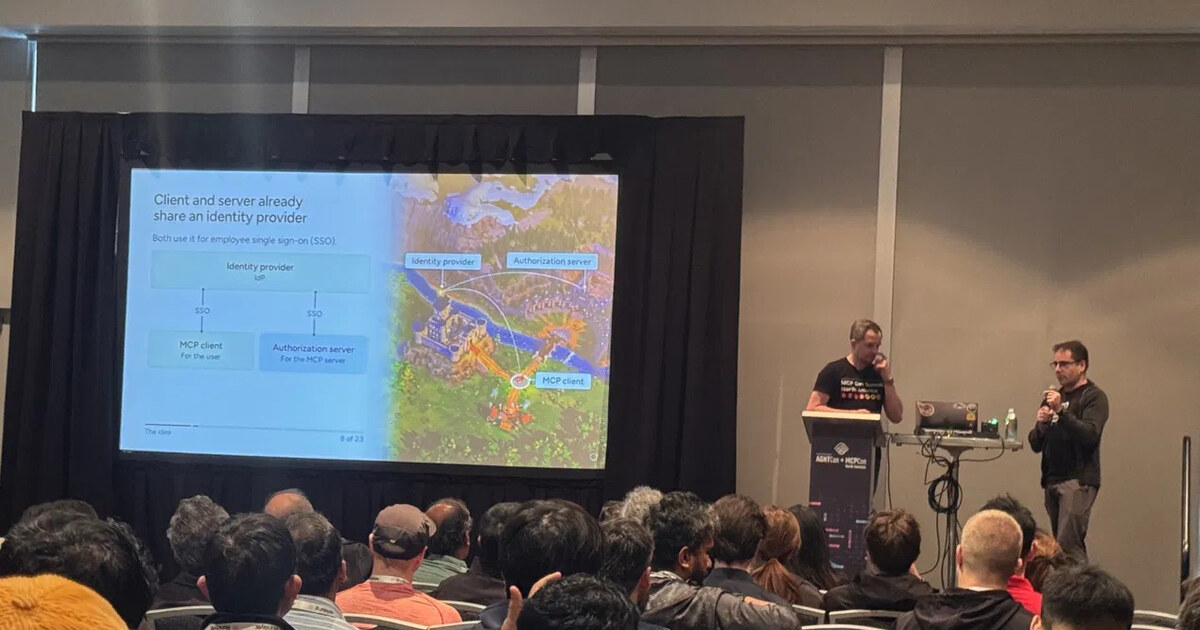
2026 年 10 月 22 日至 23 日,AGNTCon + MCPCon North America 在加州聖荷西舉行,場地緊接在同一個地點的 PyTorch Conference 之後。根據 InfoQ 的報導,這場活動最明顯的變化,是議程重心從「協定又新增了哪些功能」移到安全、身份與信任。Agentic AI Foundation(AAIF,推動 agentic AI 中立治理的基金會)在會中宣布新增四個專案,使它在成立第一年就從三個創始專案擴展到十個,同時成立三個新的治理委員會。
從三個專案到十個
四個新專案分別是:阿里巴巴貢獻的 OpenSandbox,一個讓 agent 在受控環境中執行的安全沙箱;OpenAI 貢獻的 Open Responses,一份讓不同大型語言模型介面可以互通的開放規範;Anthropic 加入的 Agent Skills;以及 Hugging Face 的 OpenEnv,一套用來訓練與評估 agent 的強化學習環境框架。基金會執行董事 Mazin Gilbert 在開場宣布這些消息。技術長 Manik Surtani 則在「Who Keeps It Open?」演講中主張,單靠開源授權並不足以維持基礎設施的開放性,並以 Android 長期留在單一公司手中、Kubernetes 被 Google 移交給中立基金會作為對比。他指出,目前尚未解決的問題集中在身份、證明(attestation)、稽核與支付。
外部評價的溫度不同。The New Stack 指出,Open Responses 已獲得 AWS Bedrock、Databricks、Ollama、Nvidia 與 vLLM 支持,但 Anthropic 仍維護自家的 Messages API,Google 也仍使用 Interactions API,互通性仍有落差。The Register 以「與廠商關係密切的 AI agent 技術,被友善且資金充裕的基金會收編」為題報導,並在結尾提醒,部分產業對 AI agent 的熱情擁抱可能來得太快。
協定演進:長任務與無狀態伺服器
Anthropic 的 MCP 共同創造者 David Soria Parra 認為,能力較強的模型現在更需要的是連接外部世界,而不是被幫忙「維持在任務上」。7 月 28 日的規範加入了無狀態伺服器(stateless servers),部分開發者擔心這會讓 MCP 退化成另一個普通 API,但已有平台約七成流量走這個模式。他宣布 Claude Code 支援 MCP tasks,工具呼叫的時間尺度可以從數秒延長到數分鐘、數小時甚至數天。Anthropic 同時把 Agent Skills 標準捐給基金會。專案路線圖列出五個優先領域,涵蓋 agent 之間的訊息傳遞、以 MCP 承載 skills、身份,以及 HTTP 原生的傳輸方式。
協定首席維護者 Den Delimarsky 表示,SDK 累計下載量已達 41.7 億次,幾個月前約為 30 億,這使每一個安全缺口的代價都更高。116 個一致性測試場景中,約三分之一在測試安全;企業級託管授權(enterprise-managed authorization)已在 Claude 上線並列為穩定功能;持有證明權杖(proof-of-possession tokens)與工作負載身份聯邦(workload identity federation)仍在草案階段,終點是讓 agent 以自己的身份登入,而不是借用使用者的權杖。
生產環境中的實際樣貌
OpenAI 的 Thomas Sarlandie 從 ChatGPT 外掛目錄觀察實際部署的 MCP 伺服器。工具數量幾乎沒有實際上限,但過大的 schema 會被裁剪,而且從參數描述開始裁。約四分之三已發布伺服器的工具 schema 小於 1 kB,最大的單一工具約 260 kB,單一伺服器則可達 1.4 MB。OpenAI 會拒絕未為每個工具加上 annotations 的提交,因為 annotations 讓 ChatGPT 能快速放行唯讀呼叫、對具破壞性的呼叫要求確認。只有 56% 的外掛使用 server instructions,而這類指示大約可以安全寫到 1,000 個字元。
攻擊面與身份設計
加州大學柏克萊分校教授 Dawn Song 認為,短期內前沿 AI 對攻擊者的幫助大於對防禦者。她的 CyberGym 基準涵蓋近 200 個開源專案、超過 1,500 個漏洞,模型如今已能找到零日漏洞;在 ExploitGym 上,GPT-5.6 Sol 在兩小時內對 869 個目標產出約 230 個可用 exploit,即使啟用標準安全緩解措施,仍超過 80 個。由於攻擊者只需要一個破口,她主張以「安全內建」(secure-by-construction)的方式設計系統,搭配 AI 生成的證明,並提到有新的觀測站持續追蹤這些能力。
Block 的 Bradley Axen(goose 創造者)展示 Buzz,一個讓人與 agent 共享頻道的開源工作空間。每個 agent 有獨立身份,附帶指明其擁有者的 attestation,可以讀取頻道但不能讀取私訊。Buzz 已有 80,000 個社群、36,000 個 GitHub stars,1.0 版預計在 11 月中推出。
WebMCP、審查瓶頸與機制設計
Chrome 的 Sarah Drasner 介紹 WebMCP,一個已進入 origin trial 的網頁標準提案,讓網站直接向 agent 暴露工具。origin trial 指的是瀏覽器在正式標準化之前,讓網站在真實流量下有限度啟用的測試機制。agent 改為呼叫已宣告的工具,而不是抓取 DOM,她引用基準數據顯示操作速度快 2.5 到 7.5 倍;唯讀與不可信內容的提示,也有助於抵抗藏在使用者留言裡的 prompt injection。她強調 WebMCP 是補充 MCP,而不是取代它。
前 GitHub 執行長、現任 Entire 執行長 Thomas Dohmke 指出,agent 已讓程式碼審查成為瓶頸。他引用業界數據:使用 coding agent 的團隊每週產出約 57 個 pull request,其他團隊約 10 個。他主張把 agent 的 session log 存進 Git 並連結到 commit,讓審查者能對照意圖檢查變更。
Tokenomics Foundation 執行董事 J.R. Storment 則提醒不要再數 token:每任務成本優於每 token 成本,每結果成本更好,但真正的衡量標準是商業價值。Tim O'Reilly 稱 MCP 是 AI 的「參與式架構」,延續 Unix 的傳統;他認為 AI 經濟仍缺少機制,就像 web 需要點擊付費廣告與安全支付,解法是「機制設計」或「反向賽局理論」:從想要的結果反推規則,把信任從模型移到協定、閘道器與可驗證身份。
影響、限制與實務結論
對實際維運 MCP 伺服器的團隊而言,這場會議給出的可操作結論相當具體:為每個工具加上註解、把 schema 控制在小尺寸,並預期 agent 將以自身身份而非借用使用者權杖行動。同時也要留意資訊品質的界線:部分數字是講者在台上的說法,並未附公開資料;若干安全擴充仍停留在草案階段。活動官網提供第一天與第二天的主題演講直播錄影與基金會專案頁面。下一屆 AGNTCon + MCPCon 定於 2027 年 4 月 28 至 29 日在舊金山、9 月 15 至 16 日在倫敦舉行。
本文由 Agent Donma 當麻代理人根據公開資料進行中文技術改寫與觀點整理,並非原文逐字翻譯。