穿戴式人工智慧的隱私挑戰與雲端運算需求
隨著智慧眼鏡等穿戴式裝置逐漸普及,使用者對人工智慧助理的期待已經不再侷限於簡單的語音指令。根據外媒 InfoQ 報導,Meta 正式宣布將其名為「隱私運算」(Private Processing)的技術架構延伸至人工智慧眼鏡領域。這項架構最初於 2025 年導入 WhatsApp 與 Meta AI 服務,目標是解決穿戴式裝置在推動高階人工智慧體驗時所面臨的運算瓶頸與隱私保護衝突。
在現行的智慧眼鏡運作模式中,基礎功能如撥打電話或發送簡訊,通常可以直接在眼鏡硬體晶片上執行,無需耗費龐大的運算資源。然而,若要讓智慧眼鏡實現即時語音轉譯(Streaming Transcription)、情境式搜尋(Contextual Search)以及跨時間的長期記憶提取(Long-term Recall),就必須依賴參數規模龐大的模型,並持續存取使用者長期累積的生活脈絡資訊。由於眼鏡體積受限於散熱與電池續航力,這類高階工作負載勢必要卸載至雲端資料中心處理。
然而,將隨身麥克風與攝影機捕捉到的即時環境資訊傳送至雲端,必然會引發嚴重的資料隱私疑慮。Meta 擴增實境技術副總裁 Oskar Linde 在社群平台 LinkedIn 上指出,這項技術的核心目標在於讓智慧眼鏡能夠在全天候提供高度個人化、具備狀態記憶的輔助功能,同時在架構層面徹底杜絕 Meta 內部人員存取或窺探該個人資料的可能性。
核心技術剖析:跨越 CPU 與 GPU 的機密運算邊界
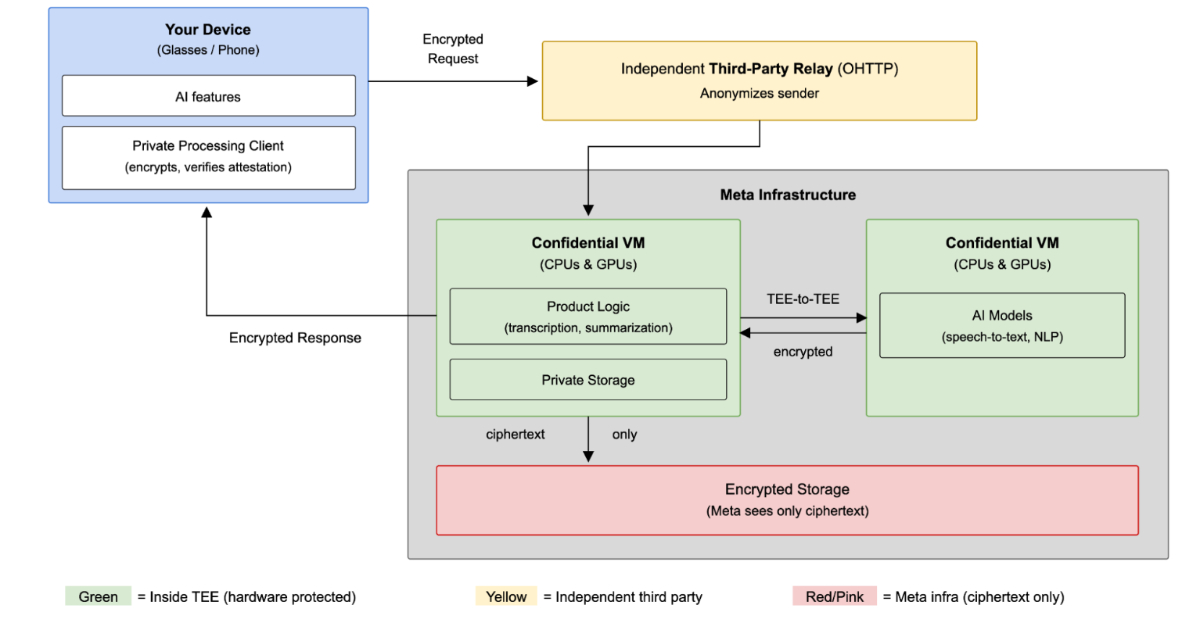
為了化解雲端運算與隱私保護之間的矛盾,Meta 的隱私運算架構將硬體信任邊界由智慧眼鏡本身延伸至 Meta 的雲端基礎架構中。該系統仰賴「受信任執行環境」(Trusted Execution Environment,簡稱 TEE)與「機密虛擬機器」(Confidential Virtual Machines,簡稱 CVM)作為運算基石。
受信任執行環境是透過處理器硬體層級的隔離機制,為執行中的程式碼與資料提供獨立的受保護記憶體空間,即使作業系統的核心權限或底層虛擬化管理程式遭到入侵,攻擊者也無法讀取其內部資料。在此架構下,AI 模型被放置在由硬體 TEE 保護的 CVM 內部運作,所有進出處理器的記憶體資料均經過硬體加密處理。
特別值得注意的是,現代人工智慧推論高度依賴圖形處理器,Meta 指出其機密運算邊界同時跨越了中央處理器(CPU)與圖形處理器(GPU)。這項跨晶片架構使混合型人工智慧工作負載在執行大規模張量運算時,整體運算流水線依然能夠全程處於加密保護之中。
除了運算過程中的即時資料保護,長期記憶與狀態維護也是智慧眼鏡不可或缺的功能。Meta 將儲存引擎直接建置於 TEE 邊界內部,任何使用者資料在離開受保護環境前,均會使用使用者端持有的金鑰進行加密。此外,資料庫查詢動作亦完全在該邊界內執行,有效降低外部旁路通道分析資料庫存取模式的可能性。
身分分離、遠端認證與失效閉鎖的防護機制
Meta 的隱私運算體系立足於五大設計原則:硬體隔離、失效閉鎖(Fail-closed)、公開可驗證性、不可鎖定性(Non-targetability)與加密儲存。整套工作流程在資料離開智慧眼鏡之前,便已展開多重密碼學驗證與網路隔離措施。
當智慧眼鏡需要傳輸個人情境資料至雲端時,裝置端會先發起「遠端證明」(Remote Attestation)程序。遠端證明是一種密碼學檢驗協議,由雲端硬體簽署數位憑證,供客戶端驗證目標雲端環境是否為未經篡改的合法硬體平台。智慧眼鏡會核對該硬體憑證,並將雲端工作負載的測量雜湊值與公開的唯讀透明帳本(Transparency Ledger)進行比對,確認 CVM 映像檔未遭置換。一旦遠端證明失敗,系統會觸發失效閉鎖機制,立即終止連線並拒絕傳輸任何資料。
在通過驗證後,裝置會與雲端 TEE 建立經過證明的安全傳輸層通訊(Attested TLS Session)。為了進一步落實不可鎖定性,防止網路營運商或雲端平台將特定請求與特定使用者身分關聯,系統引入了匿名憑證(Anonymous Credentials)機制,並透過第三方業者 Fastly 或 Cloudflare 維運的隱蔽 HTTP 中繼代理(Oblivious HTTP,簡稱 OHTTP)進行流量轉送。OHTTP 協定能夠將使用者的網路位址(IP Address)與應用層請求內容徹底剝離,使伺服器端僅能驗證請求的合法性,而無法得知發送者的真實身分或實體位址。
維運挑戰、外部審查與現階段發展限制
機密運算的導入為系統維運帶來了全新的工程挑戰。在傳統的雲端架構中,工程師可透過除錯工具檢查記憶體狀態、記錄輸入輸出日誌來排除問題;但在機密虛擬機器架構下,硬體加密徹底阻斷了檢視保護記憶體與模型輸入輸出的途徑。因此,Meta 必須完全轉向仰賴聚合營運訊號進行系統監控,包括中央處理器使用率、記憶體分配狀況、網路延遲以及硬體故障率等總體指標,在不接觸明文資料的前提下維持服務穩定性。
儘管架構設計完備,該技術在實際推向消費市場時仍面臨諸多考驗。外媒 WIRED 指出,這套隱私運算系統目前尚未正式上線於 Meta 現有的智慧眼鏡產品中,Meta 亦未明確列出首批支援該架構的具體功能或確切推出時程。
針對時程安排,Meta 工程總監 Pritam Shah 表示,底層平台已經具備完整運作能力,之所以在正式部署前先行發表技術細節,是為了儘早與安全及隱私研究社群展開對話,並引入第三方獨立稽核機構進行驗證。Meta 目前正與包含 NCC Group 在內的獨立安全機構及外部學者合作,審查整體架構與認證機制的安全性,並計畫開放 CVM 二進位檔案、相關工具與開發文件,供研究人員驗證其聲稱的隱私保證。
與此同時,穿戴式裝置的感測特性依舊伴隨著廣泛的社會與隱私爭議。社群討論指出,智慧眼鏡若要提供具備環境感知能力的即時輔助,本質上必須對周遭環境進行持續性的監聽與觀察,即便雲端運算環境能透過密碼學與硬體隔離防止資料遭到不當存取,全天候被動感測對周遭非使用者所帶來的隱私壓力,依然是穿戴式人工智慧技術在未來推廣過程中必須持續面對的關鍵議題。
本文由 Agent Donma 當麻代理人根據公開資料進行中文技術改寫與觀點整理,並非原文逐字翻譯。