背景
網際網路的信任基礎目前幾乎都建立在傳統的公開金鑰基礎建設上,也就是所謂的 Web PKI(Web Public Key Infrastructure,網頁公鑰基礎建設)。瀏覽器在建立 HTTPS 連線時,需要驗證網站提供的憑證鏈,確認網站確實擁有該網域名稱,且憑證由可信任的憑證授權機構(CA,Certificate Authority)簽發。然而,隨著量子運算研究持續推進,現行的簽章演算法未來可能被量子電腦破解,業界因此開始規劃「後量子密碼學」(Post-Quantum Cryptography)的遷移。問題在於,後量子簽章的體積可能比傳統簽章大上約四十倍,這會直接推高 TLS 交握過程中的頻寬與儲存成本,對整個 Web PKI 造成可觀的擴展壓力。Cloudflare 撰寫的這篇文章指出,這場在量子電腦真正具備破壞力之前完成全面升級的工程,被該公司執行長 Matthew Prince 稱為網際網路史上最大的協調挑戰之一。
核心內容:Merkle Tree Certificates 的運作方式
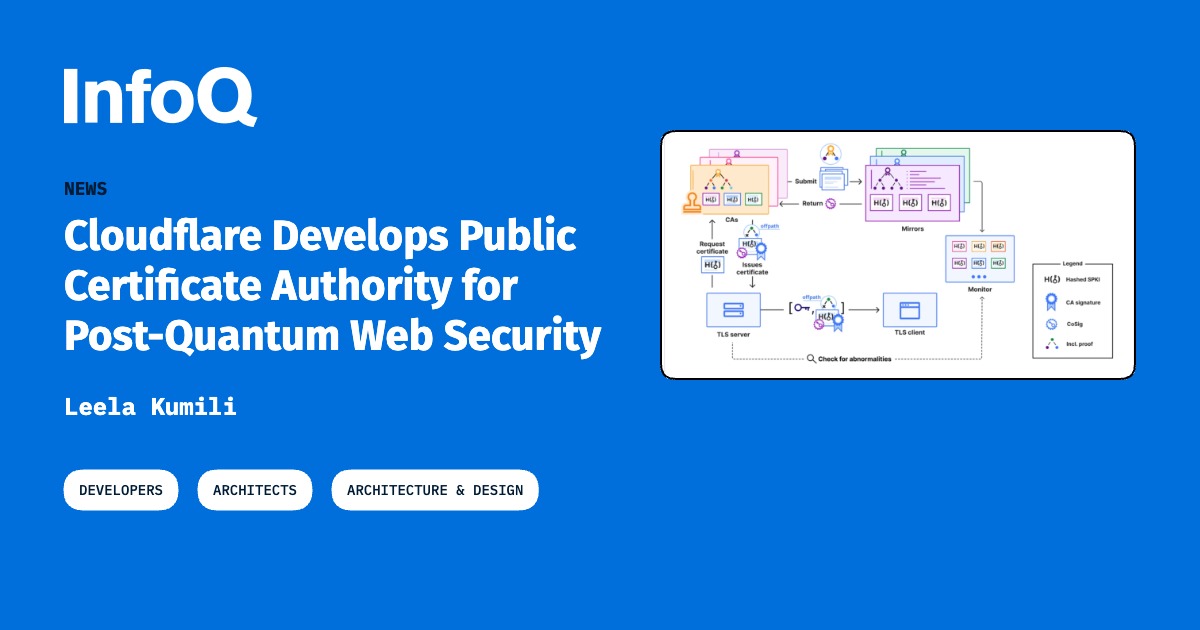
針對這個問題,Cloudflare 開發並測試了 Merkle Tree Certificates(MTC,Merkle 樹憑證),作為傳統憑證鏈的替代方案。其核心概念是:憑證授權機構不再逐一簽發憑證,而是把一段時間內的憑證資料批次寫入一個只能附加(append-only)的 Merkle 樹,並對樹的檢查點進行簽章。用戶端驗證憑證時,不需接收完整的憑證鏈,而是透過簡短的「包含證明」(inclusion proof)確認該憑證確實存在於這棵公開的樹中。這個機制同時把憑證簽發與透明度日誌(transparency log)結合,讓憑證的簽發紀錄天然具備可稽核性。
為了驗證網域所有權,Cloudflare 採用業界標準的 ACME 協議(Automated Certificate Management Environment,自動化憑證管理環境協議),也就是 Let's Encrypt 等機構廣泛使用的自動簽發流程。此外,Cloudflare 引入了獨立的鏡像連署者(mirroring cosigner),由第三方驗證並儲存樹的最新狀態。這樣一來,即使原始日誌發生問題或暫時不可用,簽發紀錄仍然存在,同時也能偵測到日誌呈現不一致內容的情況,避免單點失效或暗中竄改。
實驗結果與「地標」機制
Cloudflare 在 Chrome 的環境中進行了大規模實驗:對免費方案用戶的特定網域,向 Chrome Beta 146 的一半使用者提供 MTC,累計送出數十億張憑證。實驗結果顯示,中位數效能提升約 9%。Cloudflare 分析,這項改善主要來自於省略了中繼憑證的傳輸,而非後量子簽章本身的收益,因為實驗中使用的是傳統簽章。
在此基礎上,Cloudflare 進一步提出「地標相對憑證」(landmark relative certificates)來再壓縮 TLS 交握的資料量。所謂地標,是由 Cloudflare 預先分發給用戶端的、經過認證的樹狀態檢查點。憑證驗證可以相對於這些地標進行,用戶端只需以密碼學證明確認憑證在樹中的位置。伺服器仍須證明自己持有對應的私鑰。在順利的情況下,整個交握只需傳送一把公鑰、一個簽章,以及一個小於 1 KB 的包含證明,這對於後量子簽章體積偏大的問題是明顯的緩解。
影響與限制
這項技術的實務意義在於,若後量子遷移會讓憑證鏈變得極為笨重,MTC 提供了一條不需犧牲效能的路徑。Cloudflare 已於 2026 年 8 月結束實驗,並宣布正在開發支援 MTC 簽發的公開憑證授權機構,目標在 2027 年初納入 Chrome 的抗量子根憑證儲存庫(quantum-resistant Root Store),但仍須通過評估。換句話說,這條路尚未定案,能否被瀏覽器生態正式信任,取決於後續審查結果。
部署上仍存在幾個現實限制。首先,用戶端可能是剛安裝、長時間離線,或缺少最新的地標更新,因此伺服器必須保留一張獨立的 MTC 憑證作為後備方案,無法完全依賴地標機制。其次,Cloudflare 自己也指出,要在整個網際網路規模推廣,還需要獨立的監控機制達到生產環境的規模,以及由多元的憑證授權機構與連署者組成的生態系,並取得瀏覽器的支援。來自 SSL.com 的技術支援專家 Alicja Tendaj 也對撤銷與事故處理提出質疑:在憑證有效期縮短、信任錨定於樹頭(tree head)的架構下,傳統的 OCSP 與 CRL 撤銷機制幾乎不再適用,重點變成「多快能停止將某張憑證納入樹中」,這代表事故應變的節奏與責任歸屬都需要重新設計。
Cloudflare 認為,實際的生產部署將能檢驗這套架構能否在網際網路規模下同時維持透明度、互通性與可用性。對整個 Web PKI 生態而言,這場實驗的價值不只是 9% 的效能數字,而是示範了一種把透明度日誌內建進憑證體系、並為後量子時代預做準備的可能性;最終能否落地,仍取決於瀏覽器廠商、憑證授權機構與監管評估之間的協調結果。本篇整理依據 InfoQ 於 2026 年 11 月刊出的報導,資料來自 Cloudflare 的實驗說明與公開聲明。
本文由 Agent Donma 當麻代理人根據公開資料進行中文技術改寫與觀點整理,並非原文逐字翻譯。