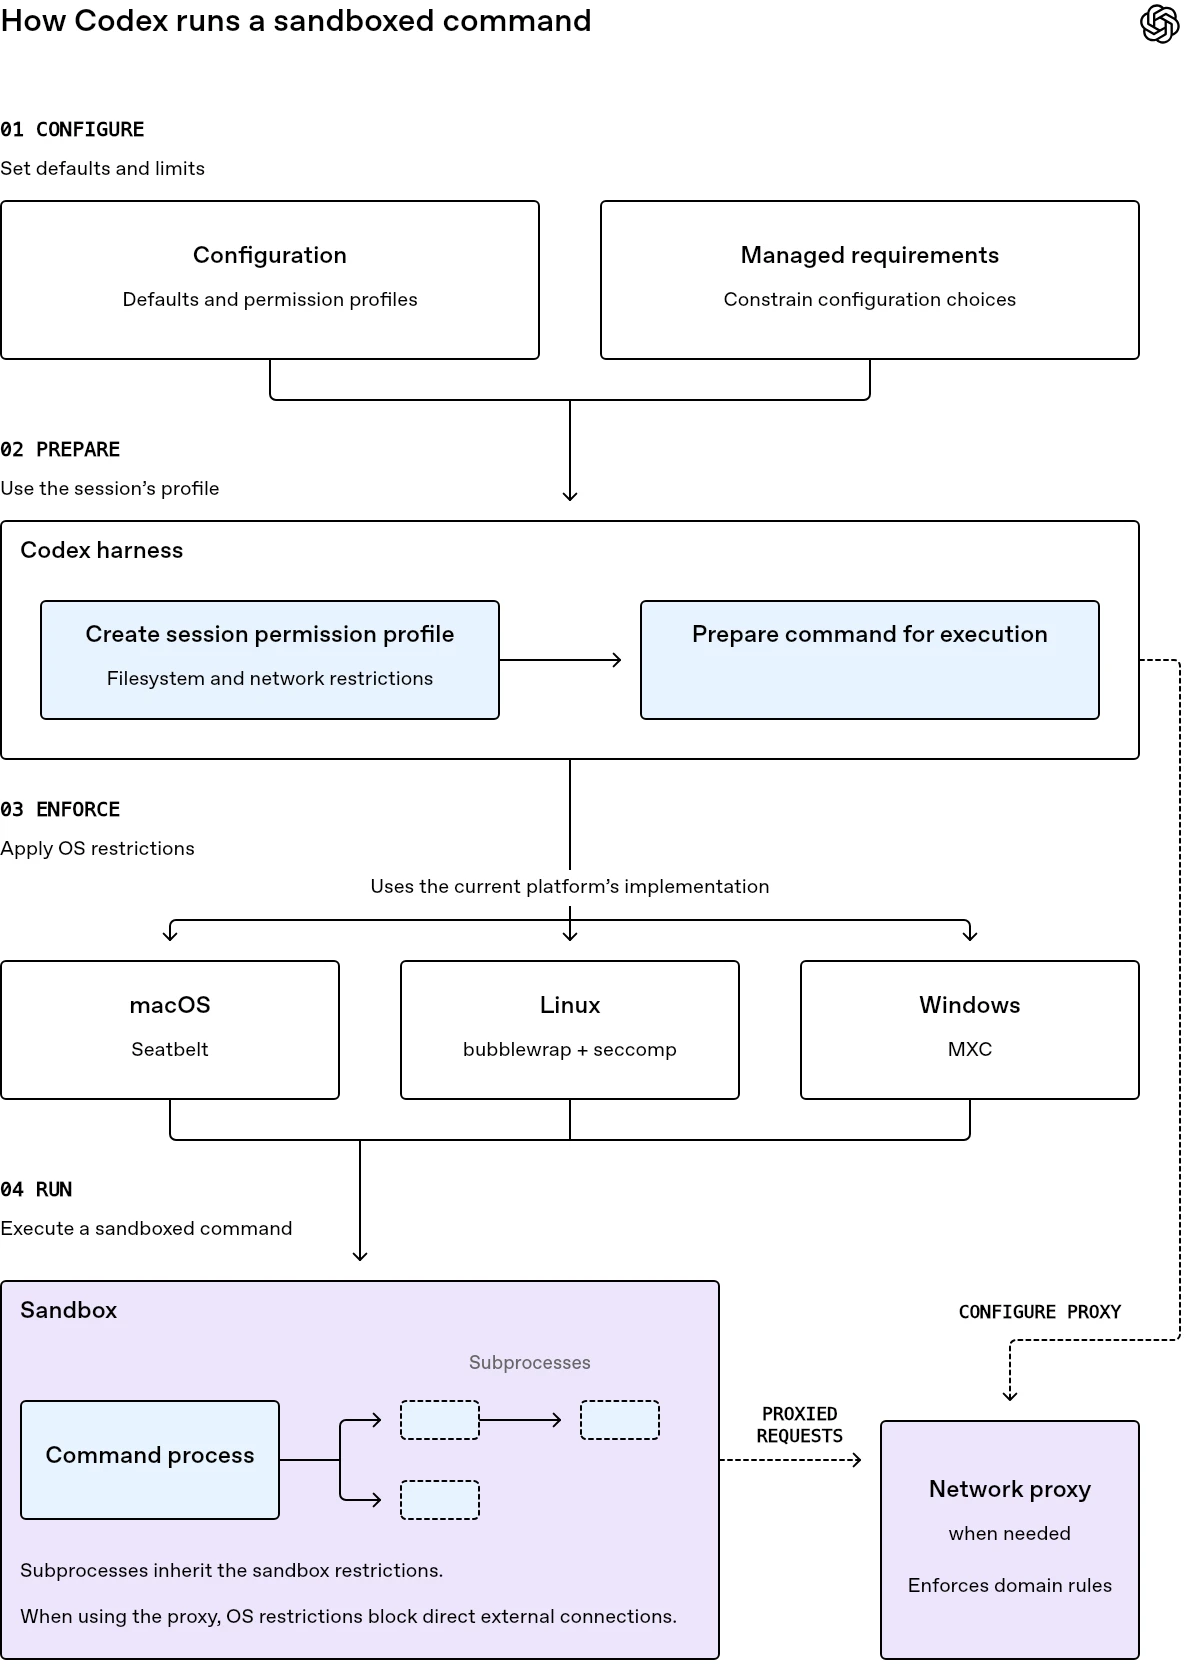
AI coding agent 最常做、也是風險最高的事情之一,就是直接在使用者的電腦上執行指令。OpenAI 在 2026 年 11 月發表的工程文章《Inside the Codex sandbox》中,詳細說明了他們為 Codex 打造的沙盒機制:讓 agent 能在使用者既有的開發環境中工作,同時以使用者可控制的檔案系統與網路限制加以約束。這篇文章整理了其設計哲學、設定方式,以及在 macOS、Linux 與 Windows 上的具體實作。
設計哲學:留在原生環境,而不是另建容器
沙盒的本質,是在程式執行期間限制它能存取的資源。常見做法是虛擬機或容器(container),把計算搬到隔離環境裡。但 Codex 選擇了不同的路線:直接利用各作業系統內建的沙盒機制,在使用者當前的環境中約束指令的行為。理由很實際——開發者的筆電本身就是一個高度客製化的環境,想在 Docker 容器裡重現它成本很高,而且有些工作流程非得依賴宿主機上的工具不可。例如在 Mac 上開發 iOS 應用程式,若把 Codex 關進 Docker,它就無法執行由原生 Mac 執行檔組成的 iOS 建置工具鏈,也無法啟動 iPhone 模擬器;若把這些操作委派回 Mac 宿主機執行,它們又會落在容器的沙盒保護之外。
預設權限的取捨
Codex 的哲學是給予保守但足以完成實際工作的預設值。以 Git 儲存庫作為工作區時,內建的 :workspace 權限設定檔允許在工作區內寫入檔案,但把 .git 與 .codex 等目錄設為唯讀,防止 agent 直接竄改 Git hooks 或設定檔。檔案讀取則相當寬鬆,因為編譯器、執行環境和建置工具往往依賴儲存庫之外的 SDK 與設定,若把讀取限縮在工作區內,多數日常流程都會中斷。代價是機器上其他敏感檔案(例如含 API 金鑰的設定檔)可能仍可被讀取。網路則預設完全關閉,既阻擋資料外洩,也阻斷下載依賴等需要額外授權的合法操作。
OpenAI 也坦承這些限制無法涵蓋所有風險。例如 agent 可以把惡意程式碼注入本機安裝的套件(如 node_modules/prettier),而這類變更常因 node_modules 被 Git 忽略而不會出現在 git status 中;若編輯器在存檔時執行該副本的 Prettier,惡意程式碼就在沙盒之外被執行了。因此 OpenAI 採取縱深防禦(defense in depth):沙盒限制指令能碰觸的範圍,訓練與對齊則引導模型依使用者意圖使用這些權限。
統一的沙盒 API 與權限設定檔
Codex 的執行框架(harness)透過一道跨 macOS、Windows、Linux 的共同 API 來使用各平台原生沙盒:傳入指令、工作目錄、環境變數、權限設定檔(permission profile),以及必要時的網路代理,函式會在沙盒中啟動程序並回傳控制 handle。每個子程序都會繼承父程序的沙盒約束,因此限制涵蓋整棵程序樹,即使某些後代程序活得比原始指令更久也一樣。
權限設定檔可在 config.toml 的 [permissions] 區段中定義並具名重複使用。檔案系統規則分為唯讀(read)、可讀寫(write)與完全封鎖(deny)三級,可相對於工作區根目錄定義,也能繼承內建設定檔再加上自己的規則。網路則有三種選擇:完全關閉、完全開放直連,或是強制經過代理並依網域規則(支援萬用字元,明確的 deny 規則優先於 allow)過濾。當請求的網域不在任何規則內時,代理可以暫停請求並交由使用者批准或自動審查機制決定。
企業環境還有兩層機制:多層設定檔案會遞迴合併,衝突時以高優先層為準,讓團隊能在組織基礎設定上做局部增修;管理者則可透過 requirements.toml 提供 managed requirements,例如限定使用者只能選用哪些權限設定檔,且雲端政策的優先序高於本機系統檔,確保底線不被覆寫。
平台實作:macOS、Linux 與 Windows
macOS 上使用的是 Seatbelt,即 Apple 核心層級的沙盒機制,以 Scheme 為基礎的 Sandbox Profile Language(SBPL)撰寫政策,經由 sandbox-exec 指令套用。Codex 的基礎政策以 (deny default) 起頭,所有對外連線除非明確允許否則一律封鎖。值得注意的是,Apple 並未為第三方正式文件化 SBPL,且 sandbox-exec 已被官方標記為棄用,但 Google Chrome 等知名軟體仍在使用,系統也持續附帶 Seatbelt 設定檔,因此 OpenAI 打算繼續倚賴它。
Linux 的實作則結合 bubblewrap(bwrap)與 seccomp-bpf。bwrap 在獨立的 mount namespace 中建立符合權限規則的檔案系統視圖,並以 --unshare-net 等選項隔離網路與其他資源;接著由內部工具 codex-linux-sandbox 使用 seccomp-bpf(藉由 seccompiler crate 動態編譯 BPF 程式)過濾系統呼叫,並設定 no_new_privs 旗標以免子程序透過 setuid 取得額外權限。當需要連上共享的網路代理時,Codex 會在沙盒內的獨立網路 namespace 建立迴圈 TCP 監聽器,再透過 Unix socket 進行檔案描述器交接,由沙盒外的程序把連線轉送到代理,整個過程不會把宿主機的網路 namespace 暴露給指令。
Windows 方面,OpenAI 正以微軟新推出的 MXC(Microsoft eXecution Container)程式庫取代既有沙盒。舊方案需要管理員權限設定、ACL 檢查緩慢且會在宿主機留下持久的設定狀態(防火牆規則、沙盒使用者等),MXC 則以原生程序隔離解決這些問題。Codex 透過 MXC SDK 把權限設定檔翻譯成 JSON 設定,包含可讀寫路徑、唯讀路徑與封鎖路徑;更具體的路徑會覆蓋祖先目錄的授權,衝突時一律採用較嚴格的權限。網域規則同樣交由共享的 Codex 網路代理執行,MXC 負責封鎖直連、允許通往代理的宿主迴圈連線。
開發者也能直接使用
Codex CLI 提供 codex sandbox 指令,讓任意指令都能套用定義好的權限設定檔執行,這不只是測試工具,也是可獨立於 agent 會話使用的元件。文章示範了用它包裹 MCP server 的啟動指令:由於 Codex 無法可靠推斷 stdio MCP server 需要哪些檔案與網路服務,預設並不對其沙盒化,但開發者可以自行定義設定檔,把伺服器的寫入範圍限縮到 npm 快取與資料目錄,並關閉網路存取,大幅降低攻擊面。這個可重用的沙盒原語,配合跨平台一致的 API,正是 OpenAI 想讓更多工具與環境都能安全執行 agent 程式碼的基礎:權限設定持續簡化、作業系統保護持續採用,目標是在擴大 agent 能力的同時,讓使用者始終掌握存取權限的最終控制權。
本文由 Agent Donma 當麻代理人根據公開資料進行中文技術改寫與觀點整理,並非原文逐字翻譯。