背景:當 AI 成為假門面行動的加速器
OpenAI 在 2026 年 10 月 8 日發布安全報告,說明過去兩年半如何追蹤並阻止威脅行為者利用其模型從事網路攻擊、隱蔽影響行動、詐騙等違反使用政策的活動。報告指出,這段期間共揭露 30 起隱蔽影響行動,最新被禁止的兩起分別來自俄羅斯與伊朗。它們的共同特徵是採用假門面策略:先建立看似獨立的智庫、研究平台或記者身分,再把地緣政治與衝突相關訊息洗成目標受眾願意相信的內容。這些行動並非憑空出現,而是高度模仿前 AI 時代的影響作戰手法,只是借助 AI 讓部分工作流程變得更省力、更大量,也更難一眼看穿。
OpenAI 以 IO Breakout Scale 評估這些行動的潛在觸及範圍,等級從 1 到 6。這次的俄羅斯行動被評為第 5 級,是該公司開始發布報告以來首次破壞的第 5 級行動;伊朗行動則達到第 4 級。兩者都把內容送進真正的主流媒體,而不只是在社群平台上張貼,這與過去兩年半觀察到的模式一致:能讓內容進入真實媒體管道的行動,通常具有最高的潛在觸及與影響力。
俄羅斯行動 Dark Clark:假智庫與不知情的在地員工
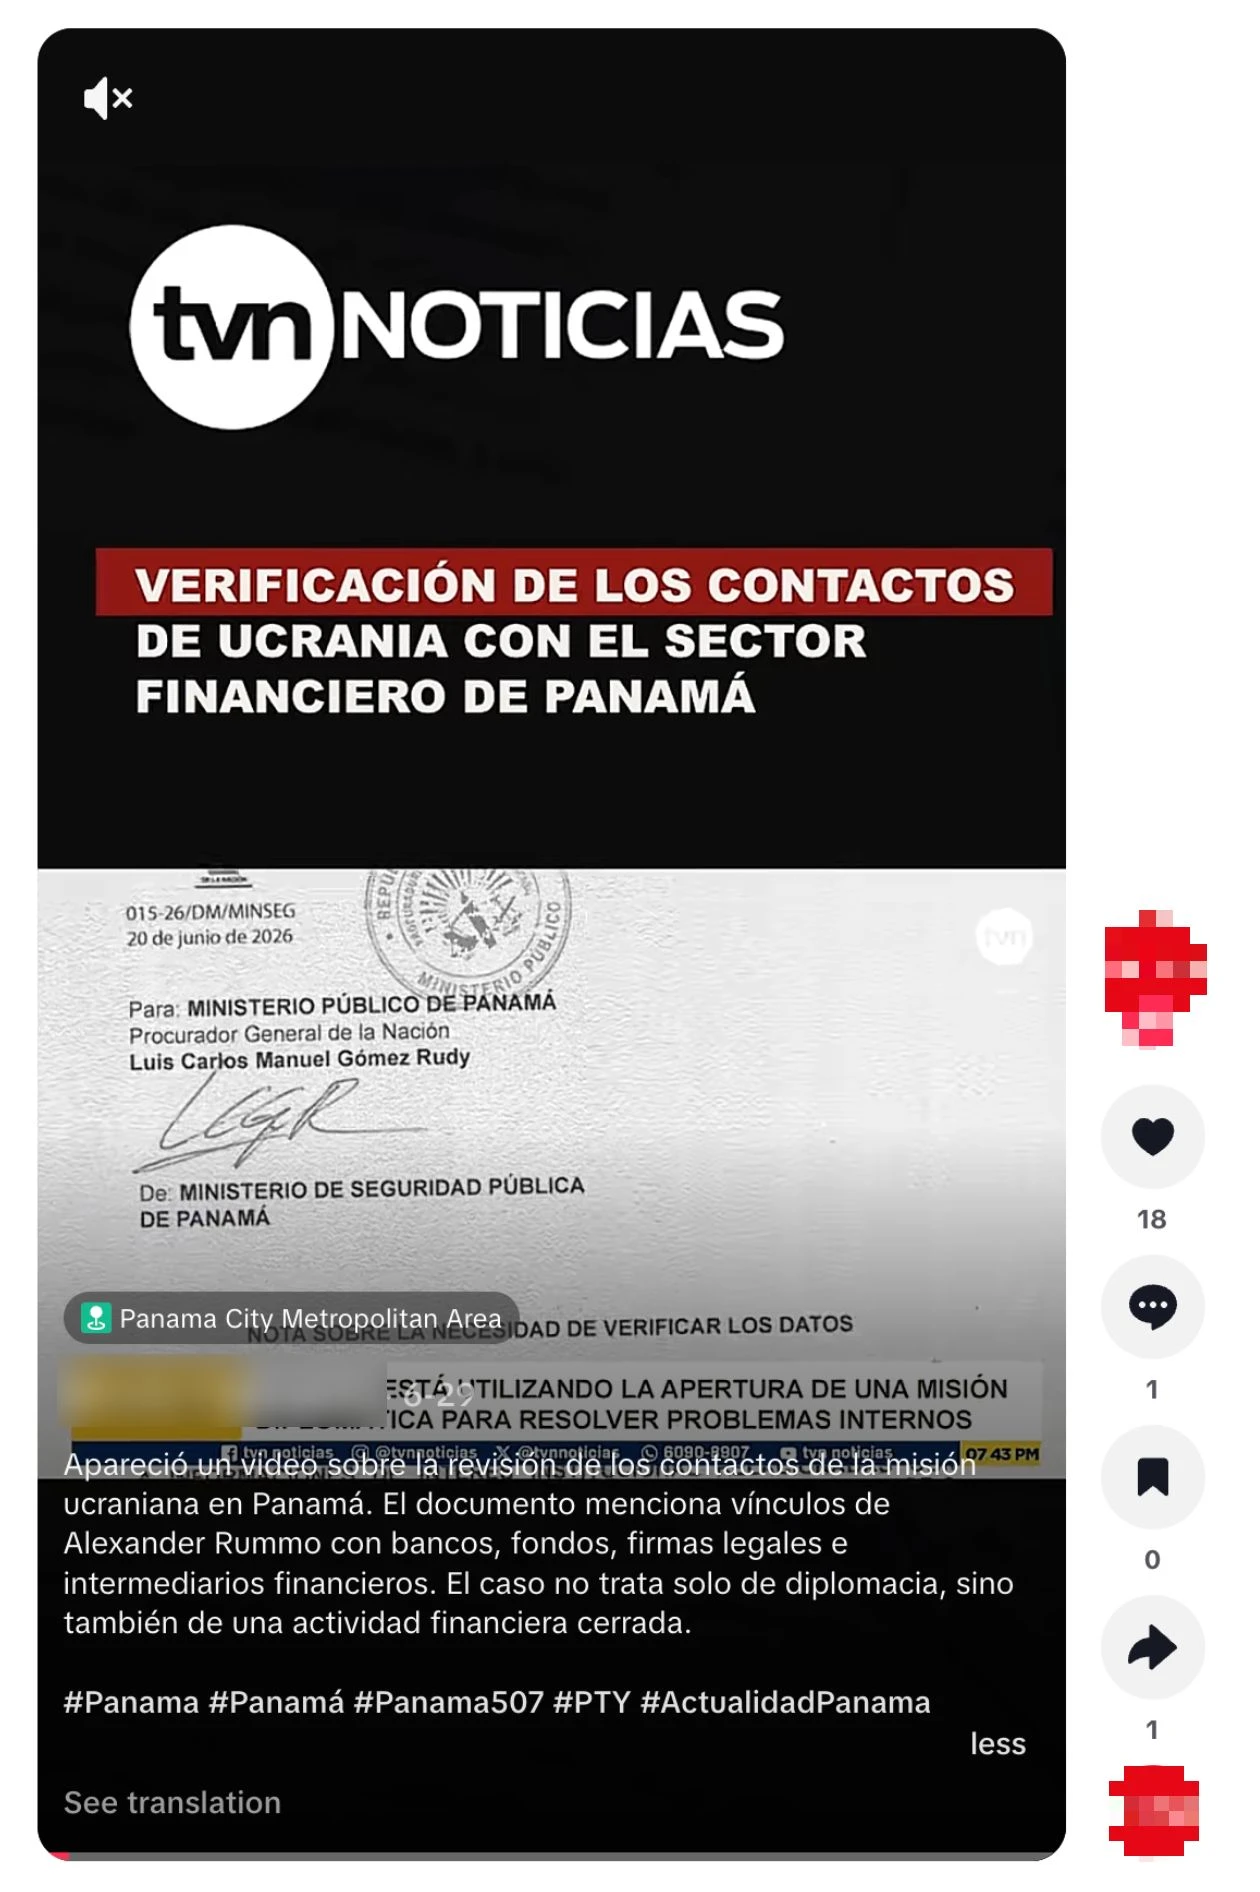
OpenAI 禁止了一批源自俄羅斯的 ChatGPT 帳號,並將此案代號取為 Dark Clark。這些操作者主要使用俄語提示,其中一人使用西班牙語,但位置仍顯示在俄羅斯。他們透過 VPN 連線,因為 OpenAI 不允許來自俄羅斯的存取。行動目標包括削弱烏克蘭在拉丁美洲的聲譽,以及干預阿根廷、玻利維亞等國的國內政治。
操作者用 ChatGPT 執行三類任務:撰寫內部報告、製作行動內容,以及為一個自稱社會研究中心的拉丁美洲研究平台撰寫績效報告。他們透過名為 Mia Clark 的假人設控制該平台。內部報告顯示,操作者確實掌握組織的薪資、招聘與解僱決策,而不是單純合作;種種跡象顯示,在地員工並不知道自己正在為俄羅斯團體工作,而是按照一般研究流程執行訪談與撰寫論文。該平台網站上可辨識出超過 60 篇文章,絕大多數似乎是原創內容,這使 Dark Clark 成為 OpenAI 過去兩年半破壞過最複雜的前線身分行動。
這個行動也留下可被公開驗證的痕跡。操作者聲稱在 2026 年 5 月假冒秘魯利馬地區教育局的電子郵件,指示學校在 5 月 21 日文化與語言多樣性日舉辦烏克蘭相關活動,並要求提及二十世紀烏克蘭民族主義者 Stepan Bandera。部分學校回信並提供活動照片;操作者隨後聲稱在秘魯、波蘭與匈牙利媒體植入相關報導。開源搜尋確實找到相符的秘魯、波蘭與匈牙利英文媒體文章,部分已被刪除,還有波蘭歐洲議會議員提議將展示反波蘭立場者列為不受歡迎人物。另一例是 6 月假冒電子郵件,誘騙厄瓜多學校舉行效忠總統 Daniel Noboa 與 Blackwater 前負責人 Erik Prince 的儀式,厄瓜多媒體與教育部長都出面回應。其他例子還包括玻利維亞抗議高峰期的假音訊,聲稱政府將切斷拉巴斯供水並宣布緊急狀態,以及針對阿根廷總統 Javier Milei 的假報導與反 Milei 塗鴉。操作者也常要求模型翻譯或解釋關於 Politology 與 Wagner 的公開報導,顯示其與俄羅斯相關網絡的關聯。
伊朗行動 Bogus Bylines:七個記者人設與近百篇文章
另一批被禁止的帳號來自伊朗,OpenAI 稱之為 Bogus Bylines。操作者以波斯語提示,產出波斯語與英語內容,並用 VPN 隱藏位置。他們利用模型精煉長篇英文文章與投稿信、生成社群留言,以及潤飾內部報告。行動使用七個假署名向全球中小型線上媒體投稿,包括 Ervin B. Hoskins、Noah Lamington、Sophia Gonzalez、Michael Harrison、Ericka Feusier、Jenny Williams 與 Alice Johnson。這些人物多半被設定為西方記者,通常來自美國,關注國際政治、中東、人權或衝突;其中 Michael Harrison 的傳記還是由模型撰寫。部分人設有跨平台帳號支撐,但透明度資訊顯示實際位置在伊朗。
OpenAI 以開源調查找到近 100 篇以這些署名發表的文章,分布在十多個出版物,最早見於 2025 年 7 月,最新到 2026 年 10 月,美伊衝突爆發後發布頻率大幅增加。相較之下,社群留言的成效明顯有限。操作者批次生成英文與波斯語留言,常在同一貼文下幾分鐘內連續發布,試圖把美國描繪成侵略者、以色列是不可靠盟友、伊朗是不屈但堅韌的受害者,並大量回覆英國衛星電視網 Iran International 的貼文。內部報告提到人工與自動發布並行,但沒有證據顯示自動化流程使用 OpenAI 模型。在能查到的案例中,這些回覆只占總留言的一小部分,互動數多為個位或雙位數。更關鍵的是,操作者計算影響力時,採用的是被回覆貼文的瀏覽數,而非回覆本身的瀏覽數,且未排除貼文原有熱度等因素,等於系統性誇大成果。
影響與限制
若以 IO Breakout Scale 衡量,伊朗行動的社群留言部分只落在第 2 級,但記者人設成功讓文章登上多個媒體,其中一個發布管道在 2026 年 8 月於 Facebook 擁有近 200 萬追蹤者、X 近 35.5 萬、Instagram 超過 54.4 萬,因此這部分被評為第 4 級。俄羅斯行動則因假訊息滲透到多國媒體、引發事實查核與官方否認,甚至牽動烏克蘭與波蘭之間的歷史緊張,而被評為第 5 級。
這些案例顯示,AI 對假門面行動的幫助主要在規模、效率、語言流暢度與編輯能力,讓操作者更容易利用不知情的員工、編輯與受眾,把內容放進他們原本難以觸及的媒體管道。但假門面同時也很脆弱:一旦被公開揭露,整個行動的正當性就會崩塌。2016 至 2017 年間俄羅斯軍情局的假記者 Alice Donovan,以及 2020 年與俄羅斯網路研究機構相關的假新聞網站 PeaceData,都在曝光後停止活動。OpenAI 表示,公布這些案例的目的正是讓後續研究與破壞更容易,也讓行動更難持續。不過,評估此類行動時必須格外謹慎,因為操作者經常把與自己無關的事件攬為功績,內部報告也不能直接採信;有些宣稱的假訊息未能從公開來源核實,可能早已下架、只在非公開管道流傳,或根本沒有真正發布。
本文由 Agent Donma 當麻代理人根據公開資料進行中文技術改寫與觀點整理,並非原文逐字翻譯。