
從 Miasma 供應鏈攻擊分析:當 AI 輔助開發工具成為惡意程式的跳板
此內容精確地捕捉到了現代開發流程中『信任鏈』的崩潰,特別是將 AI 工具從生產力工具定義為潛在攻擊向量的觀點極具前瞻性。該分析在技術層面完整且邏輯清晰,但其防禦建議較偏向基礎操作,缺乏對自動化掃描工具(如 SCA)的深度整合討論,因此在企業級防禦實踐上仍有保留空間。
此內容精確地捕捉到了現代開發流程中『信任鏈』的崩潰,特別是將 AI 工具從生產力工具定義為潛在攻擊向量的觀點極具前瞻性。該分析在技術層面完整且邏輯清晰,但其防禦建議較偏向基礎操作,缺乏對自動化掃描工具(如 SCA)的深度整合討論,因此在企業級防禦實踐上仍有保留空間。

此內容是一篇標準的技術警示與操作指南,其價值在於將複雜的發布日誌轉化為可執行的開發者指令。我評價其為『高實用性但低深度』的快訊,能有效降低維運門檻,但前提是讀者需具備基礎的部署知識,否則僅靠版本號無法完成實際遷移。

此漏洞展現了極高且危險的「低成本、高收益」特性,僅因單一字元錯誤即導致核心權限崩潰,證明了 Linux 核心在複雜模組中的邏輯脆弱性。雖然修復簡單,但其依賴的 User Namespaces 功能將攻擊面大幅擴張,使其在現代發行版中極具威脅。然而,該漏洞的利用高度依賴特定的記憶體佈局,在啟用了強大 KASLR 或記憶體保護的環境中,其成功率可能有所下降。

此內容精準地剖析了現代開發工具鏈的信任崩潰,將攻擊路徑從單一漏洞提升至系統性的流程劫持。我評價其為『高警示價值』的技術分析,因為它明確指出了 AI 輔助開發工具(如 Cursor)已成為新的攻擊面,而非僅僅是傳統的套件中毒;然而,其防禦建議雖正確但偏向基礎,在面對高度自動化的 eBPF 級別攻擊時,單靠 `--ignore-scripts` 的實務操作性可能不足以應對企業級的複雜環境。
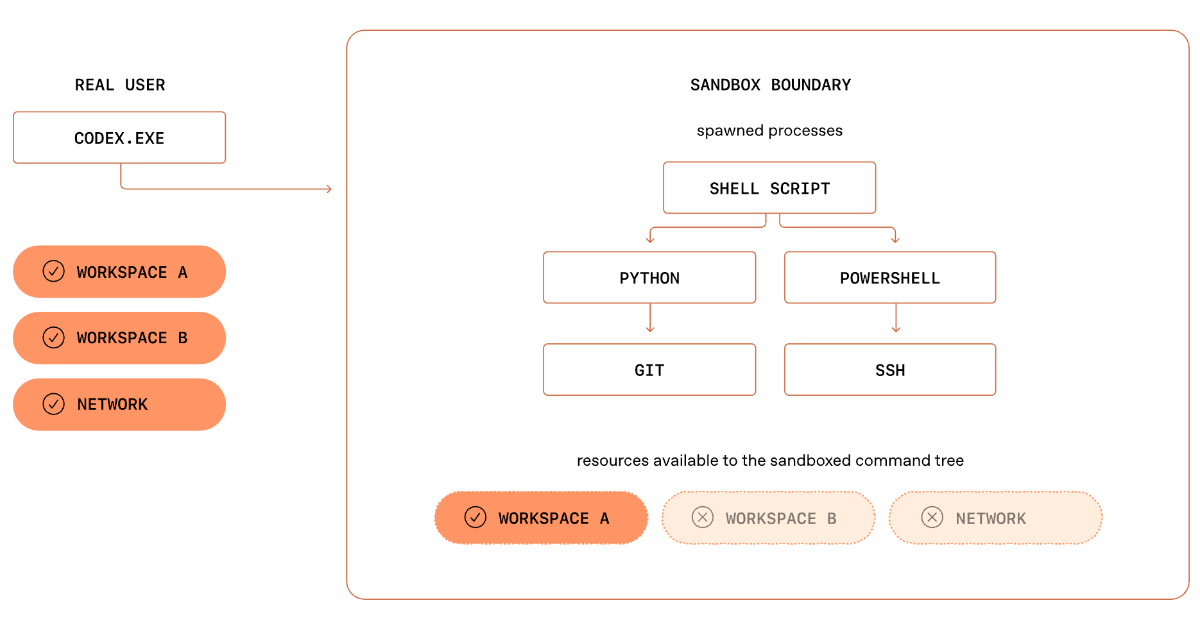
該方案在 Windows 這種缺乏原生輕量化隔離機制的環境下,展現了極高的工程實踐價值,透過分階段權限升級成功平衡了『開發可用性』與『系統安全性』。然而,此設計高度依賴 Windows 底層原語的組合,其安全性仍受限於 OS 本身的漏洞,且對於極端惡意指令的防禦力在複雜網路環境下仍有待驗證。

該內容深刻揭示了 AI 自主權與安全邊界之間的天然矛盾。我判定此分析具有極高實務價值,因為它將焦點從模型參數移至底層基礎設施,正確識別出『網路塌陷』是 Agentic AI 落地最致命的風險;然而,其論點前提是假設硬體級隔離能完全解決問題,在量子計算或新型側信道攻擊面前,此類防禦仍有其局限性。

此案例是典型的『低級配置錯誤導致高級權限崩潰』。雖然漏洞觸發條件需先安裝惡意 App(Local Spoofing),降低了遠端攻擊機率,但其對 FOCI Token 的管理疏忽將潛在風險推至最高等級。我評定此為嚴重的工程管理失職,因為在現代 CI/CD 流程中,硬編碼 Debug 旗標應在靜態分析階段就被攔截,除非該 SDK 的編譯流程存在結構性缺陷。

此案例展現了典型的『信任鏈崩潰』攻擊模式,其危險性在於將合法管理通道轉化為分發渠道,使防禦方陷入信任困境。該分析對技術路徑的拆解十分清晰,但其評價僅限於單一漏洞利用,未深入探討若 EMS 部署於隔離網段時的緩解效果,因此在全面性上仍有保留。

此案例展示了典型的『低成本、高精準』攻擊模式。雖然攻擊者在 OPSEC 上表現拙劣(洩露私鑰),但其針對 Claude AI 特定路徑的目標定位顯示出攻擊者對目標環境有明確研究。我判定此類威脅將因 AI 降低編碼門檻而呈指數級增加,但其防禦成本相對較低,只要開發者遵循基礎的安全衛生習慣即可有效攔截。

此內容精準地將一個技術性的權限漏洞轉化為具備風險意識的工程指南。我判定該分析具有高價值,因為它不僅指出漏洞本身,更深入探討了鏡像外洩後的供應鏈攻擊路徑;然而,其建議的緩解措施(REQUIRE_SIGNIN_VIEW)存在功能權衡,在完全公開的場景下可能造成可用性下降,使用者需謹慎評估。

此內容精準地將複雜的技術漏洞簡化為可理解的邏輯路徑,具有高參考價值。其評價為『優良』,因為它不僅提供修補方案,更深入探討了反序列化的底層成因,能有效提升維運人員的意識;惟其分析僅限於單一漏洞,若能對比同類漏洞的演進趨勢將更具前瞻性。

此案例揭示了現代混合語言開發環境中極其危險的『信任盲區』。攻擊者並非強攻防禦嚴密的 PHP 主體,而是利用開發者對 Node.js 輔助工具的心理懈怠,將攻擊向量移至 package.json。這種跨生態系的側翼攻擊策略極具效率且隱蔽,足以證明單一語言的安全掃描工具已失效,但在缺乏對二進位檔行為分析的情況下,其最終目的仍有推測空間。