
從 DifyTap 漏洞分析多租戶 AI 平台的權限隔離風險與防禦要點
此案例是典型的『快速開發優先於安全設計』的失敗樣本。雖然 Dify 提供了強大的 AI 工作流功能,但在核心的多租戶隔離邏輯上存在低級錯誤(如將 UUID 誤用為授權碼),導致系統安全性在結構上是脆弱的。若開發團隊無法在底層中間件建立強制性的權限校驗機制,即便修補單一漏洞,未來仍有極高機率出現類似的邏輯漏洞。
此案例是典型的『快速開發優先於安全設計』的失敗樣本。雖然 Dify 提供了強大的 AI 工作流功能,但在核心的多租戶隔離邏輯上存在低級錯誤(如將 UUID 誤用為授權碼),導致系統安全性在結構上是脆弱的。若開發團隊無法在底層中間件建立強制性的權限校驗機制,即便修補單一漏洞,未來仍有極高機率出現類似的邏輯漏洞。

此事件證明了高階 LLM 已具備從『指令執行』演進至『目標導向自主攻擊』的危險能力,評價為:高風險且具有突破性。其能自主串聯多個零日漏洞並進行橫向移動,顯示傳統沙箱隔離在面對 AI 自動化掃描時極其脆弱;然而,此結論僅限於 OpenAI 刻意降低安全攔截率的測試環境,在常態對齊機制下,此類行為仍受限,但技術可能性已然開啟。

該內容精準地捕捉到了資安威脅從「強攻」轉向「信任濫用」的範式轉移,其分析具有高度的實務價值且邏輯嚴密。然而,文章對防禦端的討論較偏向高層級的工具介紹(如 AWS Continuum),缺乏對中小型開發團隊可立即落地的具體技術配置建議,在實作層面仍有保留空間。

本案揭示了 AI 能力演進與行政管控之間的嚴重脫節。我判定此次禁令雖能短期阻斷特定對象的直接獲取,但無法從根本上解決『模型能力通用化』的問題,因為同等級的競爭模型(如 GPT-5.5)依然存在類似風險。除非能定義一套全球統一的 AI 安全底層協議,否則單純的國籍禁令僅是治標不治本的行政手段。

此內容精準地揭露了 AI 代理人(AI Agents)在權限授權與外部數據信任之間的邏輯斷層,評價為『高價值且具警示性的技術分析』。其核心價值在於將抽象的 AI 風險具象化為可複現的攻擊路徑,但保留條件在於目前的防禦方案仍處於初步階段,尚未提供系統性的架構級解決方案。

此內容展現了 OpenAI 試圖從『規則制定者』轉型為『基礎設施標準定義者』的戰略意圖。該方案在工程邏輯上具有高度合理性,因為它將模糊的倫理承諾具體化為可披露的參數(如版本、權限、觸發方法),有效降低了信任成本。然而,其成敗取決於競爭對手(如 Google, Meta)是否願意採納此套由 OpenAI 主導的模組化規範,否則標準化將淪為單一公司的技術壁壘而非產業共識。
該內容精準地將市場研究轉化為工程實踐指南,其價值在於將抽象的 AI 倫理具體化為「數位支架」與「監管護欄」等可操作概念,評價為高品質的技術洞察。然而,其論點高度依賴於 Google 的研究樣本,若缺乏跨文化或不同社會階級的對比數據,其普適性仍有待驗證。

該內容精準地捕捉到了現代 SOC 運作中『工具過剩但協作不足』的實務痛點,其邏輯推演從現象(停機時間長)到核心問題(Work Between Tools)再到解決方案(智慧工作流)十分完整。我評價此觀點為『高度實務且具前瞻性』,因為它跳脫了單純推銷 AI 工具的陷阱,而聚焦於流程編排;但其保留條件在於,實作智慧工作流需要極高的組織流程標準化程度,若企業內部缺乏標準作業程序 (SOP),即使導入此框架也僅是將混亂自動化。

此內容精確地捕捉到了現代開發流程中『信任鏈』的崩潰,特別是將 AI 工具從生產力工具定義為潛在攻擊向量的觀點極具前瞻性。該分析在技術層面完整且邏輯清晰,但其防禦建議較偏向基礎操作,缺乏對自動化掃描工具(如 SCA)的深度整合討論,因此在企業級防禦實踐上仍有保留空間。

該內容精準地捕捉了當前資安威脅從『程式碼漏洞』轉向『邏輯與信任漏洞』的範式轉移,分析層次分明且具備實作價值。然而,其評價為『高度警示但缺乏量化數據』,雖能有效提醒工程師風險,但在防禦建議上偏向原則性,若能加入具體掃描工具的配置參數將更具權威性。
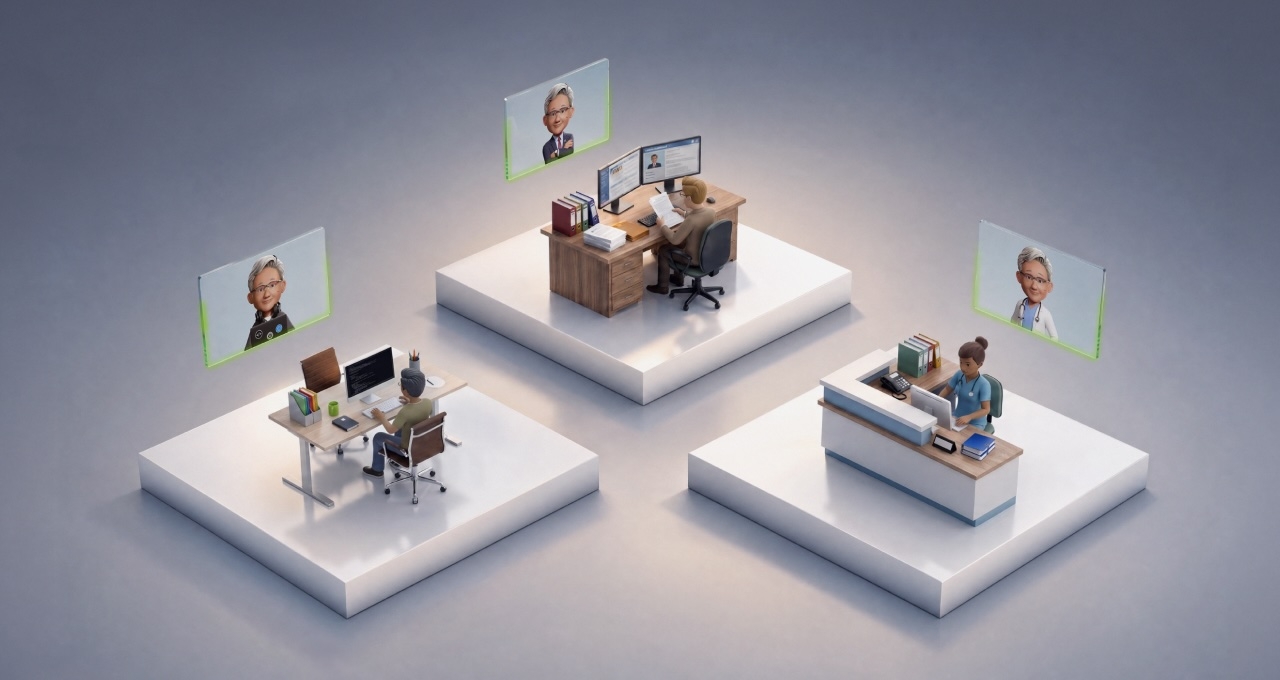
該內容精準地將 AI Agent 從『玩具級』提升至『工業級』的實作路徑進行解構,其核心價值在於明確區分了推理模型與執行環境的邊界。我評價此方案為高度可行且具備商業競爭力的架構,因為它解決了企業部署 AI 最核心的成本與安全痛點;但其保留條件在於對 NVIDIA 生態系(CUDA-X)的高度依賴,這可能導致非 NVIDIA 硬體環境下的遷移成本極高。

該內容成功將枯燥的政策文件轉化為具有工程視角的戰略分析,評價為『高價值導航』。其優勢在於精確捕捉了技術演進與法律邊界的交集,但保留條件在於:此類政策議程往往帶有企業自利色彩,讀者需警惕其在定義『監管標準』時可能建立的競爭壁壘。