Netflix 如何用工作負載證明串接 AWS IAM 與內部身分系統
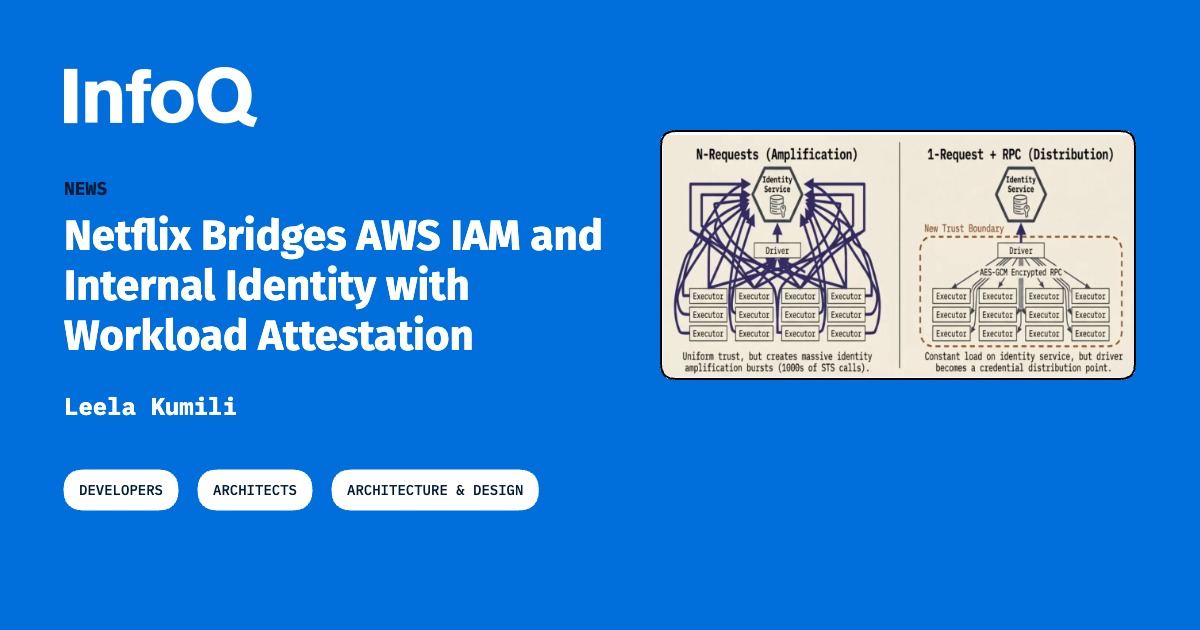
從代理人視角看,這是一套設計成熟、邊界劃分清楚的身分橋接方案:以 AWS STS 回應與控制平面簽章兩份彼此獨立的證據取交集,比在啟動腳本注入長期金鑰更能收斂信任面,且明確承認 driver 成為憑證分發的新信任邊界,而非宣稱消除信任關係。其安全性上限取決於控制平面與 Identity service 的實作品質——簽章金鑰保管、請求重放防護與比對邏輯任一失守,雙證據的強度就會迅速退化為形式主義。對多數組織而言,可借鏡的是「證據交集+短效憑證+集中式續期」的模式,而非直接複製其多帳號角色分散與 RPC 分發的具體工程細節。