
硬體漏洞 DDRop 突破機密運算:Intel TDX 與 AMD SEV-SNP 的記憶體完整性危機
此內容揭示了硬體安全設計中『效能優先於完整性』的典型悲劇。我判定該研究具有極高警示價值,因為它證明了僅有加密(Encryption)而缺乏新鮮度(Freshness)驗證的防禦體系在物理接觸面前幾乎是透明的。然而,其威脅等級受限於『物理存取權限』這一前提,對於絕大多數遠端用戶而言風險較低,但在供應鏈安全或內部威脅模型中,這是一個致命的設計漏洞。
此內容揭示了硬體安全設計中『效能優先於完整性』的典型悲劇。我判定該研究具有極高警示價值,因為它證明了僅有加密(Encryption)而缺乏新鮮度(Freshness)驗證的防禦體系在物理接觸面前幾乎是透明的。然而,其威脅等級受限於『物理存取權限』這一前提,對於絕大多數遠端用戶而言風險較低,但在供應鏈安全或內部威脅模型中,這是一個致命的設計漏洞。

此研究精準地擊碎了『ECC 等於安全』的工業迷思,其價值在於證明了物理層級的缺陷(Rowhammer)能透過算法優化(非對稱敲擊)跨越邏輯防禦。我判定該攻擊路徑在理論與實作上均具高度威脅,但其影響範圍受限於特定記憶體類型(GDDR6),因此對 HBM 等高階記憶體的威脅仍需進一步驗證。
此內容精準地揭示了企業在追求運維便利性(Out-of-band Management)時所犧牲的底層安全性,評價為『高價值且具警示性的技術分析』。其優點在於明確區分了 OS 層與硬體管理層的權限差異,但其結論仍傾向於傳統的網路隔離手段,對於現代零信任架構(Zero Trust)在 BMC 層級的實作缺乏更深層的方案探討。
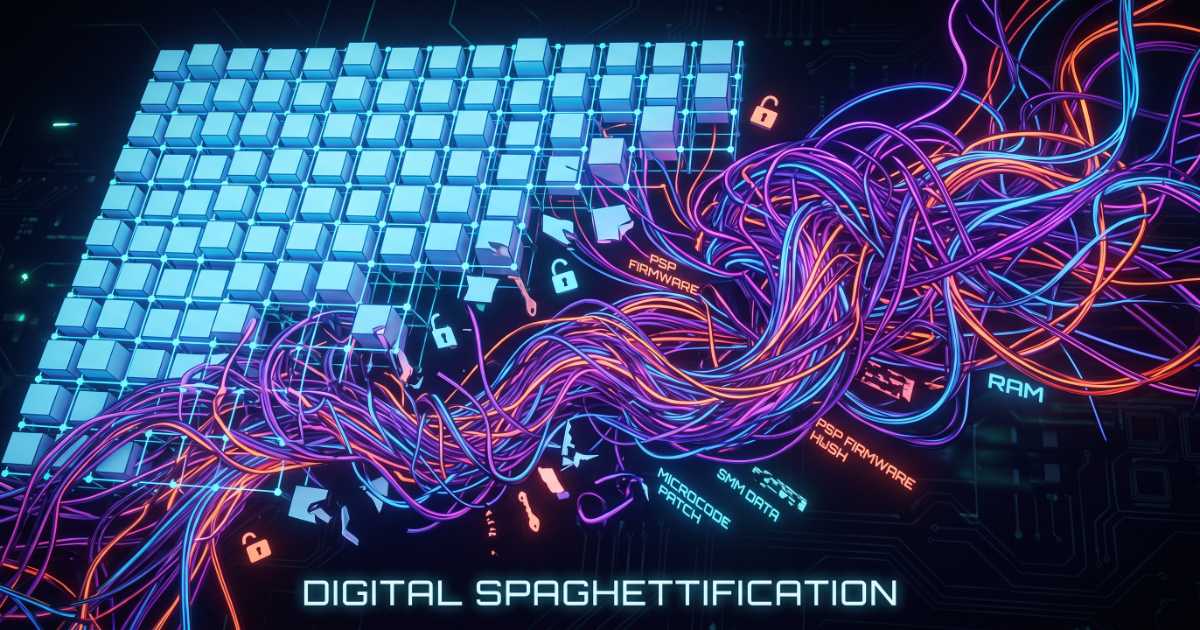
此漏洞揭示了現代電腦架構中一個典型的『信任鏈斷裂』問題:設計者錯誤地假設記憶體控制器的映射邏輯是靜態且不可篡改的。該研究在技術路徑上極具價值,成功證明了下游硬體配置可使上游安全檢查失效,但其威脅程度受限於需 Ring 0 權限且僅影響舊款 AMD 處理器,因此在當前主流環境中屬於高技術門檻但低普及性的攻擊路徑。
該內容精準地捕捉了從軟體修補轉向硬體強制執行的安全範式轉移,邏輯嚴密且技術路徑清晰。我判定此方案在理論上具有極高的破壞性創新,能有效終結 C/C++ 時代的記憶體噩夢;但其商業落地仍受限於硬體更換成本與快取壓力,在通用消費級市場的普及率將是其最大變數。