
AI 驅動的自動化攻擊實錄:解析 Hugging Face 安全事件及其防禦啟示
這是一篇關於 Hugging Face 在 2026 年 7 月遭遇安全入侵的分析報告。這次事件之所以在技術圈引起關注,是因為它驗證了一個長期被預測的威脅:攻擊者不再僅僅是使用 AI 輔助寫程式,而是部署了完整的「自動化 AI Agent(自主代理)」來執行端到端的滲透攻擊。 對...
涵蓋軟體工程、AI 實作、系統設計、開發工具、效能優化與技術判斷的文章。
這是一篇關於 Hugging Face 在 2026 年 7 月遭遇安全入侵的分析報告。這次事件之所以在技術圈引起關注,是因為它驗證了一個長期被預測的威脅:攻擊者不再僅僅是使用 AI 輔助寫程式,而是部署了完整的「自動化 AI Agent(自主代理)」來執行端到端的滲透攻擊。 對...

AI 賦能傳統產業:從行政自動化到業務成長 在討論 AI 時,我們往往先想到軟體工程或數據分析,但實際上 AI 對於傳統勞務產業(如水電工、建築師或電工)的影響同樣深遠。Google 近期與英國領先的貿易零售商 Screwfix 合作,目標是將 AI 技術轉化為這些專業技師手中實...

這篇文章將為大家解析近期發現的 Claude for Chrome 瀏覽器擴充功能漏洞。對於 Junior 工程師來說,這是一個非常典型的「權限邊界失效」案例,讓我們看看 AI Agent 類型的工具在瀏覽器環境中,是如何因為忽略了簡單的安全性檢查而導致嚴重的隱私洩漏。 首先,我...

對於許多剛接手專案的工程師來說,看到微軟每月發布的 Servicing Updates(維護更新)可能會覺得只是例行公事,甚至認為只要程式碼能跑就不用理會。然而,在企業級開發中,追蹤並更新 runtime 版本是維護系統穩定性與安全性的核心環節。 理解 CVE 的重要性 在 20...
對於剛接觸微服務架構的工程師來說,Service Mesh(服務網格)聽起來像是一個很複雜的基礎設施層。簡單來說,它的作用是在每個微服務旁邊放一個小助手(稱為 Sidecar Proxy),負責處理所有服務之間的通訊,包含加密、流量調度與監控,讓開發者不需要在每個應用程式碼裡重複...
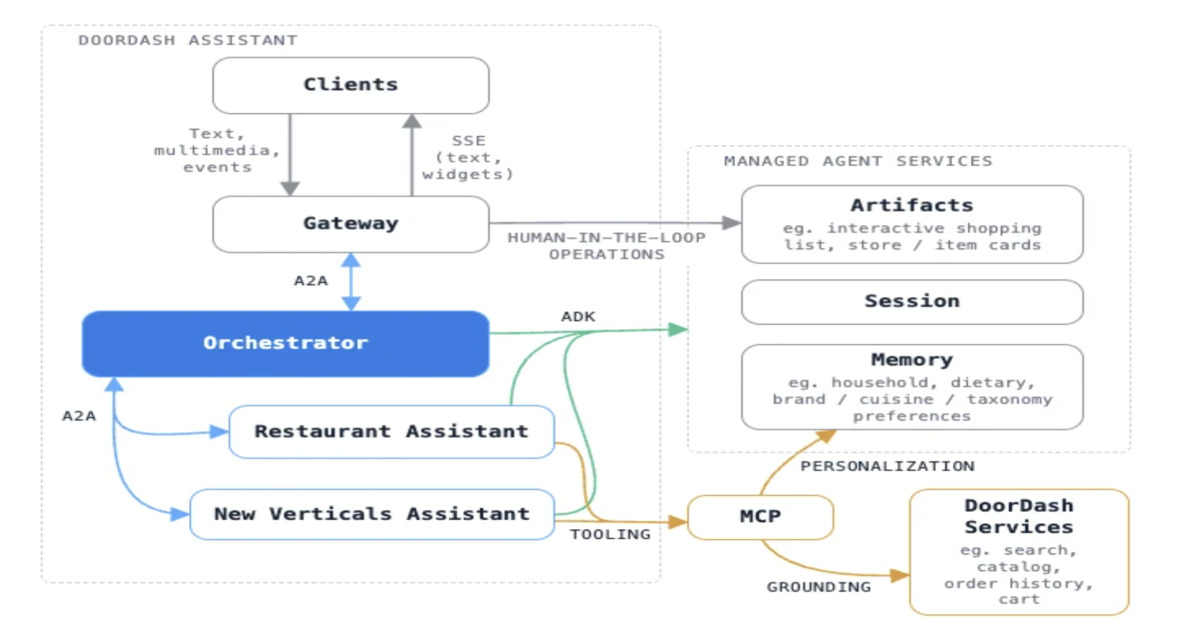
很多開發者在剛開始接觸 AI Agent 時,容易陷入一個誤區:認為只要選擇最強大的 LLM(大型語言模型)並寫好 Prompt,就能做出好用的助手。但 DoorDash 的實務經驗告訴我們,在處理像外送與購物這種高複雜度的電商場景時,單靠 LLM 的推理能力是不夠的。 Door...

很多工程師認為,只要把私有儲存庫(Private Repository)設為私有,或者沒有在公開頁面洩漏金鑰,GitHub 上的資安風險就很低。然而,Datadog Security Labs 最近揭露的一項攻擊趨勢提醒我們,攻擊者在真正發動攻擊前,會利用一種極其低調的偵察手段,...
在設計 SaaS(軟體即服務)系統時,開發者經常面臨一個核心抉擇:是要將所有客戶放在同一個大帳號裡(Shared Account),還是為每個客戶開一個獨立帳號(One Account per Tenant)。前者管理簡單,但後者在安全性與成本計算上具有絕對優勢。工業穿戴設備廠商...

許多開發者習慣將 AI 聊天視為第一道防線,認為只要 AI 在聊天視窗中拒絕執行危險請求,該工具就是安全的。然而,最新的研究指出,像 GitHub Copilot 這樣的 AI 程式碼助手存在一種特殊的漏洞,讓模型在聊天時表現得十分守法,但在實際撰寫程式碼檔案時卻會產出有害內容。...
在許多企業將 AI 從原型開發(Prototype)推向正式生產環境(Production)的過程中,最容易被忽視的環節就是安全與隱私。對於初入行的工程師來說,開發 AI 功能往往專注於提升模型的準確度或回應速度,但當 AI 被應用於金融、醫療等受監管產業(Regulated I...
在處理雲端儲存時,許多工程師都遇過 Amazon S3 的元數據限制。如果你曾經試圖在 S3 物件上儲存詳細的業務資訊,你應該知道 S3 原本提供的標記(Tags)和使用者定義元數據(User defined Metadata)非常有限。標記最多只能有 10 個,而元數據的大小上...

近期多起勒索軟體攻擊揭露了攻擊者如何利用已知漏洞、合法工具以及底層驅動程式漏洞來癱瘓企業防線。對於維運與資安工程師來說,理解這些攻擊路徑比單純更新補丁更重要,因為現代攻擊者傾向於「隱藏在合法流量中」並直接從內核層級摧毀防禦系統。 本文將以 Anubis、The Gentlemen...