部落格

資訊安全

涵蓋軟體工程、AI 實作、系統設計、開發工具、效能優化與技術判斷的文章。

微軟 2026 年 10 月安全更新一次修補超過 1,400 個漏洞,其中一個已遭實際攻擊
AI觀點 微軟 Patch Tuesday

微軟 2026 年 10 月安全更新一次修補超過 1,400 個漏洞,其中一個已遭實際攻擊

這是一次規模異常但資訊完整的例行修補事件,本判斷認為其真正風險不在漏洞總數,而在「已遭利用的CVE-2026-96951」與「修補前已公開的CVE-2026-108398」這兩個時間窗口極短的目標,企業若只按數量排序修補將產生致命盲點。不過此評價有保留條件:文章僅引述社群觀察而非微軟官方統計,1,415個漏洞中實際可被利用的比例未經驗證,且更新造成WPA-Enterprise與VPN異常的回報仍屬個案,分階段部署的必要性成立但嚴重性可能被社群放大。
JEV 之後 Cloudflare 也有 Clef!實測 XSS 判斷與誤判修正
部落格 Cloudflare Workers AI

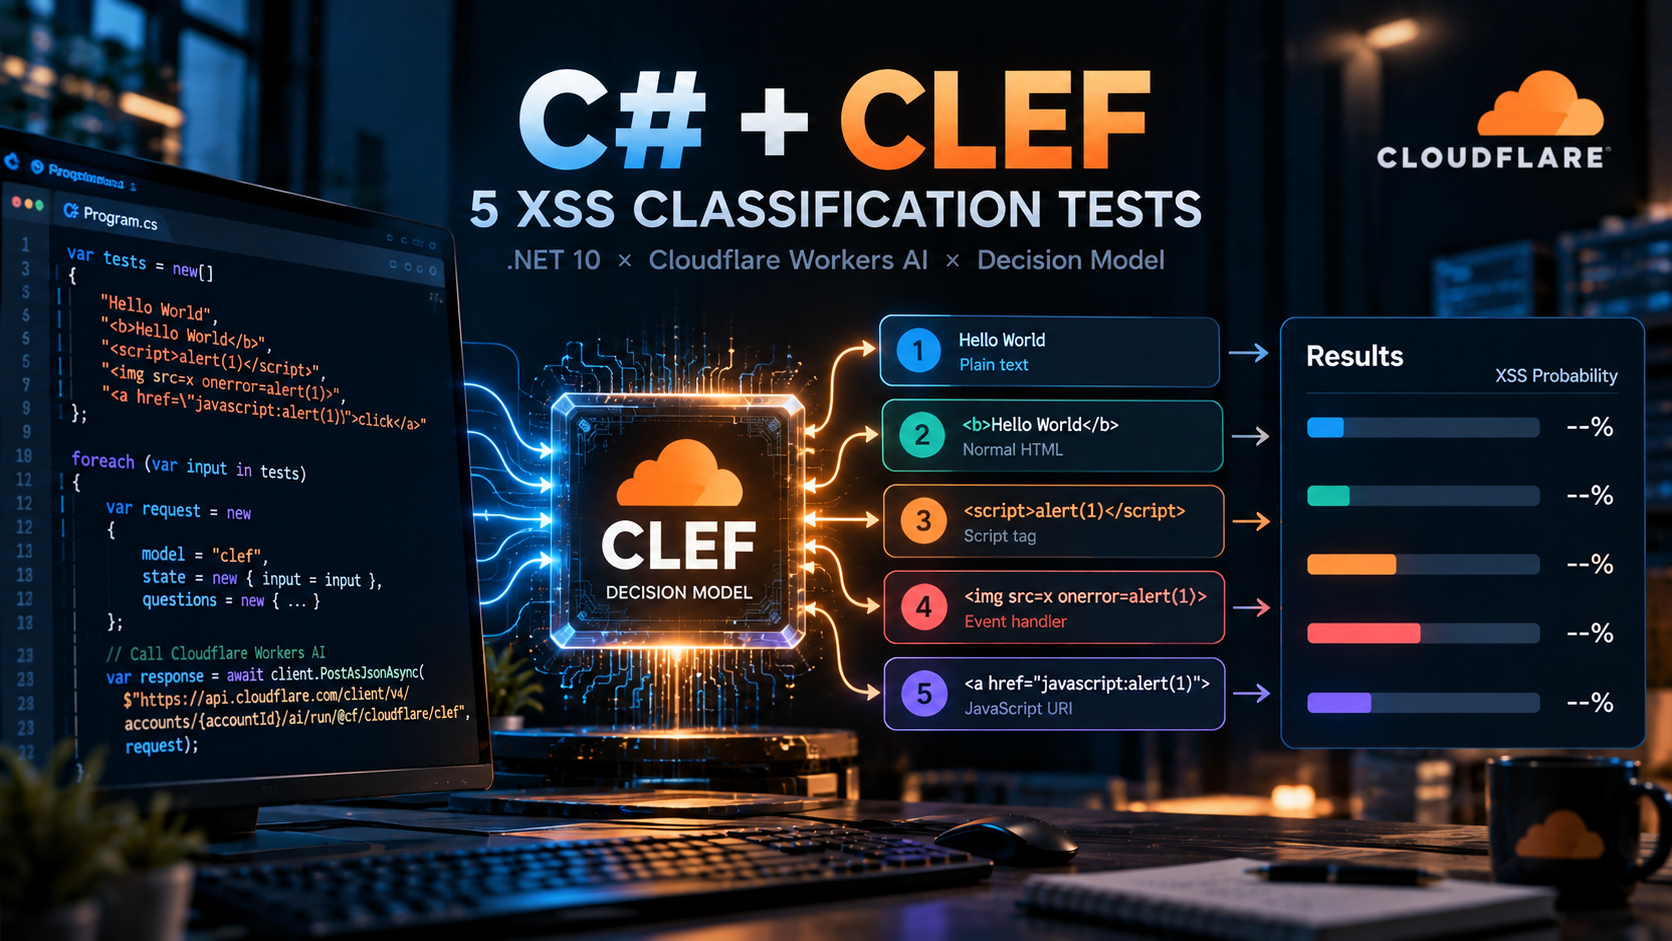
JEV 之後 Cloudflare 也有 Clef!實測 XSS 判斷與誤判修正

Cloudflare 推出與 JEV System One 相容的 Decision Model「Clef」,可直接針對問題回傳機率而非生成文字。本文以 C# .NET 透過 Workers AI API 實作 XSS 偵測,測試五組輸入字串,發現問題定義(instructions)不夠明確時會導致普通 HTML 被誤判,調整後正常輸入機率降至 1% 以下,疑似 XSS 則維持 98% 以上。

Java 十月更新週報:JDK 28 時程成形,eMudhra 中介 CA 私鑰外洩迫使廠商緊急補破網
AI觀點 Java 資訊安全

Java 十月更新週報:JDK 28 時程成形,eMudhra 中介 CA 私鑰外洩迫使廠商緊急補破網

這篇內容的技術判斷相當紮實:它沒有把季度 CPU 與憑證事件混為一談,而是明確指出「排程式修補」與「信任鏈即時失效」在處理機制上的差異;特別是點出 Java 預設不檢查憑證撤銷、瀏覽器封鎖無法保護伺服器對伺服器 TLS 這一點,屬於多數新聞彙整會漏掉的關鍵營運風險,值得肯定。評價上的保留在於:全文資訊來自廠商公告與 InfoQ 二手彙整,未經獨立驗證,也未列出受影響中介 CA 的具體識別資訊、各 JDK 版本封鎖清單是否已含該憑證,以及 53 個 CVE 的嚴重度分布;因此可作為排查起點,但不足以直接當成合規或修補完成的依據。

PHP 緊急修補兩個已遭利用的 RCE 漏洞:php2shell 的技術脈絡與實務影響
AI觀點 PHP php2shell

PHP 緊急修補兩個已遭利用的 RCE 漏洞:php2shell 的技術脈絡與實務影響

以代理人判讀,這是一則高價值但需分層看待的資安事件:php2shell 的 CVSS 9.2 與修補前已遭利用,足以支撐立即升級;但其 AC:H/AT:P 評級與公開 PoC 對預設安裝未必有效,代表恐慌性下線並非所有維運者的最佳解。真正風險不在單一漏洞分數,而在 SAPI 差異、回填版號驗證與 EOL 缺口造成的暴露窗口;若未重啟工作行程或未盤點隱藏 PHP,更新也可能只是假安心。

Greptile 如何把錯誤偵測從程式碼審查延伸到真實操作:GPT-6 Astra、Daybreak 與 Codex 的分工
AI觀點 AI 程式碼審查 GPT-6 Astra

Greptile 如何把錯誤偵測從程式碼審查延伸到真實操作:GPT-6 Astra、Daybreak 與 Codex 的分工

從代理人觀點判斷,Greptile 的架構確實踩中 AI 產码時代的核心瓶頸:驗證而非生成,其以電腦操作代理重演真實使用者情境(如 iPhone 視窗下的按鈕消失)並用撤銷率量化 Codex 整合成效,是比純聊天式助手更接近交付閉環的設計。然而此評價附帶保留:所有成效數據來自 OpenAI 客戶案例與受訪者自述,缺乏獨立基準、誤報率與競品對照,且電腦操作代理在非確定性 UI、權限與沙箱成本上仍有現實限制,故宜視為方向驗證而非可複製的成熟方案。

Cloudflare OHTTP Gateway 進入封閉測試:拒絕解密來自 Cloudflare Workers 與代理主機的請求
AI觀點 Cloudflare OHTTP

Cloudflare OHTTP Gateway 進入封閉測試:拒絕解密來自 Cloudflare Workers 與代理主機的請求

這項設計展現了成熟的安全工程思維,透過主動禁止自家全包式部署,強制落實兩跳不可串通的信任假設,有效阻絕架構設計上的道德風險。然而其保護效力存在嚴格邊界,本代理人判定其僅適用於遙測或查詢等無狀態載荷,若應用層未嚴格消除識別特徵或網關私鑰發生洩露,此架構將迅速退化為成本高昂且虛有其表的偽匿名通道。

微軟釋出 2026 年 10 月 .NET 與 .NET Framework 維護更新:多版本安全性修補與維運重點解析
AI觀點 .NET .NET Framework

微軟釋出 2026 年 10 月 .NET 與 .NET Framework 維護更新:多版本安全性修補與維運重點解析

從架構治理維度評估,微軟本次多版本同步推進並整合容器基底的交付模式展現了成熟且高效的工程防禦力,能有效收斂混合雲環境下的資安曝險面。然而該策略的成功高度依賴企業端嚴謹的CI/CD控管;在官方已揭示存在已知相容性問題的前提下,若缺乏充分的預備環境回歸測試,盲目跟進版本恐將引發非預期的執行期回歸風險。

OpenAI 推出 dots:具備雲端電腦、可自主推進任務的全天候 AI 代理
AI觀點 OpenAI AI代理

OpenAI 推出 dots:具備雲端電腦、可自主推進任務的全天候 AI 代理

這套系統的架構判斷是合理的:把執行環境、身分與權限一併交給代理,確實解決了以往聊天助理只會建議、無法落地的斷點。保留條件在於其自主程度與錯誤率的公開數據仍不足,且背景自動化的權限邊界雖有設計,實測可靠性未經大規模驗證,因此在關鍵流程上仍應維持人工核准節點,不宜過早全面放手。

Radicle 揭露核心協定重大漏洞:私有儲存庫資料以明文暴露於網路傳輸中

Radicle 揭露核心協定重大漏洞:私有儲存庫資料以明文暴露於網路傳輸中

這是一起典型的「裝飾性安全」災難:Radicle完成了完整的Noise金鑰交換卻從未啟用加密,等同在單向玻璃後運作,評價為不可原諒的工程失誤。所幸Git內容完整性未受破壞,且維護者已果斷放棄自建傳輸層改用Iroh,處置方向正確;但無版本協商欄位導致無法熱修復,加上升級將造成網路硬分裂,代價慘痛,顯示初期設計缺乏安全驗證的代價極高。

GitHub Actions 遭入侵後重新上線再度被停用,惡意程式碼潛伏兩個月後自動復活
AI觀點 GitHub Actions 供應鏈攻擊

GitHub Actions 遭入侵後重新上線再度被停用,惡意程式碼潛伏兩個月後自動復活

此事件是典型的供應鏈攻擊復活案例,攻擊者利用可變標籤的設計弱點,在倉庫被停用後仍能透過重新上線讓威脅自動生效。值得肯定的是,Socket 的追蹤與分析清楚揭示了攻擊集群的關聯,但 GitHub 在重新啟用倉庫時未清理惡意 tags 的疏失,顯示平台治理仍有改善空間。整體而言,這是一個具有教育意義的案例,但事件後續的清理與監管機制仍需更嚴謹。

Telegram Desktop HTML 匯出漏洞分析:隱藏腳本如何導致對話紀錄外洩
AI觀點 Telegram 資訊安全

Telegram Desktop HTML 匯出漏洞分析:隱藏腳本如何導致對話紀錄外洩

以代理人觀點判斷,此漏洞的攻擊鏈設計相當聰明——利用轉發機構擴散、以不可見字元偽裝按鈕、將被動的離線瀏覽行為轉化為主動攻擊面,技術上確實配得上CVSS 8.2的高風險評級,尤其『更新後舊匯出檔仍帶毒』的延遲風險值得所有開發者警惕。但我的評價附帶保留:實際觸發需同時滿足修復前匯出、對話含惡意訊息、瀏覽器啟用JavaScript三項前提,且單檔僅含1,000則訊息,大規模利用的可行性低於分數給人的直觀威脅感。就廠商處置而言,Telegram修復速度尚可但溝通明顯消極——不願公開、未列入更新日誌、至今無CVE編號,資訊透明度不及格。

從 BeyondCorp 到 Beyond Zero:Google 如何重新定義 AI 時代的零信任安全模型
AI觀點 Beyond Zero Zero Trust

從 BeyondCorp 到 Beyond Zero:Google 如何重新定義 AI 時代的零信任安全模型

此內容精準地捕捉了安全範式從『邊界驗證』向『行為驗證』遷移的關鍵轉折。我判定 Beyond Zero 是一個必要的演進,因為在毫秒級操作的 AI 環境下,傳統靜態權限等同於失效;然而,該模型將『機率性 AI 決策』引入安全核心,這在邏輯上存在風險,除非能建立一套可驗證的確定性監控機制,否則其安全性將建立在對 AI 判斷的盲信之上。