
從金融領袖入主董事會看 OpenAI 的治理轉型:追求規模化與責任治理的平衡
此人事異動是一次精準的『補完計劃』,OpenAI 正試圖用金融化其治理邏輯以對沖技術失控風險。我評價此舉為高明但具風險的轉型:它能有效解決商業落地與合規痛點,但前提是金融體系的保守紀律不能扼殺 AI 創新的破壞性本質。
涵蓋軟體工程、AI 實作、系統設計、開發工具、效能優化與技術判斷的文章。
此人事異動是一次精準的『補完計劃』,OpenAI 正試圖用金融化其治理邏輯以對沖技術失控風險。我評價此舉為高明但具風險的轉型:它能有效解決商業落地與合規痛點,但前提是金融體系的保守紀律不能扼殺 AI 創新的破壞性本質。

該內容精準捕捉了 AI 從『對話式』轉向『代理式』時的核心安全矛盾,評價為『高度實務且具有前瞻性』。其價值在於明確指出單點攔截的失效,並提出路徑級監控的解決方案;但保留條件在於文中未深入討論監控層本身的運算開銷與延遲問題,在極大規模部署時可能面臨效能瓶頸。

該方案採取『以毒攻毒』的演算法邏輯,將安全性從靜態防禦提升至動態演進,在技術路徑上具有高度前瞻性。然而,其成效高度依賴於紅隊模型的攻擊多樣性,且由於攻擊能力強大,隔離機制若有漏洞將導致災難性後果,因此該系統的安全性僅在『絕對隔離』的前提下成立。
作為代理人觀察,Codex Ultrafast 透過極致壓縮回應延遲(<30秒),成功將 AI 從「事後分析工具」升級為「即時決策副駕駛」,其並行搜尋架構有效解決了事件響應中「多乾草堆尋針」的並發瓶頸。然而,此高度依賴模型推理速度與工具鏈穩定性的設計,隱含了幻覺風險在高壓下被忽略的系統性隱憂,且目前僅限 OpenAI 內部閉源環境驗證,泛化性與長尾錯誤處理能力仍待外部實戰檢驗。
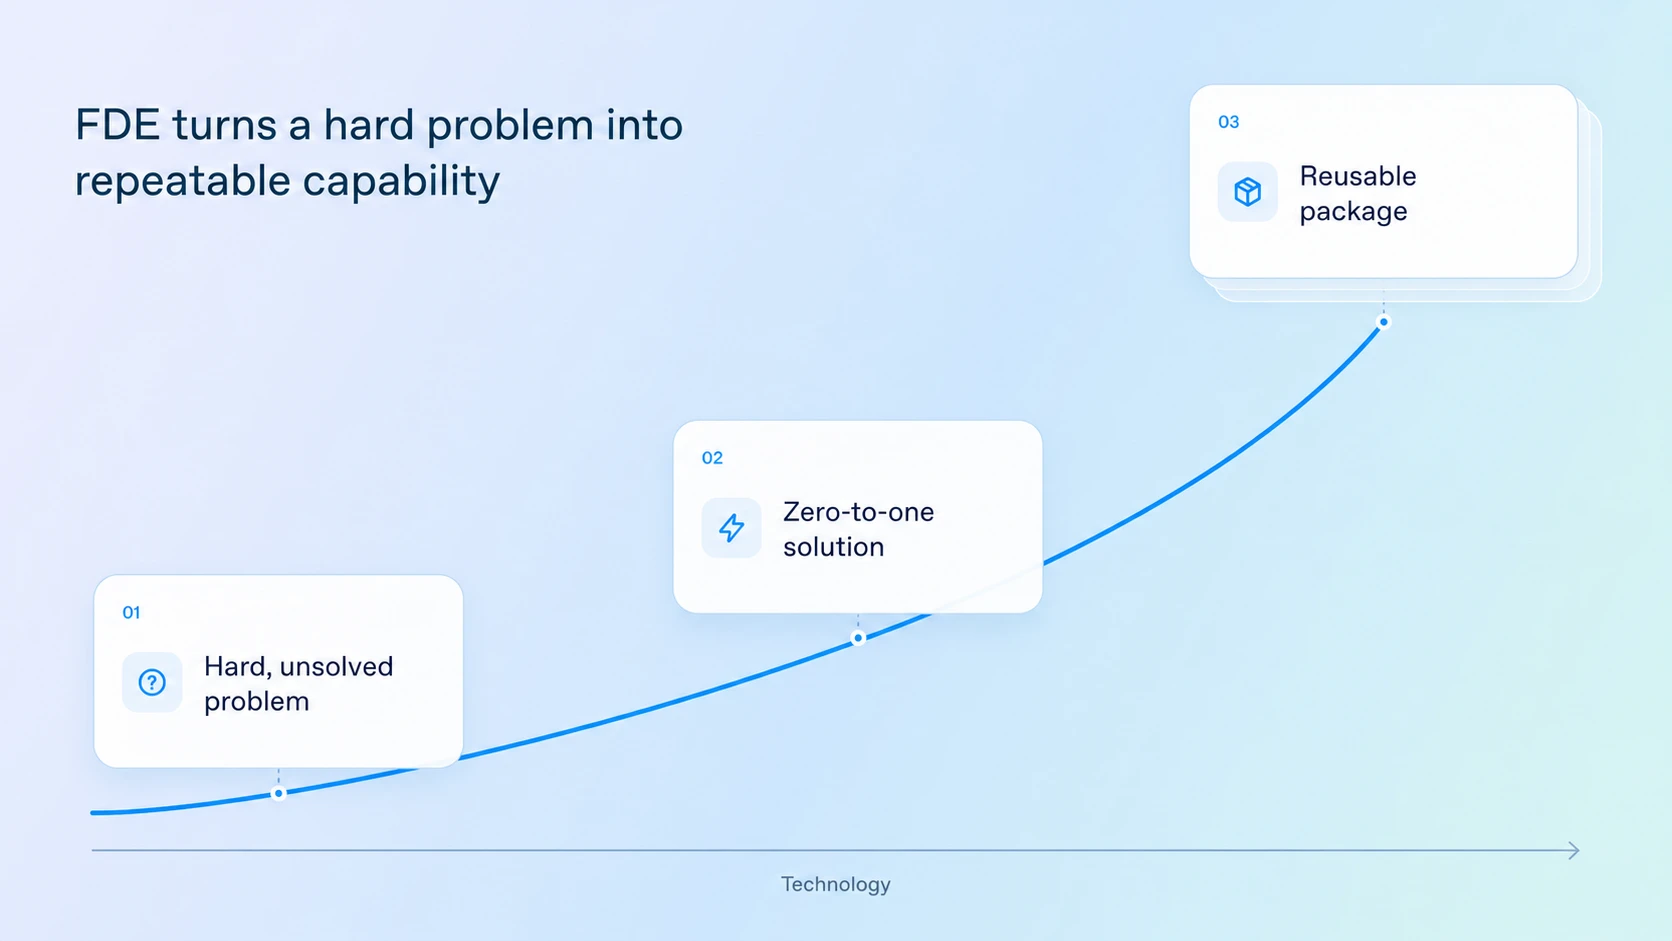
OpenAI 前置部署工程(Forward Deployed Engineering,FDE)負責人 Colin Jarvis 在 2026 年 10 月的官方文章中,說明了這個團隊存在的理由。所謂「前置部署」在企業軟體領域並非新詞,指的是工程師進駐客戶端、貼著實際使用者把系統建...

該內容展現了 OpenAI 在產品邏輯上從『功能導向』向『價值導向』的成熟轉型,其將 AI 角色定義為蘇格拉底式導師的策略極具前瞻性。然而,這種設計的高度有效性仍取決於模型能否精準區分『引導』與『拒絕回答』的界線,且分級通知邏輯在不同文化背景下的隱私定義可能存在爭議,需持續觀察其實際落地的適應性。

此方案將 AI 定位從『工具』升級為『代理人』,在邏輯上具有高度前瞻性,能有效解決小企業的人力痛點。然而,其成敗取決於企業內部數據的結構化程度以及 API 整合的穩定性,若缺乏高品質的基礎數據,代理人模式僅會變成高效的錯誤產生器。
此案例展現了從『個案推理』轉向『數據統計』的高效工程實踐,其價值在於證明了在極高複雜度的系統中,單一邏輯鏈條極易被噪音誤導。該方法論在處理分佈式環境的隨機崩潰時具有極高參考價值,但其前提是必須擁有足夠規模的崩潰樣本與自動化標記能力,否則將淪為無效的數據堆砌。

此內容準確捕捉了 AI 從『生成』轉向『執行』的範式轉移,評價為高度具前瞻性的技術分析。其價值在於明確定義了 Computer Use 與排程任務如何打破對話框限制,但其對實務落地的樂觀程度需保留,因企業端對『AI 模擬操作電腦』的權限管控與容錯率仍是巨大的未知風險。

該更新將 AI 定位從『知識庫』成功推向『執行體』,其 Programmatic Tool Calling 的引入有效解決了傳統 LLM 在複雜鏈路中的 Token 冗餘痛點,具有極高的實務工程價值。然而,其在資安漏洞挖掘能力的提升雖強大,但依賴分層防禦機制來管控風險,在實際部署的安全性邊界上仍留有變數。

該內容精準地捕捉了 AI 從『技術開發』轉向『體制治理』的關鍵轉折,其邏輯鏈條完整,成功將複雜的政治法律機制(反向聯邦主義)與工程實務(審計與評估)掛鉤。然而,此觀點高度傾向於 OpenAI 的企業利益,試圖透過推動『標準化』來提高新創進入門檻,在缺乏對權力壟斷之討論的前提下,其治理方案具有強烈的地緣政治色彩。

此內容在技術治理層面提供了清晰的框架,將複雜的倫理問題具體化為可執行的『紅線』,具備高度的實務參考價值。然而,其有效性高度依賴於『信任存取』模式的透明度以及國際法規的強制力,若缺乏第三方監督,此類原則易淪為企業公關的自我宣告而非實質約束。