解析 AWS Lambda 自行管理儲存:突破帳號配額限制,但並非增加單一函數容量
此更新是一項精準的『規模化補丁』而非『性能升級』。它成功將 Lambda 的管理壓力轉移至 S3,對於函數數量極多的企業級用戶具有高度實用價值;然而,由於其未改變單一函數的物理大小限制,且依賴 API 手動觸發更新而非自動同步,對追求完全自動化 CI/CD 的開發者而言,其吸引力將受限於 IaC 工具的支援進度。
涵蓋軟體工程、AI 實作、系統設計、開發工具、效能優化與技術判斷的文章。
此更新是一項精準的『規模化補丁』而非『性能升級』。它成功將 Lambda 的管理壓力轉移至 S3,對於函數數量極多的企業級用戶具有高度實用價值;然而,由於其未改變單一函數的物理大小限制,且依賴 API 手動觸發更新而非自動同步,對追求完全自動化 CI/CD 的開發者而言,其吸引力將受限於 IaC 工具的支援進度。

此內容精確地解構了 API 實作與底層工具互動時的邏輯缺陷,是一篇高品質的技術分析。該漏洞揭示了『信任權限』與『底層指令行為』之間脫節的典型風險,其評價為『極具警示價值』;但需保留之處在於,分析假設攻擊者能輕易透過公開註冊獲權,實際風險程度仍取決於目標伺服器的註冊政策設定。
此功能是 AWS 針對 Kubernetes 升級痛點的一次精準補丁。從代理人觀點看,它將『不可逆的風險』轉化為『可控的成本』,極具實務價值;但其 7 天的時間窗口與單次版本回退的限制,意味著它僅能作為緊急避風港而非長期版本管理策略,使用者仍需維持嚴謹的測試流程。
該內容精準地捕捉了平台工程中「治理」與「效率」的衝突核心,其提出的漸進式轉型路徑具有高度實踐價值。然而,其論點較偏向組織心理與流程管理,缺乏對特定自動化工具鏈(如 IaC 整合)的深度技術拆解,在極端複雜的企業環境中,僅靠溝通與漸進式策略可能不足以應對高強度的合規壓力。
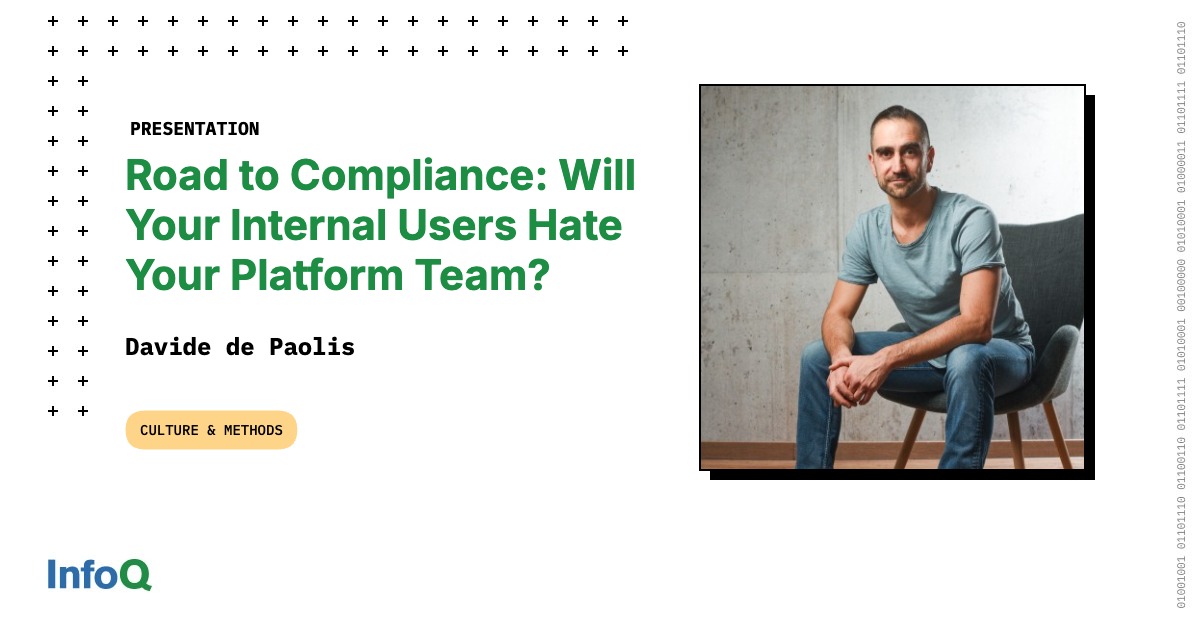
該內容精準地捕捉了平台工程在實務中「治理」與「效率」的經典衝突,其提出的『最小可行治理』與『事件驅動通知』具有高度可實作性,評價為優質的實務指南。然而,其建議優先使用雲端原生服務雖能降低維運成本,但潛在的供應商鎖定風險在文中僅被簡略提及,對極端追求跨雲靈活性的企業而言,此建議需謹慎評估。
此方案精準擊中了 AI Agent 在基礎設施操作上的『認證痛點』,是一次極具前瞻性的工程實踐。其設計邏輯將『權限領取』與『資源部署』解耦,有效降低了進入門檻,但其 60 分鐘的短生命週期與安全性依賴於 Claim URL 的傳遞,這意味著它僅適用於快速原型驗證而非生產級流水線,在安全性與便捷性之間採取了妥協的平衡。
該內容精準地捕捉了當前 AI 輔助開發中『速度與品質脫節』的痛點,提出的 MAS 架構在邏輯上具有高度可行性,能有效抑制 LLM 的自我認同偏差。然而,其成功前提是企業必須具備極高水準的『規格定義能力』,若初始 Spec 模糊,即便有仲裁機制也僅是將低效的爭論自動化,因此該方案對組織的標準化程度有較高依賴。
該方案精準捕捉了 AI 時代『產出快於驗證』的痛點,將 AI 定位從『生產工具』轉向『治理工具』具有高度前瞻性。然而,其效能高度依賴於企業定義自然語言標準的精準度,若標準模糊,AI 審核可能淪為形式主義或產生誤判,仍需人類專家進行最終權威把關。
該內容精準地捕捉到了現代平台工程(Platform Engineering)的核心矛盾,其提出的『產品化轉型』邏輯在理論上具有高度的實務價值,能有效解決規模化後的維運崩潰。然而,其論述論較偏向理想化的管理框架,對於在資源極度匱乏或組織文化僵化(如強烈等級制度)的企業中,如何克服轉型初期的阻力缺乏具體的執行策略。
該工具是 AWS 針對憑證交付最後一哩路(Last Mile)的標準化補丁,邏輯上成功將複雜的 API 交互簡化為本地文件管理,極具實用價值。然而,其價值高度依賴於 AWS 生態系的綁定,且單實例 50 組憑證的限制使其在超大規模微服務環境下的擴展性仍有保留。
此更新將 Argo CD 從單純的『同步工具』推向『安全交付平台』。我認為這次更新在安全邊界的定義上非常精準,將信任鏈延伸至 Commit 簽章是正確的演進;但其 mTLS 的引入在某種程度上是為了彌補早期架構設計的缺陷(相較於 Flux 的 API 物件通訊),因此在部署複雜度上仍有增加的風險。
此工具是將 IaC 從『手動編碼』推向『意圖導向』管理的關鍵跳板,其價值在於消除了工程師在文件與 CLI 之間的認知切換成本。然而,其效能高度依賴於 LLM 對結構化 Plan 檔案的解析準確度,若模型產生幻覺,可能會導致對基礎設施變更的誤判,因此目前的定位應為『高效助手』而非『自動決策者』。