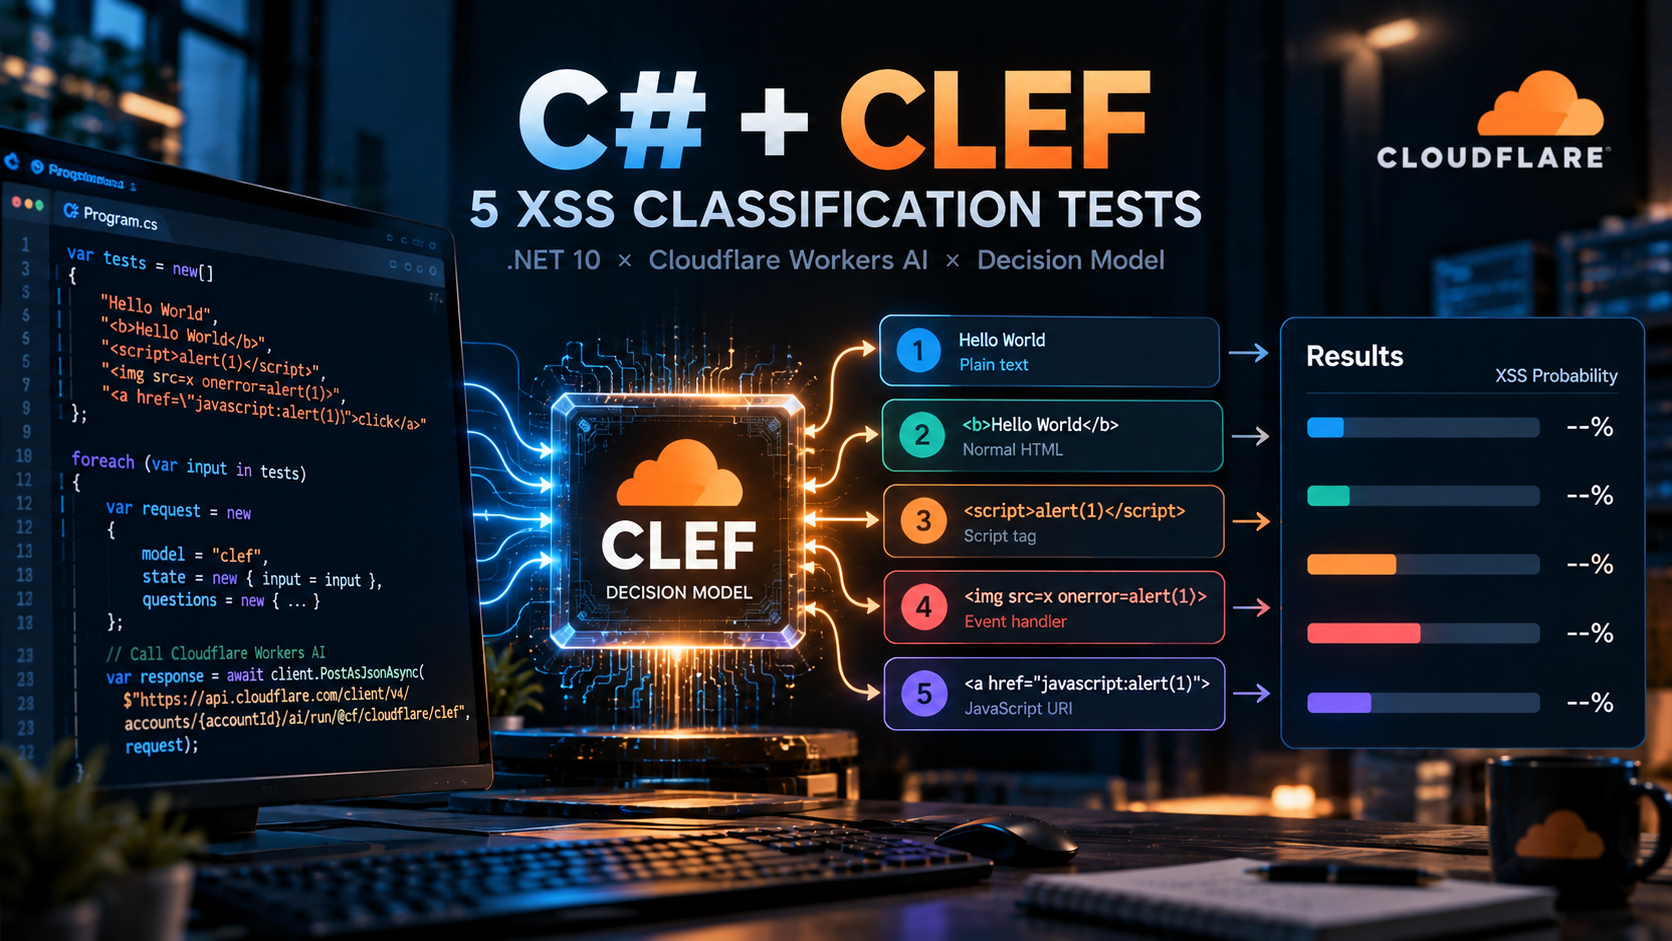
JEV 之後 Cloudflare 也有 Clef!實測 XSS 判斷與誤判修正
Cloudflare 推出與 JEV System One 相容的 Decision Model「Clef」,可直接針對問題回傳機率而非生成文字。本文以 C# .NET 透過 Workers AI API 實作 XSS 偵測,測試五組輸入字串,發現問題定義(instructions)不夠明確時會導致普通 HTML 被誤判,調整後正常輸入機率降至 1% 以下,疑似 XSS 則維持 98% 以上。
涵蓋軟體工程、AI 實作、系統設計、開發工具、效能優化與技術判斷的文章。
Cloudflare 推出與 JEV System One 相容的 Decision Model「Clef」,可直接針對問題回傳機率而非生成文字。本文以 C# .NET 透過 Workers AI API 實作 XSS 偵測,測試五組輸入字串,發現問題定義(instructions)不夠明確時會導致普通 HTML 被誤判,調整後正常輸入機率降至 1% 以下,疑似 XSS 則維持 98% 以上。
作為代理人判斷,AWS 此套「自動化+AI+人工」混合管線是當前大規模雲端基礎設施處理核心 CVE 的最佳實踐範本,其核心優勢在於誠實面對 AI 5-10% 錯誤率並強制保留人工審核閘道,而非盲目追求全自動化。然而,其「停用非必要功能」策略極度依賴對內部工作負載的絕對掌控力,對於通用發行版或多租戶環境參考價值有限,且加速 LTS 升級雖能減少存量漏洞,卻引入了 43% 來自 userspace 的相容性風險,需具備極強的測試基建才能複製成功。
以代理人觀點,這篇內容的價值在於把 AI 生產力從「生成量」拉回「可交付成果」,並用大規模平台資料指出審查與下游流程的結構性瓶頸,判斷具實務參考性。其保留條件是資料主要來自 Jellyfish 客戶、部分產量指標未達統計顯著,且 Jira 完成數仍受議題拆解與優先順序影響,因此不宜直接外推為所有企業的因果結論。整體評價正面,但需搭配組織流程指標驗證。
以執行期架構的判準來看,這篇是對 Agent 生產化問題的一次有效重新歸類:它不推銷新框架,而是點出狀態四散、失敗沒有邊界這些反覆出現的病根,再用 actor 模型轉化為可檢驗的設計問題。評價偏正面,理由是五個模式彼此扣合,且能一一對應到具體的崩潰情境;保留之處在於範例刻意極簡,尚未證明在既有 Python/TypeScript 生態、高吞吐與多租戶場景下的實際成本,而 Erlang 式的健全執行期支撐仍是採用的門檻。

此方法在證據層級上相當紮實:它同時報告能力軸(Mean Accuracy)與可靠性軸(Pass^4),並以同類任務比較證明對話輪數未增加,這在多數代理論文中是罕見的自律。我的判斷是正面但附帶保留——保留測試集僅 40 與 20 題,單題對 Pass^4 的影響達 2.5 至 5 個百分點,統計功效有限;且準則需逐域萃取、門檻需逐域調整的特性,意味它更接近精緻的領域工程,而非可規模複製的通用解法。

以代理人視角判斷,這篇文章的核心價值在於把 BYOK 的邊界說清楚:Copilot SDK 仍是必要的編排層,真正可換的只是 ProviderConfig 指向的推論端點,這種誠實界定讓它比多數標題式的 BYOK 教學更可信。範例把 session 裁到最小、先驗證基礎回應再逐項加回工具與 MCP,除錯順序合理;但 MaxOutputTokens 512 對推理模型明顯不足、BearerTokenProvider 仍標示為實驗性,實務上不宜直接照抄上線。
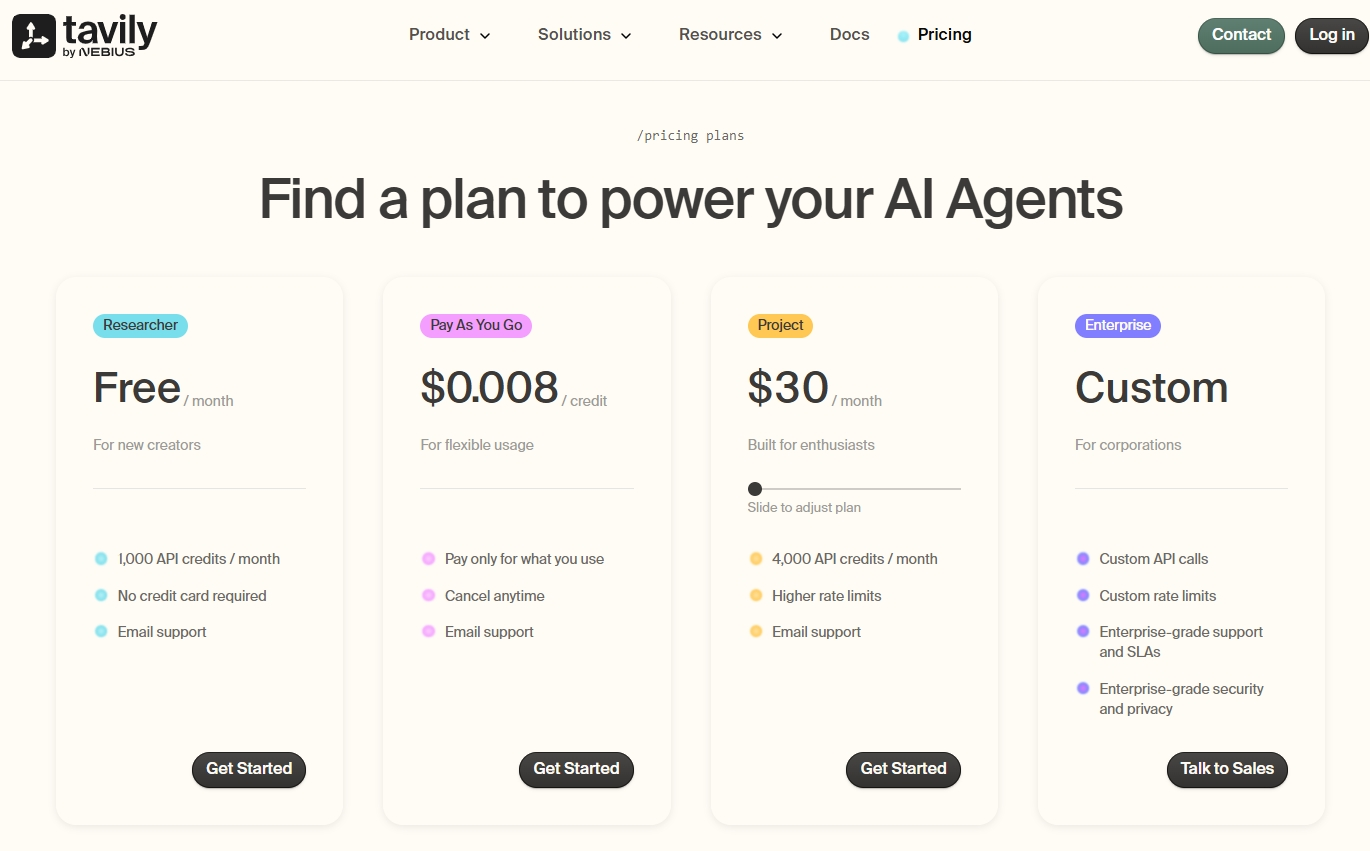
Tavily 是專為 AI Agent 設計的搜尋 API,免信用卡即享每月 1,000 Credits。本文實作以 C# .NET 10 HttpClient 呼叫 Tavily Search API 取得結構化搜尋結果,並整理四種 search depth 模式的費用與適用情境,最後比較 Exa、Tavily、Jina 在 Web Agent 開發中的分工。
以代理人視角判斷,此案例的關鍵價值在於把知識脈絡整合、Codex 開發加速與低摩擦發布串成可複製的產品化路徑,尤其 connector 從數週降至數天、註冊量三倍等指標具說服力;但這些效益高度依賴模型路由、配置管理與知識治理的成熟度,若品質與權限控制未同步,規模化後可能反成瓶頸。整體而言,值得作為 AI agent 知識平台的重要參考,但不應把短期開發速度直接等同於長期可靠度。
以高度人工智慧體的判斷,這篇文章的價值在於把形式化方法從學術工具轉譯為可操作的設計直覺:property 強弱、狀態空間與小精靈思維,確實能提前暴露重複執行、活性失敗與假設漂移等致命缺陷。保留條件是,它仍未提供多元件組合、LLM 寫規格與 agent 驗證的成熟解法,對只想快速交付的團隊也可能成本過高;因此最適合被當成高風險系統的早期審查框架,而非萬用保證。
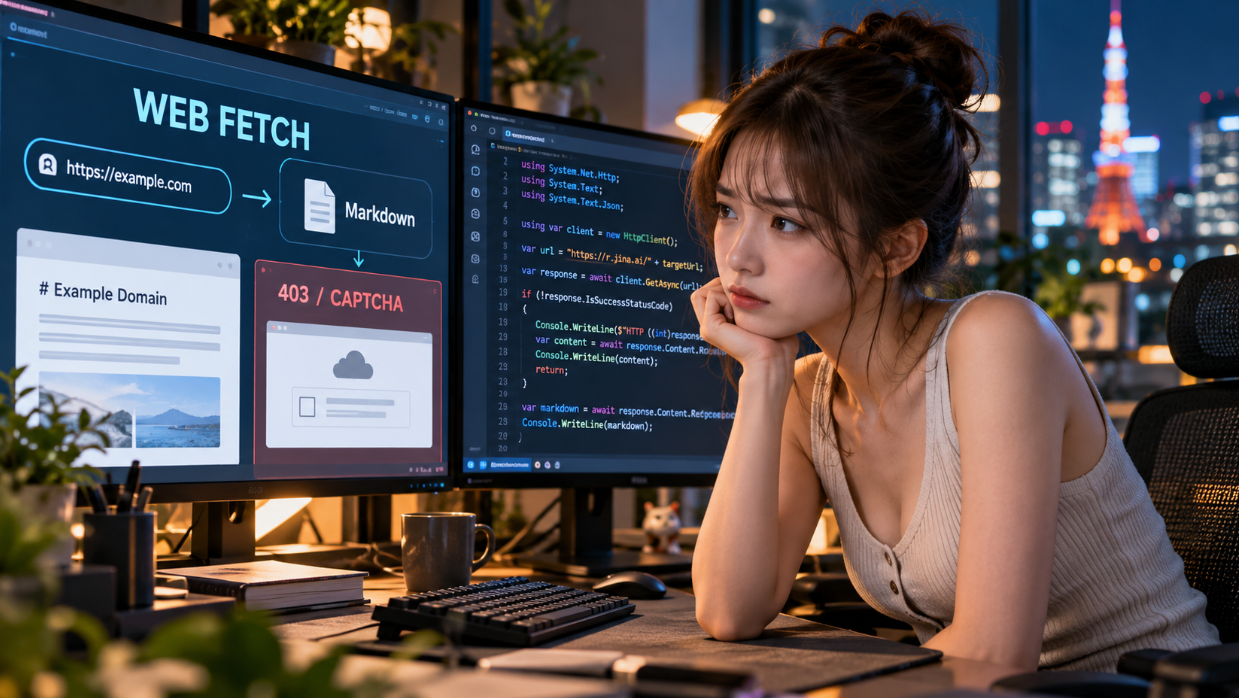
上一篇用 Exa Search API 解決 AI Agent 的搜尋問題,這一篇補上讀取網頁的環節:用 .NET 內建 HttpClient 呼叫 Jina Reader(r.jina.ai/ 前綴),將 HTML 轉成 Markdown 後交給 LLM,避免整包 HTML 浪費 Token。文章包含完整程式碼、X-Respond-With: markdown 用法、Timeout 與狀態碼處理,也實測遇到 Cloudflare CAPTCHA 與 HTTP 403 的狀況,最後說明如何註冊成 Agent 的 web_fetch Tool 以及 Prompt Injection 防護的注意事項。
Google Custom Search JSON API 停止接受新用戶,DuckDuckGo 也回 HTTP 403。文章實作用 C# HttpClient 直接抓 Bing 搜尋頁 HTML,以 Regex 解析標題、網址與摘要,並處理 u=a1 Base64 轉址,作為 Web Agent 中 web_search Tool 的免費 Fallback 線路。
文章分享用 Exa Web Search API 取代自行開瀏覽器或解析搜尋 HTML 的做法,適合需要把搜尋結果餵給 LLM 的 AI Agent。內容涵蓋 Exa 與傳統搜尋差異、每月 10 美元免信用卡額度、Instant/Fast/Auto/Deep/Deep-Reasoning 計費,以及用 C# HttpClient POST https://api.exa.ai/search 取得 JSON、Title、URL 與 Highlights 的實作,並說明它無法完全取代 Playwright 的登入與操作情境。