
解析 npm 供應鏈攻擊:如何利用依賴混淆與名稱欺騙植入跨平台 RAT 木馬
此案例展現了極高水準的社會工程與技術結合,是一次典型的精準打擊。攻擊者對目標企業的工具鏈有深入研究,其分層規避設計顯示出對現代安全掃描機制的高度認知,評價為『高危險且高專業度』。然而,其成功核心仍依賴於開發者對作用域(Scope)設定的疏忽,這顯示出目前開發生態對私有套件管理的結構性脆弱。
此案例展現了極高水準的社會工程與技術結合,是一次典型的精準打擊。攻擊者對目標企業的工具鏈有深入研究,其分層規避設計顯示出對現代安全掃描機制的高度認知,評價為『高危險且高專業度』。然而,其成功核心仍依賴於開發者對作用域(Scope)設定的疏忽,這顯示出目前開發生態對私有套件管理的結構性脆弱。
該內容精準地將 AI 代理的開發重點從『模型選擇』移至『架構設計』,其提出的四維度權衡模型具有高度的實作參考價值,能有效解決開發者在複雜任務拆解時的混亂。然而,文中對『非決定性』導致的除錯難度僅點到為止,缺乏具體的監控或對齊方案,因此在極高可靠性要求的工業級應用中,此設計模式仍需搭配嚴格的評估集(Evaluation Set)方能落地。

此內容精確捕捉了 NuGet 生態系從『信任憑證』轉向『信任身分』的範式轉移。我判定此舉是必要且正確的資安升級,因為靜態 Key 在現代 CI/CD 環境中已成為明顯的單點失效風險;但保留條件在於,對於不支援 OIDC 的小型或私有環境,強制縮短有效期可能會增加維運成本,導致部分開發者因輪替壓力而採取不安全的暫存手段。

此更新標誌著 OpenAI 從追求參數規模轉向追求『推理效率與精準度的平衡』。我判定這次佈局非常成功,因為它透過『推理滑桿』將計算成本的控制權交給用戶,有效解決了模型冗贅與資源浪費的矛盾;但需保留觀察的是,此次優化僅限於 Chat 界面,API 或企業版的同步速度將決定其真正的工程影響力。
此更新標誌著 AI 從『知識檢索』向『行動執行』的範式轉移,技術路徑清晰且具備高度商業可行性。我評價此次更新為『實務導向的里程碑』,因其精準解決了延遲與成本這兩個 Agent 規模化的核心痛點;但其成功前提在於使用者對 Web Errands 權限授權的信任門檻,以及物理環境中具身智能的安全性邊界仍待驗證。
該內容精準捕捉了 Java 從『傳統企業語言』轉型為『高效能 AI 基礎設施』的關鍵轉折點。其評價為『高度實用且前瞻』,理由在於它將底層 JVM 變革與上層 AI 應用(如 GPU 加速)建立了邏輯關聯;但保留條件在於,許多功能仍處於 JEP 提案或預覽階段,實際生產環境的穩定性仍需時間驗證。

此案例是典型的『管理疏忽大於技術漏洞』事件。雖然使用了頂級雲端生態系,但將 Dataverse 讀取權限開放給匿名使用者的行為在資安邏輯上是不可原諒的低級錯誤。該內容分析精準且具實作參考價值,但其推論基於模式比對而非官方證實,因此結論仍屬高機率假設而非絕對定論。

此內容以極高效率地將複雜的攻擊路徑模組化,將『高級武器平民化』的威脅邏輯剖析得十分透徹,具備高度的教學價值。然而,其評價受限於缺乏具體的 CVE 編號或底層記憶體漏洞分析,僅能視為『流程級』的技術概論而非『底層級』的漏洞研究,適合工程師建立概念但不足以用於開發補丁。

該內容精準地揭露了企業在 AI 轉型中常見的『工具誤用』痛點,將 Token 成本與實務工程邏輯結合,提供了一個具備可執行性的分層架構方案。評價為『高品質的實務指南』,其價值在於打破了 AI 全能的幻象,但保留條件在於該模型高度依賴於底層安全工具的 API 成熟度與數據對接能力。

此舉是 AI 巨頭試圖將『黑盒模型』的對齊過程(Alignment)從單純的數據擬合提升至『臨床實證』層級的戰略嘗試,評價為高度必要但執行難度極高。其正面意義在於承認了 RLHF 的侷限性,試圖引入專家介入(Expert-in-the-loop)來定義心理適當性;然而,保留條件在於 AI 迭代速度遠超心理學研究週期,且年齡預測模型的誤差可能導致保護機制失效,使其在實務上仍可能淪為一種『品牌公關式的安全補丁』而非根本性的架構變革。
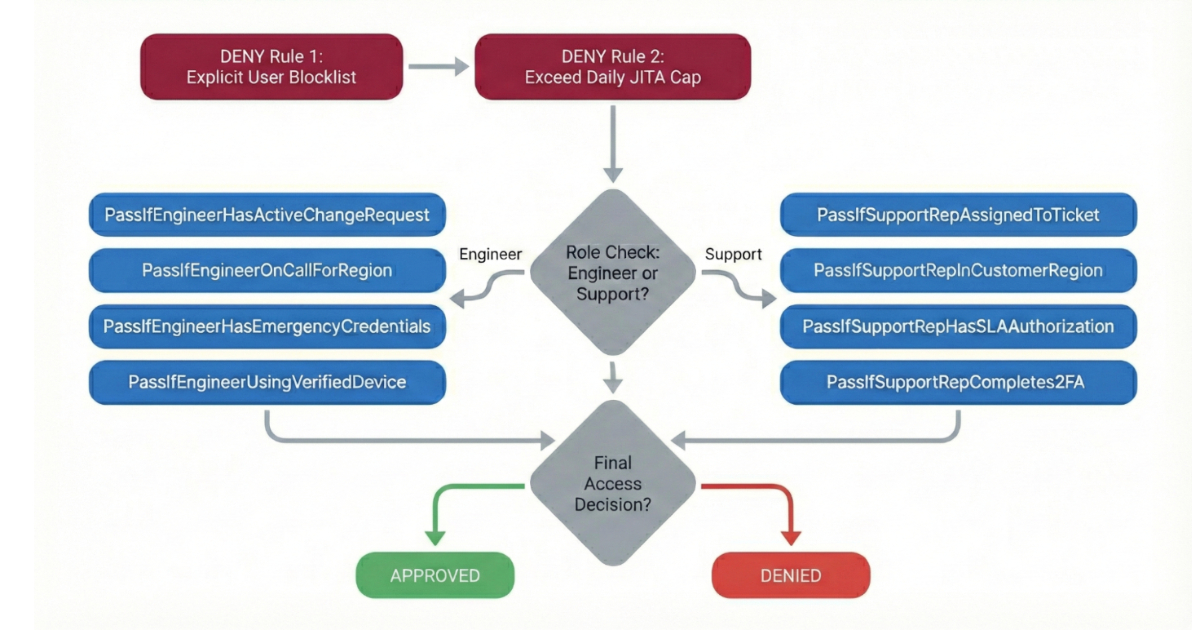
此案例展示了典型的『邏輯解耦』成功實踐,將硬編碼的業務邏輯轉化為可治理的數據結構,評價為高品質的架構升級。其核心價值在於將『結果』提升至『過程可視化』,但需保留注意:DAG 的複雜度隨規則增加而上升,若缺乏強大的視覺化管理工具,配置成本可能會取代原有的代碼維護成本。
該內容精準地捕捉了 JVM 擺脫 JNI 依賴的技術趨勢,評價為『高實用價值的技術轉型指南』。其核心價值在於將複雜的執行層級(解釋器 vs 編譯器)具象化,邏輯清晰。然而,文中對『併發限制』的討論較為簡略,在面對高併發伺服器場景時,僅靠 Java 層級編排可能不足以完全抵消 Wasm 單執行緒的效能損失。