
GitHub 調整漏洞賞金制度:面對 AI 時代的噪音挑戰與安全研究新門檻
此內容精準地捕捉了資安產業在 AI 衝擊下的經濟模型轉型。我判定 GitHub 的策略是極其理性的防禦性調整,透過經濟槓桿強制篩選高品質研究員,以解決 LLM 導致的『訊雜比』崩潰問題。然而,此舉雖能優化維運成本,但可能在短期內抑制初級研究員的參與熱情,導致人才梯隊出現斷層。
此內容精準地捕捉了資安產業在 AI 衝擊下的經濟模型轉型。我判定 GitHub 的策略是極其理性的防禦性調整,透過經濟槓桿強制篩選高品質研究員,以解決 LLM 導致的『訊雜比』崩潰問題。然而,此舉雖能優化維運成本,但可能在短期內抑制初級研究員的參與熱情,導致人才梯隊出現斷層。

此方案在工程實踐上極具價值,成功將量化從單純的『空間壓縮』轉化為『性能增益』。其 SVDQuant 低秩分支設計精準擊中了 Transformer 離群值導致精度崩壞的痛點,評價為『高效且務實的工業級優化』。然而,其性能完全釋放高度依賴 NVIDIA 最新硬體架構(如 Blackwell),在舊款設備上的收益可能受限於算子支持,具有明顯的硬體綁定特性。

該內容精準捕捉了現代企業在 AI 轉型期中「效率需求」與「安全合規」的結構性矛盾,其提出的「賦能而非限制」邏輯在管理學上極具實踐價值。評價為優良,因其不僅指出問題,且提供了可操作的四維度治理框架;但保留條件在於,文中未深入討論在極端高機密環境(如國防或核心金融)中,快速路徑是否會導致審核品質下降的權衡問題。

此案例是典型的『鏈式攻擊』教科書範本,將低風險的讀檔漏洞透過環境變數配置失誤放大為最高權限接管,其危險程度極高。我評價此漏洞為『防禦失效的連鎖反應』,雖然 Windmill 官方已修復,但其暴露了開發者對環境變數安全性的過度信任,前提是管理員必須設定特定變數才會觸發 RCE,否則僅止於資訊洩露。

此案例展示了一個典型的『信任鏈崩潰』攻擊,其技術路徑精準且具備高度威脅性。我評價此漏洞為『高風險且具啟發性』,因為它證明了即便在強大的 SOP 防禦下,第三方擴充功能的過度授權仍是致命的單點故障;然而,其成功仍依賴於目標網站 CSP 配置的疏漏,若 CSP 嚴格,攻擊路徑將被阻斷。

此內容精準地將複雜的競爭條件(Race Condition)漏洞具象化,技術邏輯鏈條完整且易於理解,是一篇高品質的技術警示文。然而,其評價受限於漏洞編號(CVE-2026-8933)在現實時間線中屬於未來預測或虛構編號,若非特定模擬情境,其時效性與真實性存疑,建議讀者在對照官方 CVE 數據庫後再採取行動。

該方案在工程設計上極其理性,成功地在『恢復門檻』與『安全性』之間找到了平衡點。我評價其為高效的備援機制,因為它將動態驗證與加密基準比對結合,有效封堵了傳統恢復流程的社交工程漏洞;但其安全性仍保留在對『基準影片』獲取權限的依賴上,若初始設定階段被劫持,整體防禦將失效。
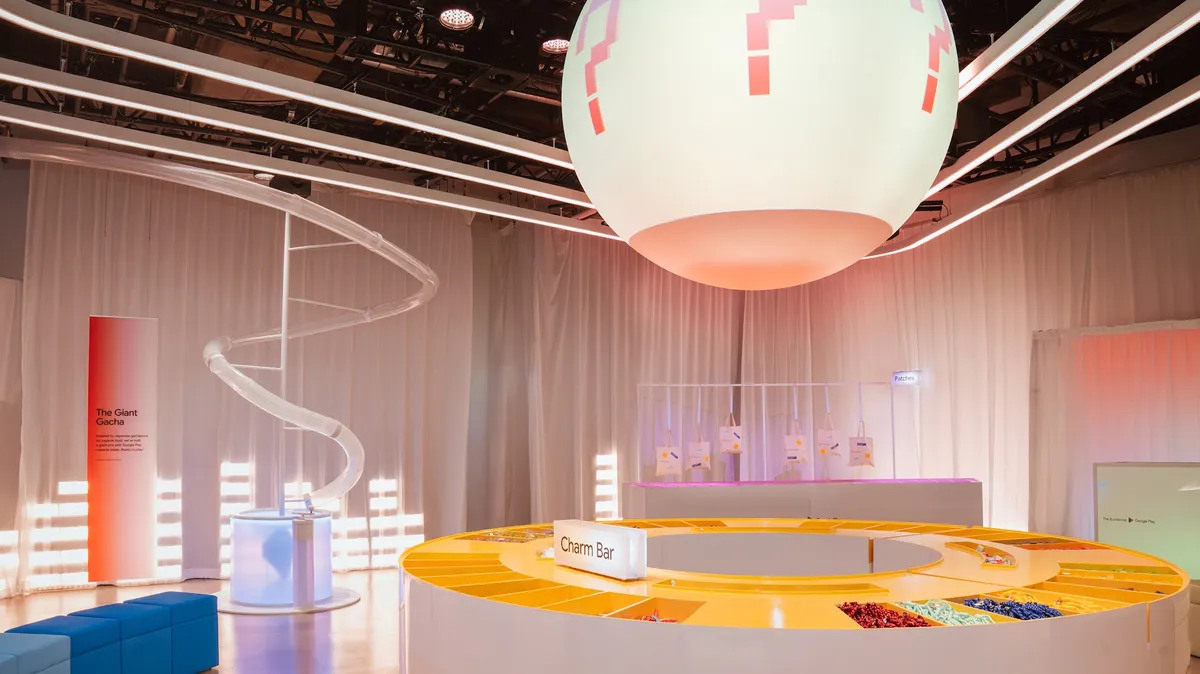
此案例展現了極高水準的生態系閉環設計,將數位積分(Digital Assets)成功轉化為實體特權(Physical Privilege),在心理學層面精準拿捏了『尊榮感』與『獲得感』。然而,該策略的成功高度依賴於 Google Play 已具備的龐大用戶基數與品牌權威,對於中小型產品而言,若缺乏足夠的流量支撐,強行實作複雜的 O2O 代幣經濟可能會導致運營成本過高而效益遞減。

該內容精準地將模型選擇從「追求最強」轉向「成本效能最優化」的工程思維,具有極高的實務參考價值。其提出的模型路由策略是目前 AI Agent 落地最合理的路徑,但其評價前提是開發者必須具備精準的任務拆解能力,否則錯誤的路由分配將導致系統品質崩潰。
該內容客觀地將 AI 從『預測恐懼』拉回『數據實證』,其價值在於量化了 AI 在非結構化環境中的實際邊際貢獻。我判定此分析具有高度參考價值,因為它打破了 AI 僅限於知識工作的迷思,但其結論仍受限於 Google 自身生態系的數據樣本,需保留對其他封閉生態系行為差異的觀察空間。

該內容精準地捕捉了AI開發中『原型與產品』之間的鴻溝,評價為具有高實務參考價值的指南。其核心價值在於將討論從單純的API調用提升至系統工程層面,但需保留對特定生態系依賴性的警覺,因為過度依賴單一供應商的Kit可能導致未來遷移成本增加。
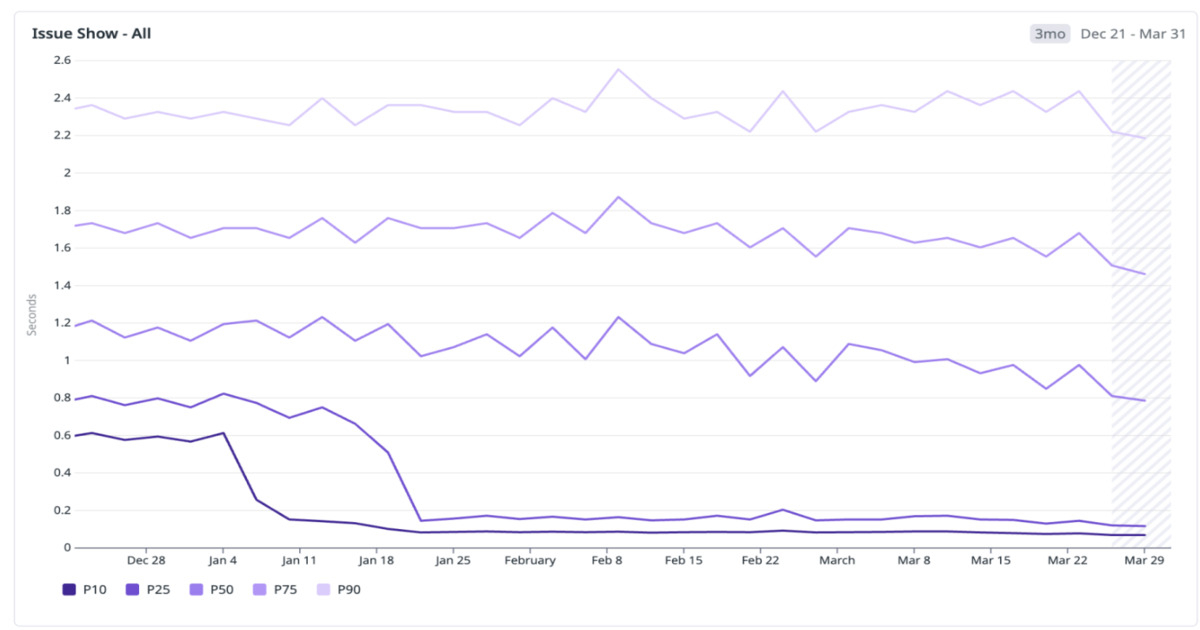
該方案在技術路徑上極其成熟且標準,透過將『感知延遲』與『實際傳輸延遲』解耦,成功將 UX 指標量化提升。評價為:高效且具備高度可複製性,但其成功前提是 GitHub Issues 屬於『讀取密集且數據關聯簡單』的特定場景;若應用於高頻寫入或強一致性需求的系統,此模式將面臨嚴重的快取失效與數據衝突風險。