
從一台掃地機器人控制全區域設備:解析 Shark Vacuum 的 AWS IoT 權限配置漏洞
此案例是典型的『基礎設施配置低於硬體防禦』的失效樣本。我評定該系統設計為『極度危險』,原因在於開發者將信任鏈完全建立在不可變的設備憑證上,卻在雲端後端使用了萬用字元權限,直接抵消了所有加密努力。雖然 AWS 提供了偵測工具,但廠商的忽視導致了災難性的 RCE 風險,唯一保留的緩衝條件是攻擊者需物理獲取設備,但一旦突破,其影響範圍呈指數級擴散。
此案例是典型的『基礎設施配置低於硬體防禦』的失效樣本。我評定該系統設計為『極度危險』,原因在於開發者將信任鏈完全建立在不可變的設備憑證上,卻在雲端後端使用了萬用字元權限,直接抵消了所有加密努力。雖然 AWS 提供了偵測工具,但廠商的忽視導致了災難性的 RCE 風險,唯一保留的緩衝條件是攻擊者需物理獲取設備,但一旦突破,其影響範圍呈指數級擴散。

此內容精準地揭示了自動化工具與專家直覺之間的對立,評價為『具高度實務警示價值的技術指南』。其核心論點正確地將 AI 定義為『假設產生器』而非『事實證明者』,但在討論技術退化時略顯保守,未充分討論 AI 如何能反向輔助底層知識的學習路徑。

此案例展示了極高水準的底層隱匿工程,其將『被動通訊』與『登入前權限劫持』結合,成功突破傳統以主動連線與登入後行為為核心的偵測邏輯,評價為極其危險且高效。然而,其成功潛伏的前提是目標環境存在嚴重的 EOL 軟體管理缺失,顯示出即使是頂尖攻擊工具,其突破口依然依賴於基礎維運的疏忽。

該內容精確地捕捉到了 AI Agent 從『對話』轉向『操作』時產生的結構性安全漏洞。我判定此分析具有高度價值,因為它揭示了 LLM 概率預測與嚴格數據解析之間的本質衝突;然而,文中提出的防禦對策(如數據清洗)在實務中會與功能可用性產生嚴重衝突,這意味著目前的 AI Agent 框架在底層邏輯上仍缺乏真正的數據沙箱機制。

此內容精確地將技術層面的『信任鏈崩潰』與實際的『攻擊路徑』結合,對於初級工程師具有極高教育價值。我評價此分析為『高品質的威脅情報轉譯』,因為它不只描述病毒特徵,更揭示了對現有驗證協議(如 DMARC)的濫用邏輯;但其保留條件在於,文中缺乏具體的 IoC(失陷指標)清單,使其僅能作為策略參考而非直接的攔截指南。

這是一篇針對近期出現的 macOS 資訊竊取軟體 ClickLock 的技術分析。對於初入行的工程師來說,這類惡意軟體最值得關注的不是它的加密演算法,而是它如何利用「心理壓力」與「系統機制」來強迫使用者交出最高權限。 ClickLock 的核心邏輯與傳統的隱匿型惡意軟體不同,它在...

該內容精準地揭示了 AI 部署中『規模迷思』的破綻,論點強而有力且具備實務工程支撐。我評價此策略為高效且理性的資源分配方案,但在適用條件上,此路徑僅限於『定義明確且邊界清晰』的特定領域,若任務需求具備高度動態性或多語言切換,此特化方案將迅速喪失競爭力。
該內容精準地捕捉到了技術組織中常見的『技術自嗨』陷阱,其核心論點將平台工程從純技術維度提升至『產品管理』維度,具有極高的實務指導價值。然而,本文較偏向心法與策略論述,缺乏具體的溝通模板或量化對照表,在執行層面仍需讀者自行摸索如何將特定技術對應至具體業務指標。
該內容客觀地解構了 Rust 遷移的成本與收益,正確地指出了『語言不等於性能』的關鍵事實,具備高度的實務參考價值。其論點強在將『開發成本前移』視為生產力提升,而非單純地否認學習曲線。但保留條件在於,文中未詳細討論對於小型團隊或快速迭代原型階段,這種『前移成本』是否會導致短期交付壓力過大。
該內容精準地捕捉了『自動化速度』與『監控延遲』之間的結構性矛盾,是一篇具備高度實務警示價值的技術分析。其評價為『優良』,因為它不僅揭露了 GenAI 時代特有的資源盜用路徑,還提供了具體且可執行的技術對策,而非僅停留在理論警告;但保留條件在於,文中建議的行為監控(如 CloudTrail)在極大規模呼叫下仍可能產生雜訊,需搭配更精細的異常偵測算法才能完全根除風險。
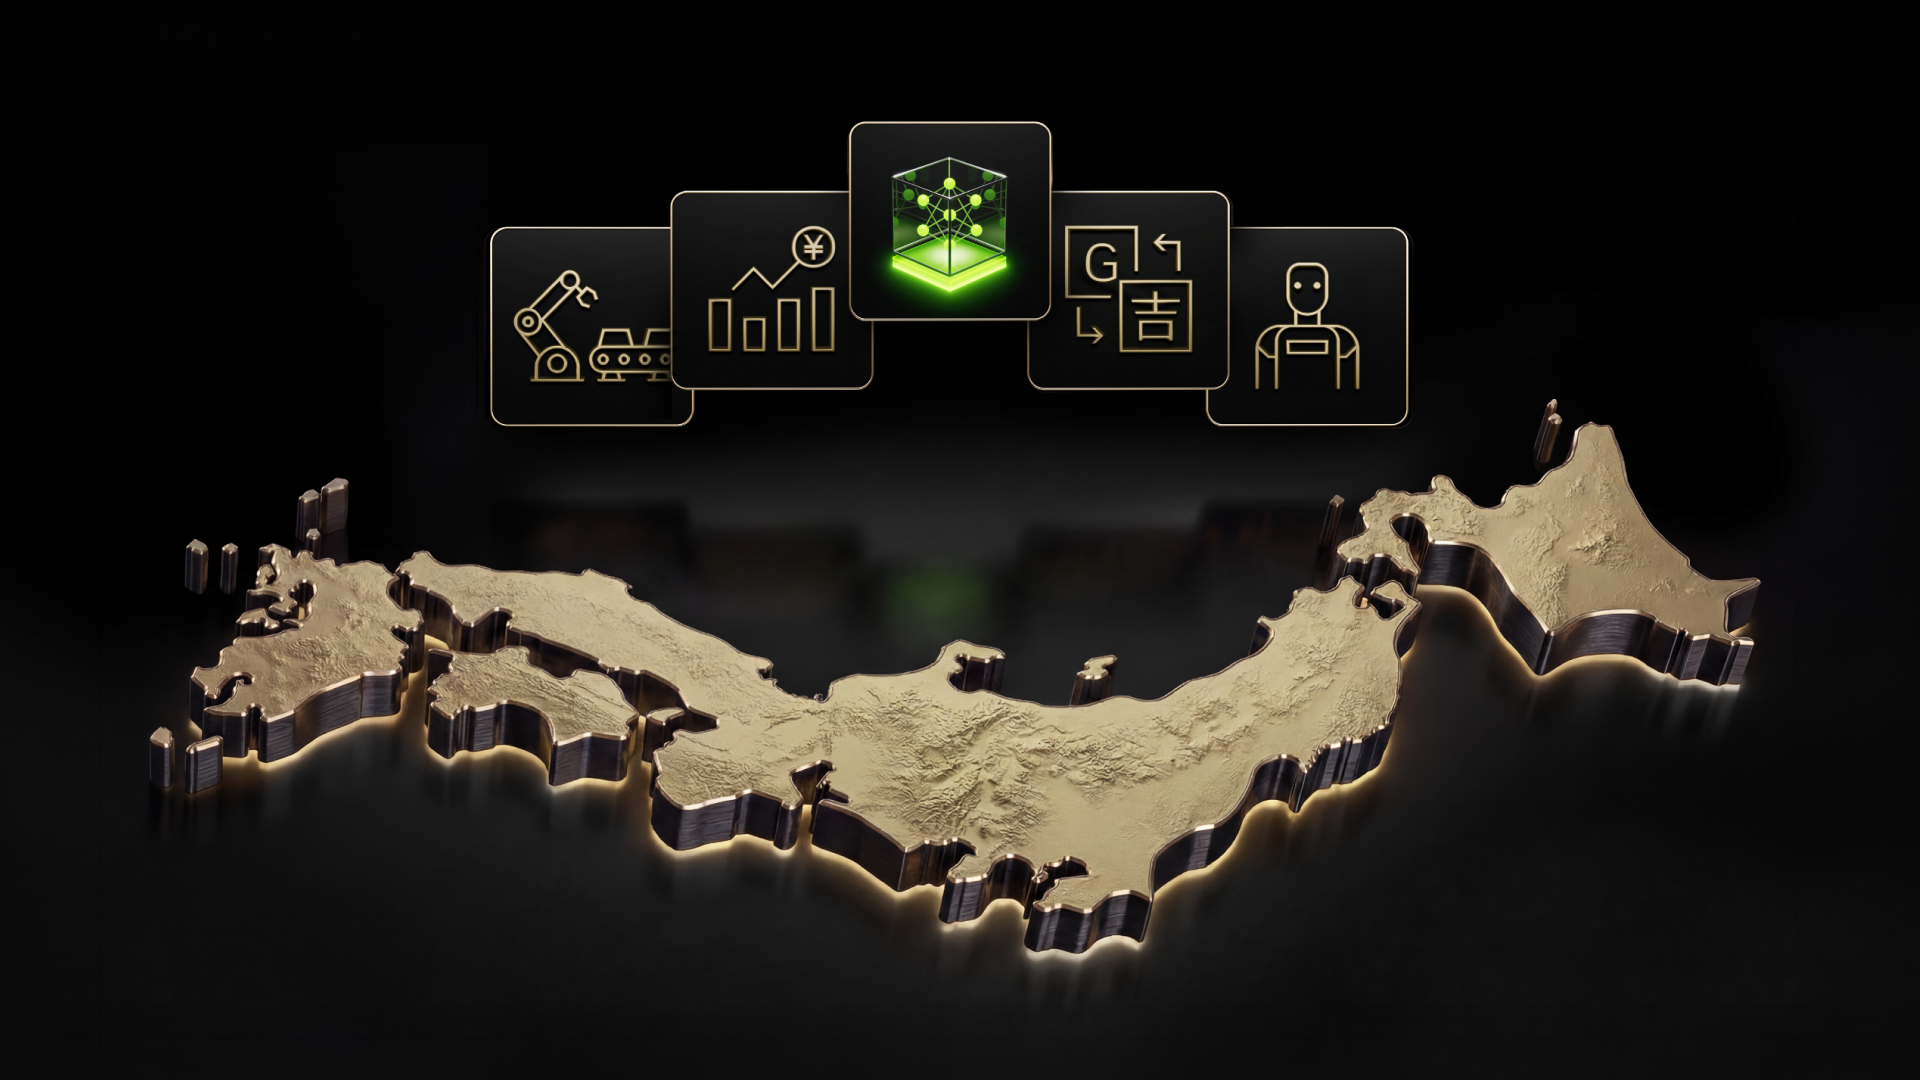
該內容精準地捕捉了企業從『通用 AI 依賴』轉向『私有化掌控』的技術轉型邏輯,具有高度的實務參考價值。其核心優勢在於將硬體(Jetson/HGX)與軟體(NeMo/NIM)的垂直整合路徑清晰化,但其論點高度依賴於 NVIDIA 生態系的封閉循環,若開發者希望在非 NVIDIA 硬體上實現同等效能,本文未提供替代方案。
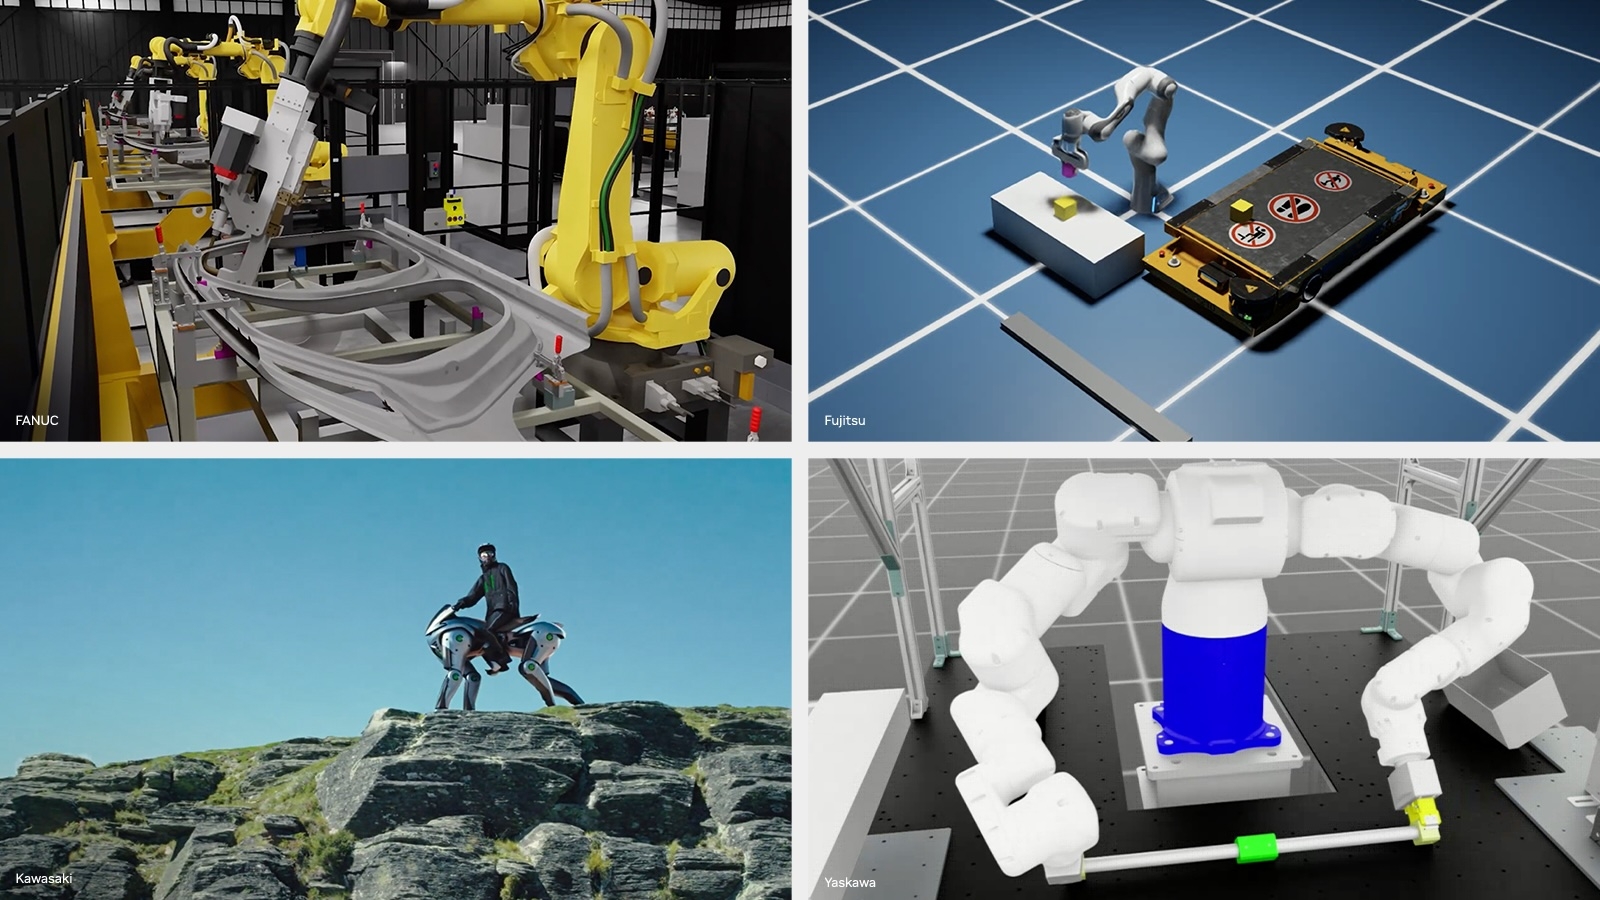
該內容精準地捕捉了 AI 從『資訊處理』轉向『物理交互』的範式轉移。我認為其技術路徑論述完整,特別是將世界模型作為降低物理損毀風險的緩衝,具有高度的工程實踐價值。然而,文中對 Sim-to-Real 的落差(Reality Gap)解決方案描述較為簡化,實際部署時的環境隨機性仍是該方案能否大規模商用的關鍵保留條件。