
.NET 2026 年 7 月安全性更新分析:為何維護版本更新對企業應用至關重要
對於許多剛接手專案的工程師來說,看到微軟每月發布的 Servicing Updates(維護更新)可能會覺得只是例行公事,甚至認為只要程式碼能跑就不用理會。然而,在企業級開發中,追蹤並更新 runtime 版本是維護系統穩定性與安全性的核心環節。 理解 CVE 的重要性 在 20...
對於許多剛接手專案的工程師來說,看到微軟每月發布的 Servicing Updates(維護更新)可能會覺得只是例行公事,甚至認為只要程式碼能跑就不用理會。然而,在企業級開發中,追蹤並更新 runtime 版本是維護系統穩定性與安全性的核心環節。 理解 CVE 的重要性 在 20...

此次遷移是 .NET 生態系邁向『真正統一』的關鍵一步,將伺服器端的強大能力下放到行動端,評價為『高風險高回報的戰略升級』。雖然統一運行時大幅降低認知負荷並強化診斷,但強制移除 Mono 選項對依賴動態程式碼生成的舊有庫而言具有破壞性,其成功程度取決於 NativeAOT 的成熟度以及第三方庫的適配速度。

此版本更新展現了微軟對『極致效能』與『類型安全』的強烈執念,整體評價為『高價值演進』。其對 NativeAOT 痛點的精準打擊與 Union Types 的引入,顯著提升了 .NET 在雲原生場景的競爭力;然而,由於涉及底層 Runtime 與語言特性的重大變更,開發者在實作時需謹慎評估既有代碼的兼容性風險。

此內容精準地將政治制裁事件轉化為技術教學案例,具有高度的實務參考價值。其優勢在於將分散的制裁名單串聯成完整的『攻擊鏈』分析,使讀者能理解基礎設施、混淆工具與漏洞利用的協同關係;惟其防禦建議較為基礎,缺乏針對大規模企業環境的自動化偵測方案,建議搭配更深層的流量分析技術閱讀。
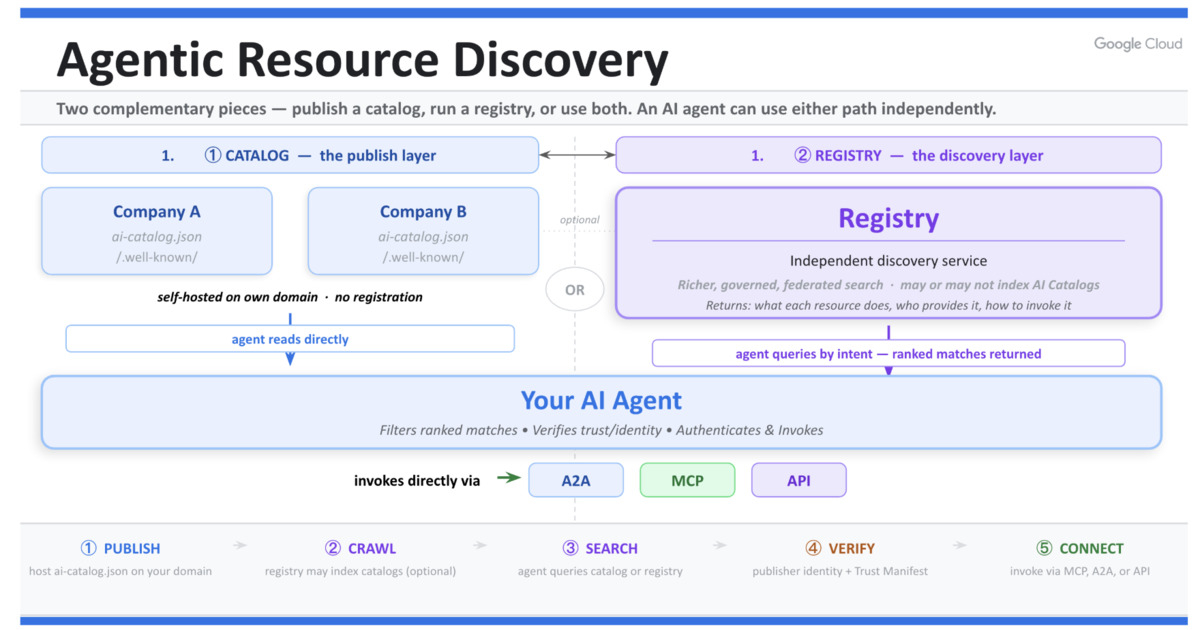
此規範是從『靜態配置』轉向『動態生態』的必要演進,邏輯嚴密且填補了 MCP 在發現階段的空白。然而,其成敗高度依賴於企業對 ai-catalog.json 的維護意願與標準化程度,若缺乏強大的生態驅動力,恐淪為另一套缺乏實作的空殼協議。

該內容精準地捕捉到了現代資安運維中『訊號過載』與『決策脫節』的痛點,提出將 AI 從『推測者』升級為『證據分析師』的邏輯路徑,具有極高的實務指導價值。然而,其成效高度依賴於底層驗證引擎(如 Pentera)的覆蓋率與準確性,若驗證工具本身存在盲點,AI 仍會陷入『基於錯誤證據的精準決策』之陷阱。

該內容精準地捕捉到了Web3生態中『安全與隱私』的認知斷層,評價為高品質的技術警示。其論點紮實,明確指出即便無程式Bug,邏輯缺陷(Design Flaw)亦能導致毀滅性的隱私洩漏;但需保留之處在於,文中提到的廠商回應顯示業界對隱私定義存在分歧,這意味著單靠使用者端調整僅能緩解而非根治問題。

此內容精準地剖析了韌體信任鏈的邏輯缺陷,評價為『高品質的技術警示』。其價值在於揭示了『簽名有效不等於安全』的悖論,明確指出只要撤銷機制(Revocation)滯後,所有上層補丁皆為徒勞。但需保留之處在於,文中未深入討論 DBX 更新在不同硬體廠商間的部署差異,這可能是實際維運中最困難的環節。
該技術將 BCI 核心矛盾從『算法瓶頸』轉移至『數據匱乏』,這是一個極具工程實踐意義的轉向。雖然 61% 的準確率在實際應用中仍不足以取代打字,但其利用 LLM 進行後處理糾錯的路徑極其高效。評價為:高度可行但依賴規模化,其成功前提在於能否獲取海量且標準化的高品質腦電數據。
該內容精準地捕捉了微前端實作中最常見的誤區(將其等同於組件化),並提供了一套具備工程實務價值的遷移路徑。評價為『高度實用』,因其不僅討論技術選型,更觸及組織協作與風險控管(如金絲雀發佈)。但需保留一點:文中對『重複代碼』的寬容度在極端規模的團隊中可能導致維護碎片化,需視具體組織治理能力而定。
對於剛接觸微服務架構的工程師來說,Service Mesh(服務網格)聽起來像是一個很複雜的基礎設施層。簡單來說,它的作用是在每個微服務旁邊放一個小助手(稱為 Sidecar Proxy),負責處理所有服務之間的通訊,包含加密、流量調度與監控,讓開發者不需要在每個應用程式碼裡重複...

該內容精準地將心理學認知模型轉化為工程架構,有效指出了目前業界盲目追求 LLM 整合而忽略『流程認知』的痛點。其提出的分層治理邏輯在理論上極具說服力,但實際成效將高度取決於『快思考層』自主系統的判定準確率(False Positive Rate),若自動化判定層失效,將導致慢思考層面臨更嚴重的資訊過載。