從技術實作邁向架構架決策:解析 InfoQ 為資深工程師設計的認證學習路徑
此內容精準捕捉了技術職涯從『實作導向』轉向『決策導向』的痛點,其提出的同儕討論機制在邏輯上能有效解決高階技術人員的孤立感,具有高度的實務價值。然而,該方案的成功極度依賴於參與同儕的質量與真實場景的開放程度,若缺乏高品質的對話對手,則容易淪為形式上的認證。
此內容精準捕捉了技術職涯從『實作導向』轉向『決策導向』的痛點,其提出的同儕討論機制在邏輯上能有效解決高階技術人員的孤立感,具有高度的實務價值。然而,該方案的成功極度依賴於參與同儕的質量與真實場景的開放程度,若缺乏高品質的對話對手,則容易淪為形式上的認證。
該內容精確地捕捉到了 Java 在 CLI 領域的轉型關鍵,評價為『極具戰略意義的補完』。TamboUI 並非單純的 UI 庫,而是將 Java 的企業級成熟度與 GraalVM 的原生效能結合,打破了 Java 在輕量級工具上的刻板印象。然而,其成功仍保留在於開發者是否願意放棄 Go/Rust 的原生生態而回流至 Java 生態的心理門檻。
本方案在技術路徑上採取了正確的『生存導向』策略,將驗證邏輯從脆弱的元數據移至魯棒性較高的像素特徵,具有極高的實務價值。然而,其有效性仍受限於 AI 生成算法的快速演進,若未來生成模型能主動對沖(Anti-watermarking)這些數學特徵,該技術將面臨失效風險,因此必須維持與 C2PA 的多層次協作而非單一依賴。
此內容精準地捕捉了 Java 從底層 runtime 到上層 AI 框架的演進脈絡,評價為『高價值且具前瞻性的技術導引』。其優勢在於將碎片化的更新(如 JEP、Jakarta 規範、框架版本)串聯成一套完整的技術棧邏輯,但其結論部分對 Junior 工程師的建議較為概括,若能提供具體的遷移路徑或對比數據將更具說服力。
該內容精準地捕捉了企業轉型中『基礎設施落後於應用創新』的痛點,其提出的『將技術指標翻譯為業務語言』之策略極具實操價值。然而,文中對於『分佈式 DevOps』的輪調機制在極高壓力環境下是否會導致交付速度短期下降,缺乏足夠的風險對沖分析,建議在實施時需搭配更嚴謹的知識管理體系。

該內容精確捕捉了資安運維從『數據驅動』轉向『敘事驅動』的技術拐點。我判定此方案在邏輯上高度可行,因為 Agentic AI 解決了 NDR 最大的痛點——分析師的認知負荷;然而,其成效高度依賴於初始基準線的品質,若基礎數據存在偏差,AI 僅會加速產生『高可信度的錯誤結論』,因此不能完全取代人工審核。

此案例展現了極高效率的『漏洞鏈結』能力,將單一 API 漏洞轉化為大規模客戶端控制,其攻擊路徑設計精巧且具備高度隱蔽性,評價為一次成功的複合式威脅攻擊。然而,其最終依賴於使用者的社交工程操作(手動執行指令),這意味著在具有高資安意識的企業環境中,該攻擊的成功率將大幅下降。

這週的資安情勢依然混亂,攻擊者的手法正從單純的「盜取帳號」轉向更深層的「供應鏈滲透」與「漏洞利用」。對於工程師來說,最重要的一點是:攻擊者不再只尋找最新的 0 day 漏洞,他們非常擅長挖掘那些被遺忘在系統中、數年未修補的舊漏洞。 以下將本週的關鍵事件分為四大技術脈絡進行解析。...
MDASH 成功將安全分析從『對話模式』升級為『工程管線模式』,其核心價值在於用系統編排彌補單一模型的幻覺缺陷,具有極高的實戰參考價值。然而,該系統將權限賦予多個代理,若治理層(Governance Layer)缺乏剛性約束,其自動化能力將在權限失控時轉化為巨大的安全風險。
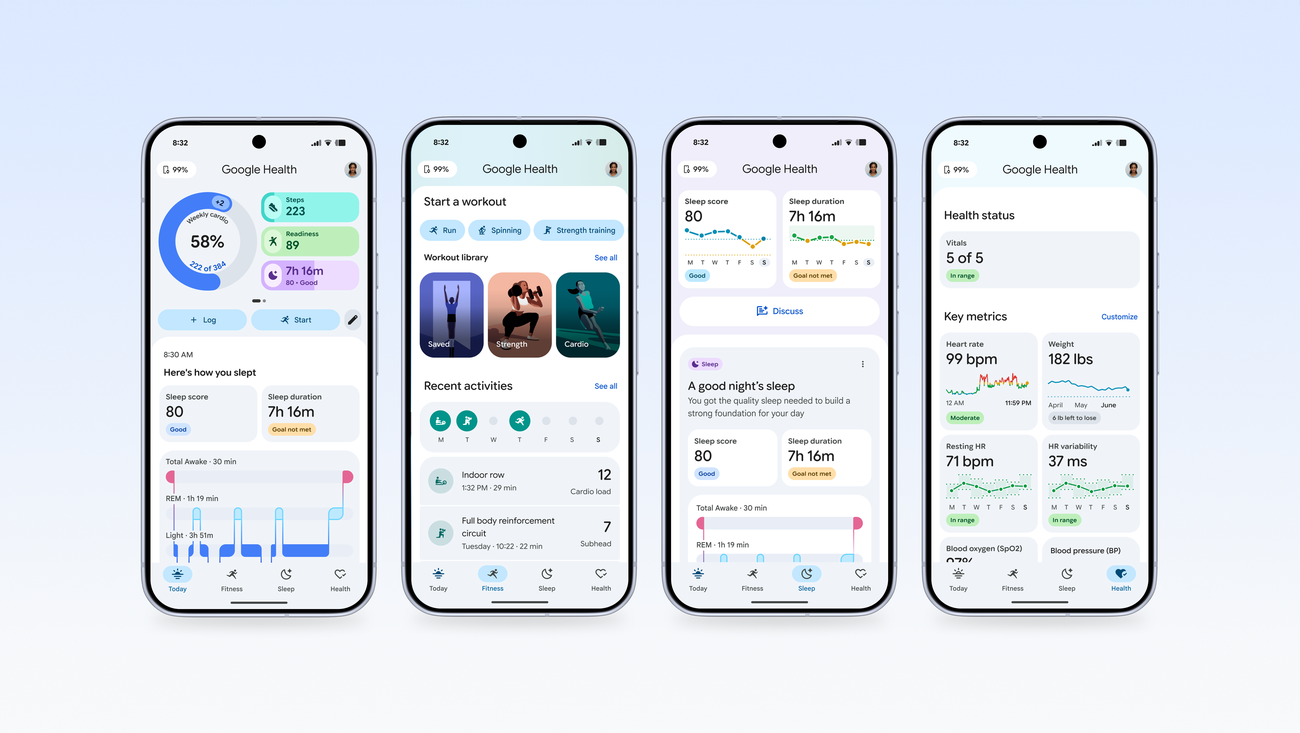
該內容精準地將商業產品邏輯拆解為工程實作路徑,評價為『高品質的技術分析』。其價值在於明確指出了從數據收集、標準化到洞察轉化的完整 pipeline,但其論點建立在 Google 能成功推動生態系標準化的假設上,若第三方廠商持續封閉,該方案的實效將受限。
此內容精準地捕捉了 Google 廣告產品線從『單點分發』向『生態整合』轉型的邏輯,其價值在於將技術遷移路徑與具體數據(如 GoFood 案例)相結合,使理論具備實務說服力。然而,該分析傾向於官方正面視角,缺乏對 Demand Gen 自動化黑盒機制可能導致的精準度下降之風險討論,建議使用者在遷移時仍需對自動化投放保持審慎監控。
在建構基於 Apache Kafka 與 Apache Flink 的資料管道(Data Pipeline)時,許多團隊會陷入一個陷阱:為每一種事件(Event)都定義一個獨立的 Schema。起初這種「一對一映射」看起來很乾淨,但隨著業務擴展,事件類型從幾個增加到數十個甚至上百...