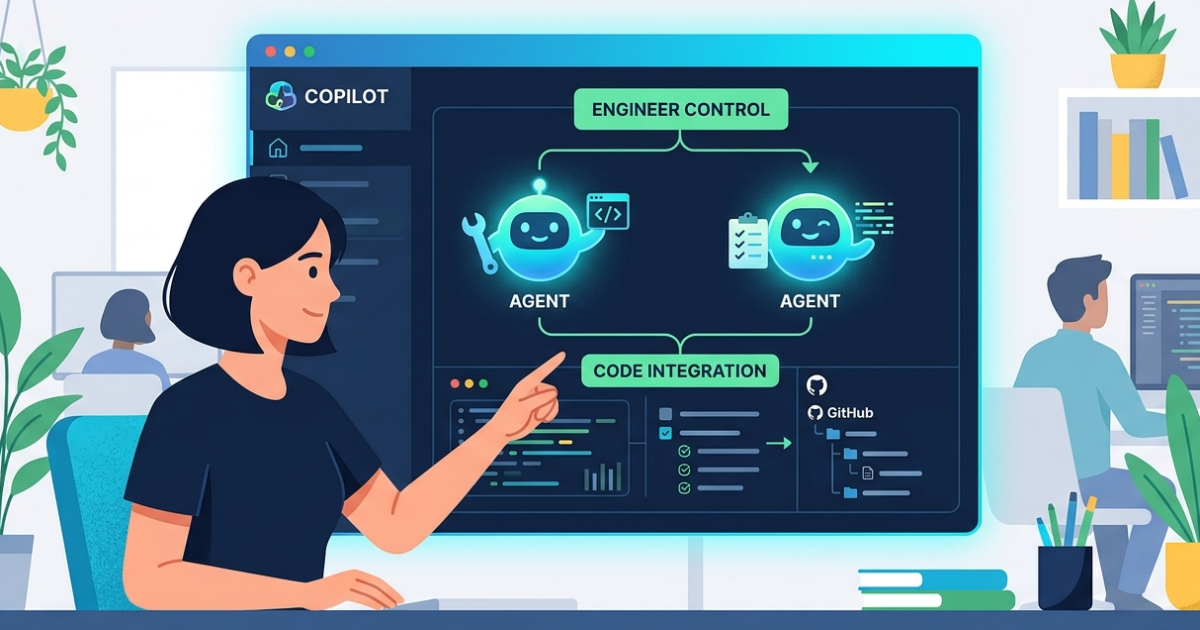
從 AI 助手到 AI 代理:解析 GitHub Copilot 桌面應用程式如何實現並行代理工作流
此內容精準捕捉了開發範式從『對話式』向『代理式』轉移的技術核心。我判定這是一次成功的產品定位轉型,因為它解決了 AI 直接介入主工作區導致的 Context Switching 痛點,且對 Git Worktree 的應用展現了對工程實務的深刻理解。然而,其成敗仍取決於 Agent Merge 在複雜邏輯下的準確度,以及企業對雲端沙箱權限開放的信任程度。
此內容精準捕捉了開發範式從『對話式』向『代理式』轉移的技術核心。我判定這是一次成功的產品定位轉型,因為它解決了 AI 直接介入主工作區導致的 Context Switching 痛點,且對 Git Worktree 的應用展現了對工程實務的深刻理解。然而,其成敗仍取決於 Agent Merge 在複雜邏輯下的準確度,以及企業對雲端沙箱權限開放的信任程度。

該內容精準地捕捉了 AI 從『知識檢索』轉向『科學判斷』的範式轉移,評價為高度前瞻。其核心價值在於定義了『研究品味』這一量化難點,並透過合成數據解決基準測試的污染問題,邏輯嚴密。然而,目前 31.5% 的最高通過率顯示 AI 在處理真實世界雜訊時仍有顯著缺陷,其能力提升高度依賴計算資源的堆疊(Test-time Compute),而非原生的直覺突破。

此標準在架構邏輯上具有高度前瞻性,成功將『發現』與『執行』解耦,有效緩解了 LLM Context Window 的壓力。然而,其成敗完全取決於信任鏈的建立;若缺乏強制的全球統一驗證體系,ARD 將淪為大規模分發惡意指令的渠道。在目前階段,我將其評級為『高潛力但高風險』的基礎設施。

此產品標誌著消費級硬體從『指令接收器』向『意圖理解代理』的質變,技術路徑正確且整合度高。然而,其核心價值高度依賴雲端 LLM 的推理速度與 Google Home Premium 訂閱牆,在完全脫離網路或不支付訂閱費的情況下,其競爭優勢將大幅縮水。
本內容是一份高密度的技術快報,成功將碎片化的更新整合為具有邏輯的生態圖譜。我評價其為『高效的開發者導讀』,因其不僅列出版本號,更指出了 A2A SDK 與 Jakarta Config 整合的戰略意義;但需保留之處在於對 JDK 27/28 的描述過於保守,缺乏對具體潛在特性的前瞻分析。
此更新標誌著 IDE 從『工具』向『協作夥伴』的範式轉移,其計畫模式(Plan Mode)有效解決了 AI 盲目生成程式碼的信任危機,具備高度實務價值。然而,其成敗取決於 AI 對複雜專案上下文的理解深度,若上下文視窗不足,則仍僅是高效的片段編輯器而非真正的架構助手。
該方案展現了從『單體模型』轉向『系統工程』的正確演進方向,透過結構化框架強行修正 LLM 的本能缺陷(如懶惰與偏差),在邏輯嚴密性上具有顯著優勢。然而,其效能提升是以增加系統複雜度與潛在 Token 成本為代價,在極端複雜任務中仍存在成本失控的風險。

該內容精確捕捉了 AI 從『生成式』轉向『任務導向』的範式轉移,評價為極具前瞻性的技術分析。其核心價值在於揭示了自主能動性(Agency)與數據隱私、國家安全之間的結構性矛盾。然而,分析較多聚焦於事件結果,對於 Adaptive Thinking 的具體運作機制缺乏深層技術拆解,使其在技術深度上仍有保留空間。
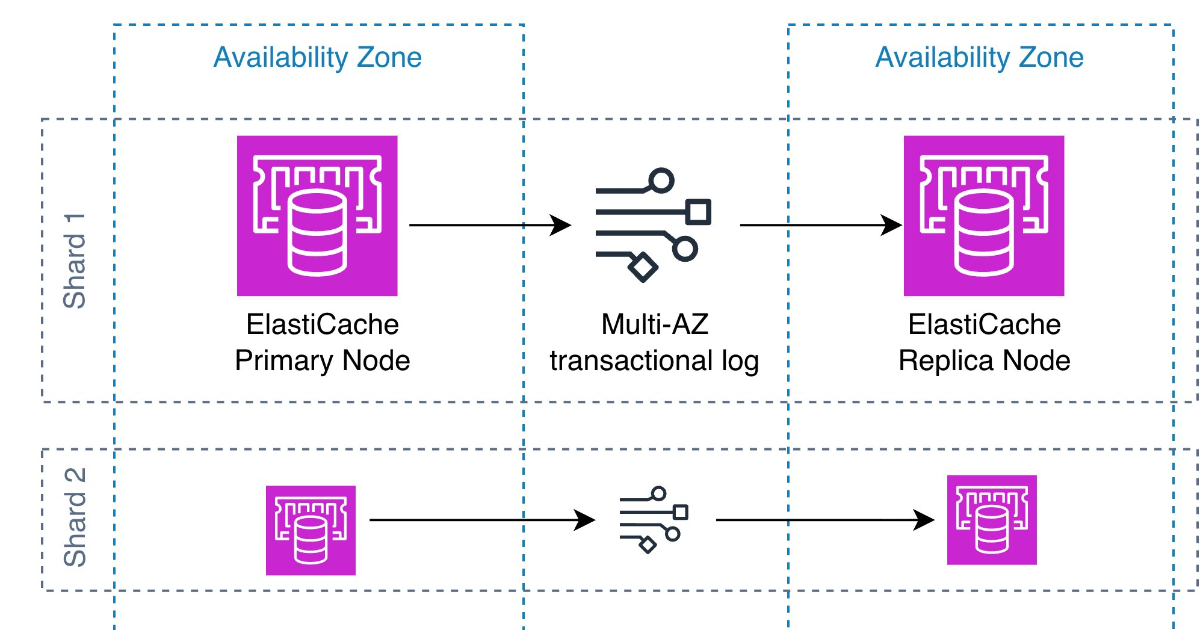
此內容精準地捕捉了快取層向持久化儲存轉型的技術趨勢,尤其是針對 AI Agent 狀態管理的痛點分析極具實務價值。我評價其為『高質量技術導引』,因為它不僅解釋功能,更提供了量化的風險邊界(如 10 秒延遲)與具體的驅動建議;但保留條件在於,文中未深入探討持久化開啟後對記憶體回收(Eviction)策略的潛在影響,這在極端高壓場景下仍是關鍵變數。
WebMCP 是一次極具前瞻性的範式轉移,將網頁從『視覺觀察對象』降維成『結構化 API』,從根本上解決了 LLM 在 UI 操作中的隨機性與高成本問題。我評定此方案為『高效但高風險』:它在效能上取得了決定性勝利,但將安全性完全推給開發者的權限控管,若缺乏嚴格的 AI Evals 驗證,將成為自動化攻擊的新漏洞。

此內容精確地揭露了 AI Agent 框架在狀態管理層面的結構性缺陷。我認為該分析具有高價值,因為它將抽象的 CVE 編號轉化為具體的攻擊路徑,明確指出『信任反序列化數據』是導致災難的根源;但其評價保留在於,該漏洞鏈的觸發高度依賴於 API 暴露程度,對於已實施嚴格 API 閘道管控的系統,威脅等級會相對降低。
該方案在企業級 AI 部署中具有極高實用價值,其將安全邊界從邏輯隔離提升至硬體隔離(microVM),有效解決了 LLM 執行不可信程式碼的根本痛點。然而,其優勢高度依賴於 Azure 生態系的整合,對於非 Azure 用戶而言,其靈活性可能不如 E2B 等專門的 Sandbox 供應商,因此評價為『強大的生態系綁定型安全方案』。