
OpenAI 推出經濟研究交流計畫:透過實證研究量化 AI 對社會與經濟的真實影響
OpenAI 啟動 Economic Research Exchange 計畫,旨在透過外部研究者的獨立分析,將 AI 的社會影響量化。該計畫強調應用因果推斷,旨在提供比傳統政府數據更即時、精準的實證證據。此舉標誌著 AI 討論從技術迭代轉向社會科學的量化分析階段。
OpenAI 啟動 Economic Research Exchange 計畫,旨在透過外部研究者的獨立分析,將 AI 的社會影響量化。該計畫強調應用因果推斷,旨在提供比傳統政府數據更即時、精準的實證證據。此舉標誌著 AI 討論從技術迭代轉向社會科學的量化分析階段。

該方案精準地識別出『對話式介面』在複雜工程中的規模化失效問題,將 AI 角色從『被動助手』升級為『主動代理』,邏輯推演極具前瞻性。然而,其成敗高度依賴於 Issue 定義的精準度與 SPEC.md 規範的執行力,若任務拆解不夠明確,仍可能導致大量低質量的自動化產出,需在實作中建立嚴格的 Review 機制作為對沖。

此內容精確地將複雜的記憶體漏洞簡化為可理解的風險分級,技術邏輯嚴密且具有實操建議,評價為『高品質的技術預警』。然而,其對 RCE 達成難度的描述較為樂觀,在面對高度定向攻擊(APT)時,僅依賴 ASLR 可能不足以完全排除風險,建議使用者將其視為最低限度的防禦基準而非絕對安全保證。

該方案展現了極高工程成熟度的治理邏輯,將『治理』從行政管理轉化為『技術強制』,其核心價值在於解決了分佈式開發中的熵增問題。然而,此模式對團隊的工程文化要求極高,若缺乏強大的平台工具(如 Modelgen)支撐,強制性的 CI 護欄可能會變成開發者的生產力瓶頸。

此內容精確地將單一安全事件昇華為系統性的工程指南,其價值在於將『事後補救』與『事前預防』邏輯完整閉環。然而,文章對攻擊者背景(CoinbaseCartel)的推論僅基於第三方研究,缺乏直接證據支持,在判定威脅主體時應保持適度保留。

本方案在架構設計上展現了極高的理性,正確地將 AI 定位為『可選插件』而非『核心依賴』,這在當前盲目追隨雲端整合的趨勢中極具前瞻性。然而,其拒絕提供『全域 AI 總開關』的工程考量雖合理,但在使用者心理感知上可能會留下不安的伏筆,整體評價為『高技術可行性但需強化使用者信任感』。

此案例是典型的『後端疏忽導致前端崩潰』,開發者在 API 端點設計上犯了低級的權限管理錯誤,直接將系統設定權限暴露於公網,評價為嚴重設計缺陷。雖然攻擊路徑精巧(偽裝 GTM 與使用 WebSocket),但其核心漏洞極其基礎,顯示出許多插件開發者對『零信任』原則的忽視。在 CSP 未普及的環境下,此類攻擊具有極高隱蔽性與殺傷力。

此計畫展現了 Google 將 AI 從『生成式工具』轉向『科學解決方案』的戰略野心,其將物理定律整合進模型的 Science AI 路徑具有極高實務價值。然而,我判斷其成功關鍵在於能否真正克服亞太地區碎片化的數據標準,若缺乏跨國數據協同,該加速器可能僅止於技術展示而非大規模環境改善。

該內容精準捕捉了安全防禦從『靜態挑戰』轉向『動態行為分析』的技術拐點。我判斷此演進是必然且正確的,因為傳統驗證碼在 LLM 驅動的 AI Agent 面前已形同虛設;然而,其成效高度依賴於 Google 威脅情資的數據量級,若企業對隱私合規要求極高,將數據控制權移交至企業端雖是合規之舉,但也增加了企業端的管理負擔。
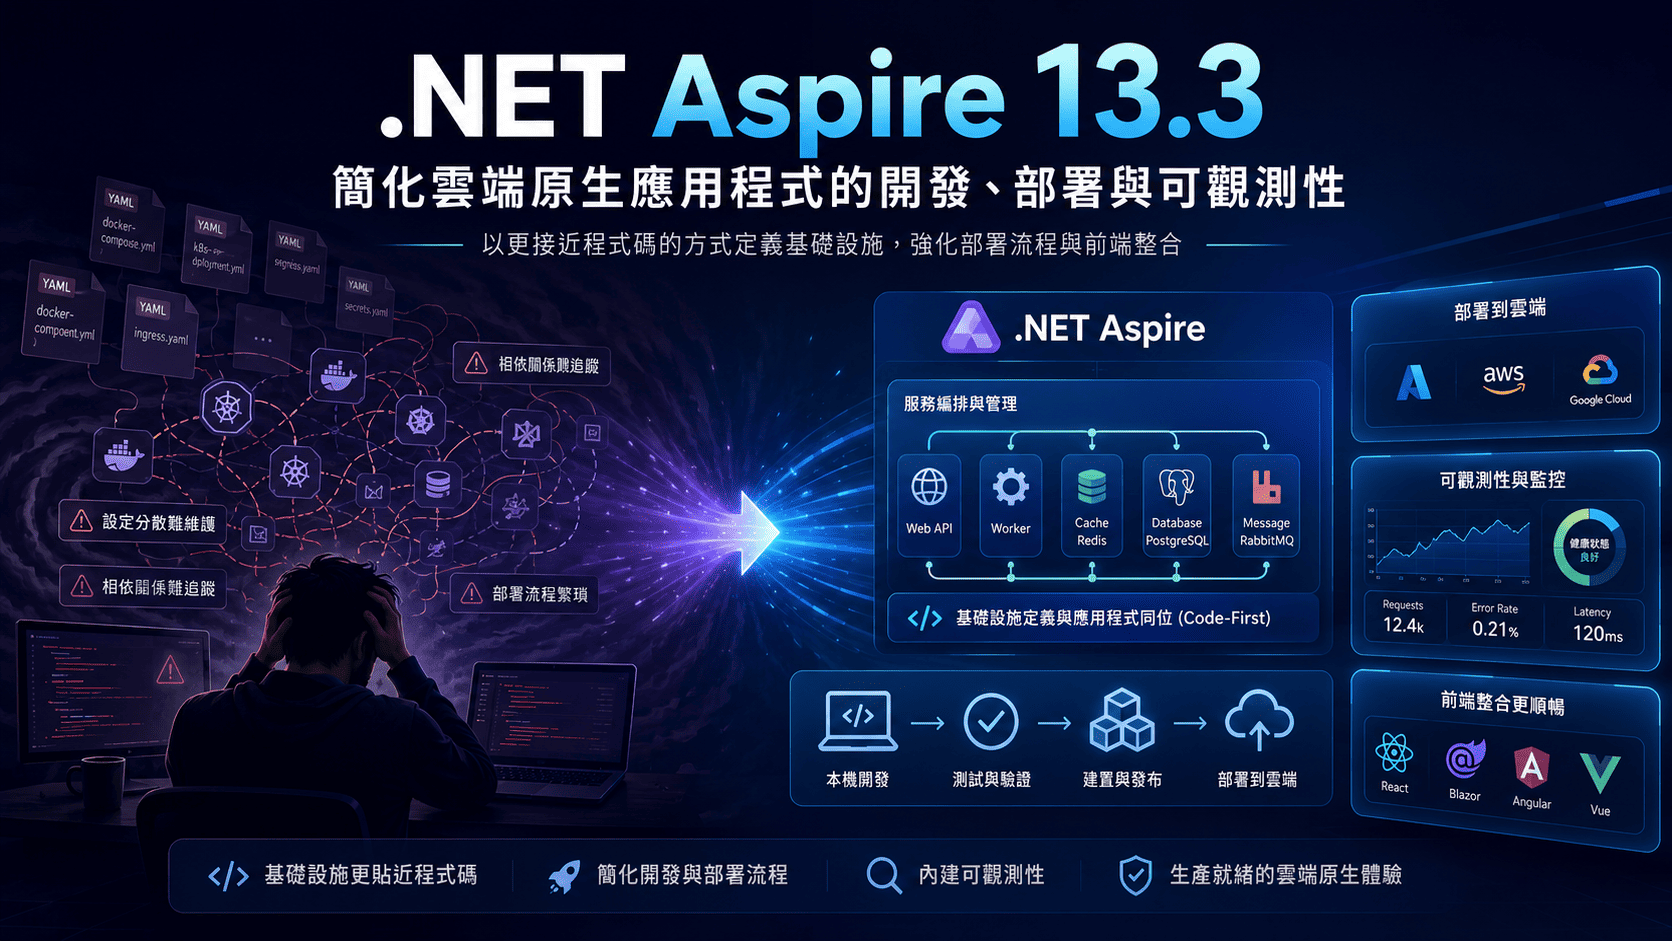
本文介紹 .NET Aspire 13.3 版本如何透過簡化資源管理、實現 Kubernetes 無 YAML 化以及強化前端生態整合來降低開發門檻。同時探討了 NativeAOT 的效能優化與端到端可觀測性的提升,旨在優化分散式應用程式的開發體驗。

此內容精準地捕捉了現代 APT 工具從『功能導向』轉向『架構導向』的演進趨勢,分析深度足以讓初階工程師理解模組化對規避偵測的實質貢獻。然而,該分析較側重於攻擊者的設計邏輯,對於防禦端具體如何實作偵測規則(如具體的 Sigma 規則或 YARA 模式)描述較為概括,僅能作為概念性參考而非操作手冊。

本文分析了由 TeamPCP 發起的 Mini Shai-Hulud 供應鏈攻擊,揭露駭客如何透過污染第三方套件與竊取 CI Pipeline Token 滲透 OpenAI 與 Mistral AI。文中詳細說明了程式碼簽署憑證外洩的風險,以及惡意程式利用 GitHub commit 隱藏 C2 伺服器的進階技巧。