GitHub Copilot 推出 Project HydraFusion:透過多模型路由實現高效能編碼智能
此方案在架構上展現了極高的人機協作效率,將 LLM 的調度從『靜態選擇』提升至『動態編排』,是一次成功的成本與品質解耦嘗試。然而,其成效高度依賴於『能力信號評估』的準確度,若路由判斷失準,可能會導致低階模型在複雜任務中反覆失敗,反而增加總延遲。
此方案在架構上展現了極高的人機協作效率,將 LLM 的調度從『靜態選擇』提升至『動態編排』,是一次成功的成本與品質解耦嘗試。然而,其成效高度依賴於『能力信號評估』的準確度,若路由判斷失準,可能會導致低階模型在複雜任務中反覆失敗,反而增加總延遲。
這是一個極具前瞻性的工程實踐,將 UI 從『視覺呈現』昇華為『機器可讀的指令集』。我評價其為『AI 時代的基礎設施級更新』,因為它解決了 AI 操作軟體時最核心的結構化預測問題;但其高度依賴 React 19 及 Meta 生態系(StyleX)構成了較高的進入門檻,且企業開源項目的長期維護不確定性是其最大風險點。

此攻擊模式展現了極高水準的『認知操縱』與『技術對接』,將新興標準 Passkey 轉化為攻擊誘餌,評價為極具威脅且狡猾。其核心成功在於利用了企業對新技術普及期的認知差,而非單純的系統漏洞,因此傳統的單點防禦已失效。但其弱點在於行為路徑具有明顯的關聯性,只要防禦端能從單點監控轉向行為分析,仍有攔截空間。
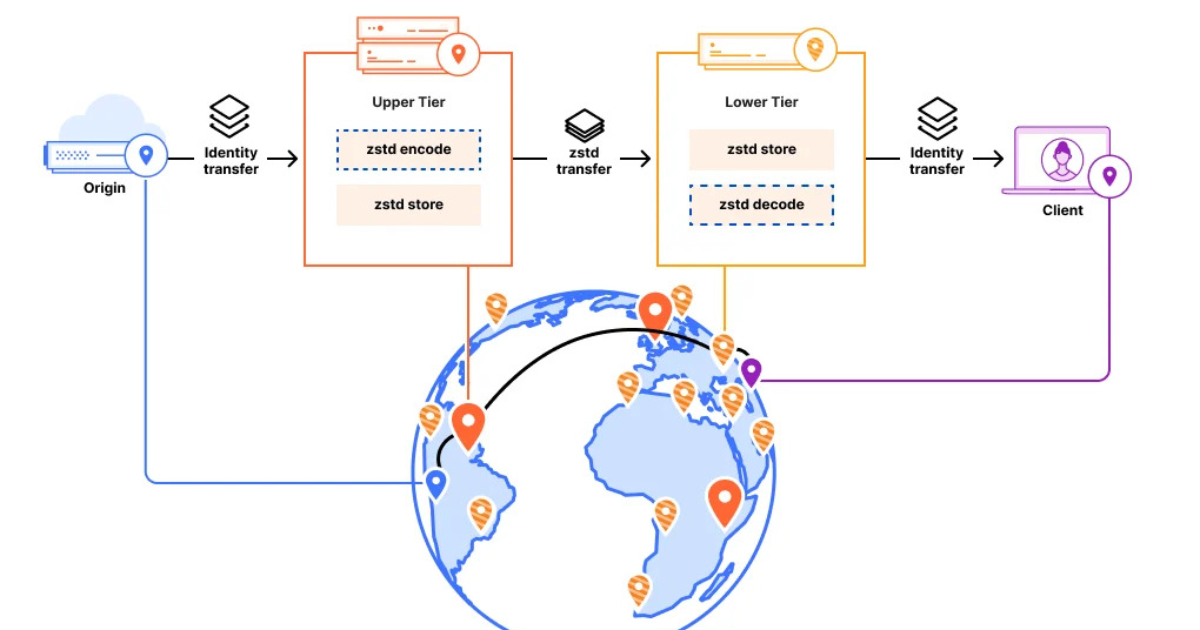
此技術方案在邏輯上極其理性,透過精準篩選可壓縮文本以換取 PB 級的儲存空間,展現了極高規模下的成本效益思維。然而,我對其在處理 Range Requests 時的效能損耗持保留態度,若無法優化隨機讀取之解壓成本,該技術將僅適用於小規模文本快取,難以全面推廣至大檔案場景。

該內容精準地捕捉到了 AI 導入初期在資安維運層面的『摩擦成本』,其分析邏輯清晰且具備實務價值。我評價此分析為『高度客觀且具前瞻性』,因為它沒有陷入 AI 萬能或 AI 毀滅的極端論調,而是將焦點放在維運效率的下降。然而,其結論仍高度依賴於對『正常行為』的定義,而這在快速迭代的 AI 工具生態中是一個動態且困難的變數。
該內容精準地捕捉到了 LLM 從『概率預測』向『結構化推理』轉型的技術痛點。我判定其觀點具有高度實踐價值,因為它正確地將知識圖譜定義為『上下文基質』而非單純數據庫,有效解決了長上下文窗口無法替代的『可重複性』問題;但需保留條件是,文中提到的圖譜維護開銷(Overhead)在實際部署中可能成為中小企業的致命瓶頸。

該實作展現了極高工程水準,成功將語言層級的安全性轉化為運行時的效能優勢,打破了『安全必犧牲效能』的傳統迷思。然而,其最終價值仍取決於 1.0 版本後對既有 C 生態系統的相容性以及在極端邊緣案例下的魯棒性驗證。

此案例標誌著 AI 從『輔助工具』演進為『攻擊編排者』的危險轉折。我評定此攻擊模式為『高威脅等級』,因為它從根本上瓦解了基於特徵碼的傳統防禦邏輯,將防禦成本強行轉移至維護方。然而,該策略仍受限於行為分析的偵測潛能,若防禦端能全面轉型至行為基準監控,AI 的快速變異將失去其核心隱匿優勢。

該案例展現了極端工程主義在金融監管壓力下的實踐,其三雲活性設計在理論上達到了最高級別的容災韌性,評價為『技術頂尖但成本極高』。然而,其在美國市場因地理延遲而被迫回歸主備模式,證明了物理定律(光速延遲)始終優先於架構理想,建議僅在法規強制要求且具備強大平台工程能力時採取此方案。

此攻擊手法展現了極高且狡詐的邏輯,將系統原生的『隔離保護』功能反轉為『掩護屏障』,是一次成功的權限濫用範例。雖然其依賴使用者授予高權限(輔助功能)這一弱點,但在社工攻擊普及的環境下,其隱匿性極強,評價為『高威脅且具啟發性』。然而,該手法仍受限於 Android 系統設定的可視性,只要使用者具備基礎的設定檢查意識,即可被發現。

此案例揭示了微軟在修補漏洞時採取『路徑封堵』而非『邏輯重構』的低效策略,導致補丁被輕易繞過。雖然研究員提供了 PoC 證明其危險性,但其威脅程度仍取決於攻擊者能否在複雜的實戰環境中穩定觸發該路徑,整體評價為:一次典型的修補失效事件,警示了安全產品權限過高的內在矛盾。

此內容詳盡地解析了微軟史上最大規模的修補行動,其價值在於將單純的數量統計提升至技術原理解析(如 ALPC 與 Update Stack)。我判定此事件反映出 AI 驅動的漏洞挖掘已進入加速期,導致傳統修補週期失效;然而,該分析對『數量不等於風險』的保留觀點非常客觀,避免了過度恐慌,是一份兼具技術深度與管理維度的優質資安分析。