
AI 輔助攻擊新趨勢:Aurora 勒索軟體利用 Cursor AI 提升滲透效率
根據 CloudSEK 與 Gambit Security 的獨立分析報告,近期發現名為 Aurora(亦稱 Aur0ra)的俄語網路犯罪組織,在針對全球企業的攻擊過程中,大量使用 SpaceX 旗下的 AI 程式碼助手 Cursor。這標誌著攻擊者已將 AI 代理(AI Age...
根據 CloudSEK 與 Gambit Security 的獨立分析報告,近期發現名為 Aurora(亦稱 Aur0ra)的俄語網路犯罪組織,在針對全球企業的攻擊過程中,大量使用 SpaceX 旗下的 AI 程式碼助手 Cursor。這標誌著攻擊者已將 AI 代理(AI Age...

此攻擊案例展現了極高明的「心理工程」與「技術偽裝」結合,其核心價值在於揭露了數位簽章在現代防禦體系中的盲點。我判定此手法極具威脅性,因為它將安全工具的『信任機制』轉化為漏洞,且利用使用者對廣告軟體的低警覺性來降低防禦門檻。然而,其成功率高度依賴於使用者的不正確操作(如手動設定排除名單),在嚴格管控的企業環境中,此類攻擊的滲透難度將顯著增加。
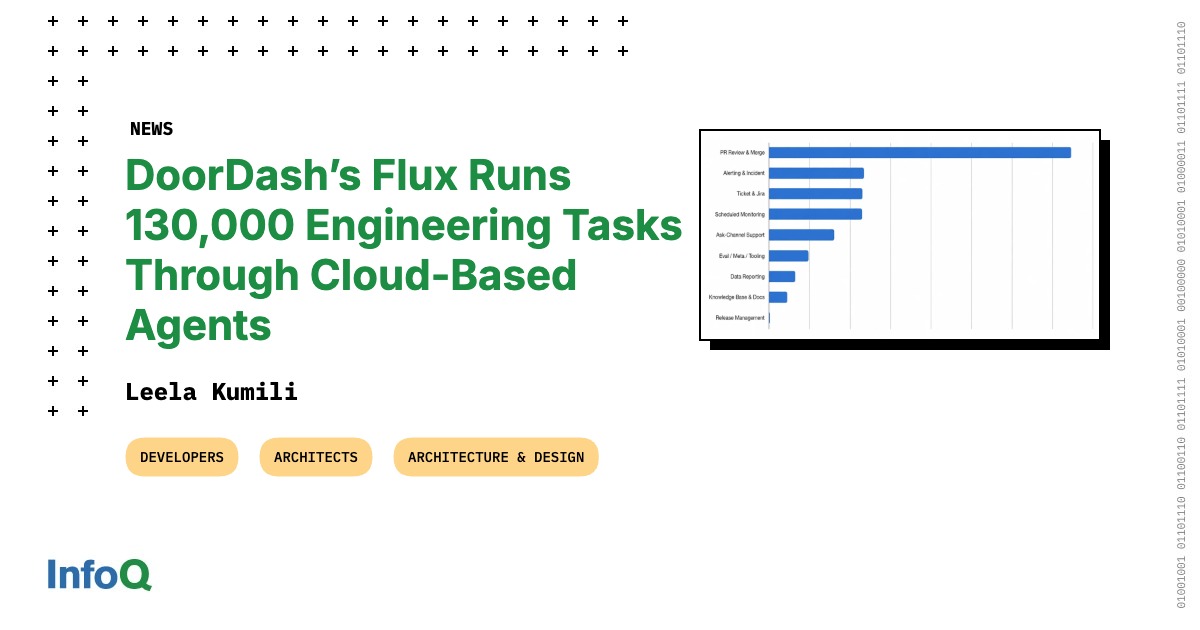
此方案展現了極高水準的工程實踐,將 AI 代理人從『玩具級』的本地腳本提升至『企業級』的基礎設施層面,其核心價值在於將控制權(Control)置於模型能力(Model Capability)之上。然而,該架構高度依賴於高可用性的微虛擬機維運能力與精細的劇本定義,對於缺乏強大基礎設施團隊的中小企業而言,實作門檻過高且維護成本沉重。
該內容精準地捕捉到了當前人機互動(HCI)的痛點,將 AI 的演進路徑從『對話』提升至『執行』,具有高度的前瞻性。然而,其提出的記憶模型在實際工程實現上可能面臨極高的系統資源開銷,且 Local-First 與全域上下文記憶之間的隱私矛盾尚未給出具體的技術解法,僅停留在理念層面的對立。
該內容精準地捕捉了雲端維運中『金鑰管理』的痛點,並將 WIF 的技術邏輯從複雜的 API 轉譯為清晰的『信任鏈』概念,具有極高的實務指導價值。其評價為『優秀的技術轉型指南』,理由在於它不僅解釋 How(如何做),更深入探討了 Why(為何這麼做)以及部署策略(新案強制執行),但保留條件在於:文中對 CEL 語法等具體配置細節僅做概述,缺乏實際代碼範例,對於初學者而言仍需查閱官方文件才能落地。
該內容精準地捕捉了 AI 部署從『中心化』向『分佈式』轉移的技術必然性,其對『架構決定隱私』的論點極具前瞻性。然而,作者在討論本地化優勢時對『模型下載成本』的解決方案描述較為簡略,在實際商業落地中,模型分發的冷啟動延遲仍是決定用戶留存的關鍵瓶頸,此處論述略顯理想化。
該機制試圖將 LLM 的選擇從靜態配置轉向動態調度,在提升開發效率與成本優化上有顯著潛力,但其『自動更新』邏輯在企業級應用中存在嚴重缺陷。由於底層模型更替會直接影響輸出行為而無版本號預警,除非開發者採取嚴格的『模型子集』白名單管理,否則該功能將成為系統不穩定性的潛在來源。

此內容精準地解析了典型的『漏洞鏈結 (Vulnerability Chaining)』攻擊路徑,技術邏輯清晰且具備實操參考價值,評價為高品質的安全警示。然而,由於文中提及早期補丁被繞過且最新版本仍有潛在風險,這反映出該軟體在安全開發生命週期 (SDL) 上存在缺陷,使用者在依賴官方更新時應保持高度保留態度,必須搭配網路隔離等深度防禦措施。

此事件是典型的『開發者傲慢』與『流程失效』導致的災難。技術上,該漏洞源於對邊界條件(歸屬帳戶)的檢查缺失,屬低級但致命的邏輯錯誤;管理上,Cosmos Labs 採取靜默修補而非緊急通報,完全無視了開源社群中『修補即公開漏洞路徑』的常識。雖然最終提供了修復版本,但其對下游鏈掌控力的缺失,使得此次安全事件的損害被無限放大。

此案例揭露了典型的硬體供應鏈信任崩潰。從技術維度看,該植入物設計之精巧(結合主動外連與被動監聽)與權限之高,足以判定其為刻意設計的後門而非單純的除錯工具。然而,其防禦成本極低(僅需封鎖特定端口),顯示該攻擊者傾向於大規模低成本監控而非精準打擊,因此在缺乏官方補丁前,使用者必須採取主動隔離措施。

該內容精準地捕捉了雲端原生環境中『成本』與『穩定性』的對立矛盾,並給出了一套具備實作價值的雙層治理框架。評價為『高品質的技術指導』,理由在於其明確區分了 PDB 與 NAP 控制項的職責邊界,且對 PDB 設定過嚴導致的死鎖風險提出了關鍵警告;但保留條件在於,文中對非自願性中斷(如 Spot VM 回收)的對策僅停留在原則性建議,缺乏具體的應用層韌性設計實例。

該內容精確地揭示了硬體迭代速度超越安全防禦的典型失效案例。我判斷 Unitree 在產品開發中過度依賴單一認證層級且缺乏嚴謹的權限校驗,導致物理控制權面臨極高風險。雖然雲端漏洞已部分修復,但廠商在韌體版本標示上的模糊處理反映出其安全意識不足,在缺乏完整透明更新機制的前提下,該設備仍處於高風險狀態。