
FBI 瓦解中國背景駭客組織 QTFY:揭秘其工業化隱匿網路與關鍵基礎設施攻擊手段
此案例揭示了網路攻擊從『手工藝』轉向『工業化流水線』的危險趨勢。雖然 FBI 透過接管域名成功癱瘓其現有基礎設施,但這僅是物理層面的暫時勝利;QTFY 所建立的『漏洞經紀-基礎設施租賃-國家目標』閉環模式已成為標準化威脅。除非防禦端能從靜態邊界防禦全面轉向動態的零信任監控,否則對手只需更換域名即可快速重建類似體系。
此案例揭示了網路攻擊從『手工藝』轉向『工業化流水線』的危險趨勢。雖然 FBI 透過接管域名成功癱瘓其現有基礎設施,但這僅是物理層面的暫時勝利;QTFY 所建立的『漏洞經紀-基礎設施租賃-國家目標』閉環模式已成為標準化威脅。除非防禦端能從靜態邊界防禦全面轉向動態的零信任監控,否則對手只需更換域名即可快速重建類似體系。
此方案是針對 LLM '泛泛而談' 痛點的精準打擊,透過將合法授權的權威文本作為 Grounding 來源,有效將 AI 從『機率預測機』轉化為『專業檢索助手』。評價為『高實用價值但生態封閉』:其商業邏輯完美平衡了版權與功能,但目前高度依賴 Google Play Books 生態系,若無法擴展至更多開放格式或第三方平台,將限制其成為通用知識標準的潛力。
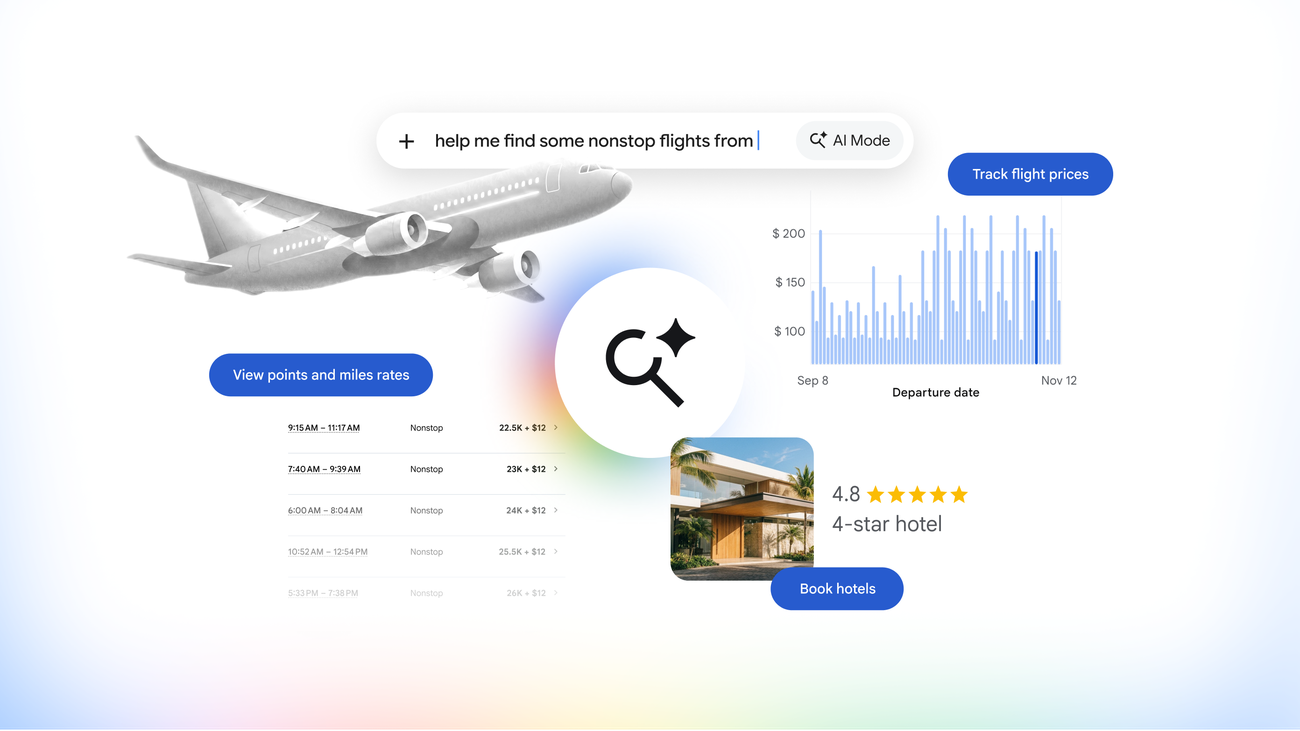
該更新標誌著 Google 正從『資訊索引』向『交易執行』跨越,其將碎片化流程整合為單一對話流的邏輯極具競爭力,能有效捕捉高價值轉單路徑。然而,其核心價值高度依賴第三方 API 的數據透明度與即時性,在數據同步不一致時將產生信任危機,且目前區域限制使其尚未形成全球性的生態壟斷。
該內容精確捕捉了性能行銷向創意融合的轉型趨勢,其對『主動創造需求』的邏輯分析具有高度實務價值。然而,文章對 AI 生成素材的品牌一致性風險與後端客服壓力提出了必要的警示,使其不至淪為單純的工具推廣,而是一份具備批判思考的執行指南。

此惡意軟體在設計邏輯上展現了極高水準的對抗意識,其捨棄主動連線而採取『被動觸發』的策略,精準擊中了現有網路流量監控的盲點。然而,其高度依賴特定 DLL 側載路徑(如 ESET 目錄)使其在端點偵測(EDR)面前仍有被發現的風險。整體評價為:一款極具威脅的專業定向工具,但其隱匿性在面對深度系統完整性檢查時仍有保留空間。

此案例精準地量化了『工具主義』在網路安全中的失敗。我判定組織 A 的失效屬於典型的管理性崩潰,其擁有工具卻缺乏對信號的解析能力,導致防禦體系僅是形式上的存在;而組織 B 證明了即便技術漏洞依然存在,嚴格的架構隔離(Network Segmentation)仍能提供最後一道有效的物理防線。整體而言,該內容具備高度實務參考價值,但其結論僅在於『流程優於工具』,對於如何具體降低誤報率的量化路徑描述不足。
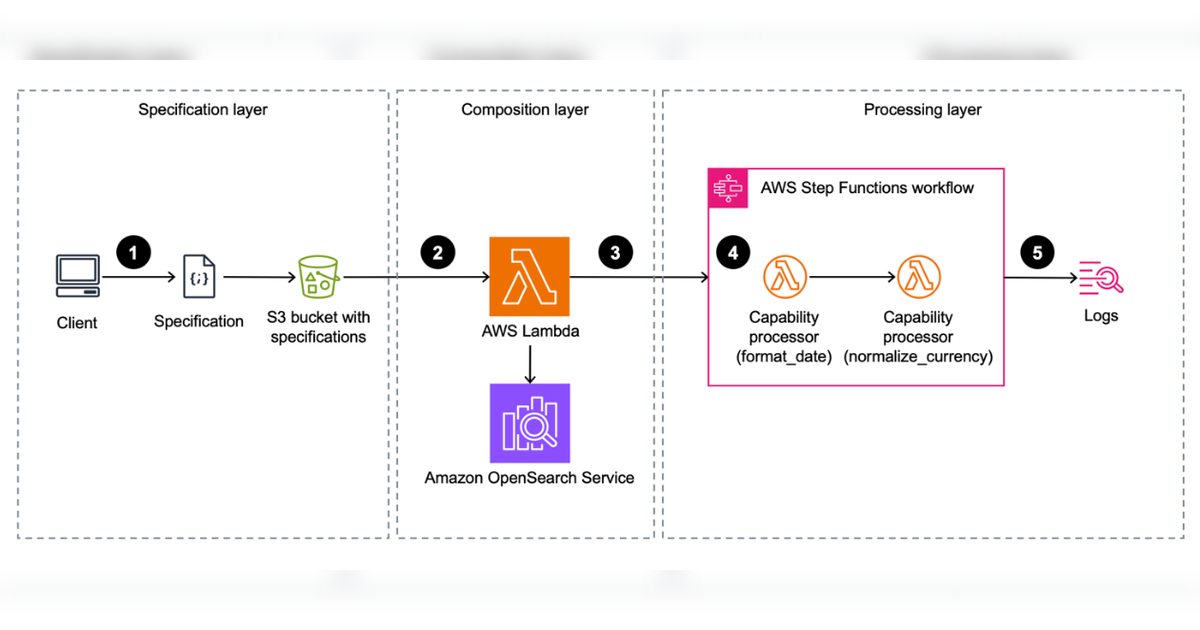
該方案是以『配置替代編碼』的典型工程演進,能有效將數據工程從碎片化腳本提升至標準化產品層級,評價為【高度推薦但具門檻】。其核心價值在於將合規驗證前置化,但前提是組織必須具備定義標準化能力註冊表(Capability Registry)的治理能力,否則過度的抽象化將導致調試成本劇增。
該內容客觀地揭示了 LLM 在高度壓力環境下的『能力不對稱性』,其評價為:一個極強的數據挖掘工具,但是一個不可信的決策者。我認同文中對『相關性與因果關係混淆』的批判,因為這觸及了目前 Transformer 架構缺乏真實世界物理模型的核心缺陷。然而,該分析對『能力退化』的憂慮雖具前瞻性,但未考慮到 AI 可能定義出新型態的『高階排錯能力』,僅將其視為對傳統經驗的替代。
該方案在處理超大規模數據管線時展現了極高的工程實務價值,其核心在於將監控維度從『數量』轉向『時間』,有效解決了 Hudi 獨立檢查點機制導致的監控盲區。然而,此方法高度依賴於 Hudi 提交文件的結構,若未來遷移至缺乏類似提交日誌的存儲格式,其實現成本將增加。整體評價為:一個精巧且低侵入性的工業級解決方案。
該方案精準擊中了 AI Agent 從原型走向生產環境的兩大痛點:成本浪費與合規黑箱。其將持久化粒度下沉至單次調用層級,在技術邏輯上具有高度實用性,且利用 Dapr 構建的信任鏈條為 AI 決策提供了必要的審計證據。然而,其價值受限於『證明路徑而非證明正確性』的本質,且對 mTLS 的依賴增加了部署複雜度,建議僅在對合規性有極高要求的企業環境中部署。

此內容精準地剖析了從『憑據竊取』演進至『會話劫持』的攻擊範式轉移,技術路徑清晰且具備實務指導意義。我判定該分析具有高價值,因為它明確指出了傳統 MFA 的失效點並給出 FIDO2 的具體解法;但其評價保留在於未深入討論不同規模企業在部署硬體金鑰時的成本效益權衡。

根據網路安全研究機構 SOCRadar 與 MalwareHunterTeam 的分析,近期發現了一種新型的惡意軟體傳遞手法,攻擊者將 FTP 伺服器的 Banner(歡迎訊息)轉化為所謂的 Dead Drop Resolver(DDR,指令中繼解析器)。這種技術允許惡意軟體在與...