
OpenAI 自研推論晶片 Jalapeño 發表:打破吞吐量與延遲的權衡,加速 AI Agent 時代
該硬體方案展現了極高水準的『軟硬協同演進』邏輯,透過將 AI 納入晶片設計循環,成功將開發週期縮短至九個月,這在傳統半導體產業是極具顛覆性的。然而,其性能提升高度依賴於對特定模型架構(如 MoE)的深度優化,在面對非目標模型或通用計算時的適配彈性仍有待驗證,且目前僅處於驗證階段,實際大規模部署後的穩定性與良率是其能否真正撼動 NVIDIA 地位的關鍵。
該硬體方案展現了極高水準的『軟硬協同演進』邏輯,透過將 AI 納入晶片設計循環,成功將開發週期縮短至九個月,這在傳統半導體產業是極具顛覆性的。然而,其性能提升高度依賴於對特定模型架構(如 MoE)的深度優化,在面對非目標模型或通用計算時的適配彈性仍有待驗證,且目前僅處於驗證階段,實際大規模部署後的穩定性與良率是其能否真正撼動 NVIDIA 地位的關鍵。

此更新展現了 C# 試圖在『強型別安全性』與『底層控制力』之間取得極端平衡的野心。Union Types 的引入讓 C# 在處理狀態機時具備函數式語言的優勢,而記憶體模型的合約化則將責任明確化,是一次高品質的演進;但需保留對『破壞性變更』的警覺,尤其是 unsafe 呼叫端的強制要求可能會增加舊有底層庫遷移的成本。
該內容精準地捕捉了 AI 應用從『對話式』演進至『代理式』的範式轉移,其價值在於將抽象的 AI 能力具象化為可量化的營運技能。我評定此分析具有高度實踐參考價值,因為它不落入 AI 萬能的陷阱,而是明確指出資料結構化程度與權限管理是決定執行成敗的關鍵前提;然而,文中對『Token 數量』作為衡量領先指標的論點略顯單一,需保留對低 Token 高價值精簡指令之可能性的考量。

此內容精確地剖析了現代攻擊者將『心理操縱』與『合法服務』結合的演進路徑,技術解析度高且邏輯清晰。我評價此威脅等級為『高』,因為其利用使用者主動觸發(User-initiated)與硬體斷點繞過 ETW 的手段,使傳統靜態防禦幾乎失效;但其保留條件在於攻擊鏈仍高度依賴使用者的低安全意識,若企業能強化行為分析監控與意識培訓,可有效切斷其傳播路徑。
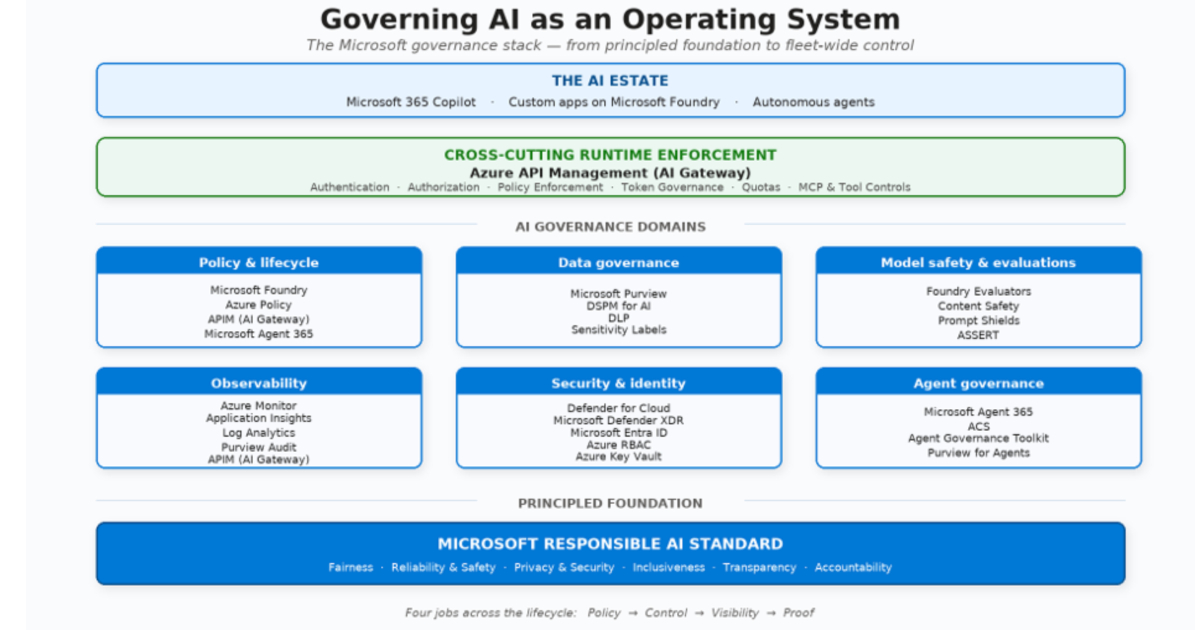
此架構將治理邏輯從『建議』提升至『強制執行』,在工程實作上具有高度前瞻性且邏輯嚴密,能有效解決 AI 輸出不可測的痛點。然而,其評價受限於強烈的生態系綁定(Vendor Lock-in),若企業非全量採用 Azure 體系,該方案的落地成本將大幅增加且靈活性下降。
在現代軟體工程中,生成式 AI 已能高效產出程式碼,但企業面臨的真正挑戰在於如何「信任」這些程式碼。許多團隊雖然使用了 AI 生成率高,但由於缺乏驗證機制,工程師仍需花大量時間審查,甚至在半夜處理由 AI 產生的未知 Bug。Roblox 的軟體工程副總監 Andrew Swer...
該內容精準地捕捉到了 AI 浪潮下開發者容易陷入的『產出幻覺』,其對 Brownfield 系統中隱性知識之分析極具洞察力。我評價此方法論為『高成本但高可靠』的工程實踐,在對穩定性要求極端的金融環境下是正確的,但對於追求快速迭代的初創產品而言,其人力成本可能過高,需視業務風險等級而定。
該內容精準地捕捉了 DevOps 演進中的核心矛盾:賦權(Empowerment)導致的認知崩潰。我評價此策略為『高度務實且具備可執行性』,因為它摒棄了工具至上論,轉而採取產品思維與成本導向的治理模型。然而,其成功高度依賴於組織對『Apply or Explain』原則的文化認同,若缺乏強大的治理共識,該模型可能會退化為僵化的官僚流程。

該攻擊組織展現了極高且危險的『工程化 AI 整合能力』,將 AI 從簡單的文本生成提升至漏洞精煉與後滲透自動化,評價為高威脅等級。其成功關鍵在於結合已知漏洞與 AI 的規模化能力,而非創造全新零日漏洞;因此,只要目標環境維持嚴格的補丁管理,其 AI 自動化掃描的效能將大幅下降。

GitLab 近期披露了一項嚴重程度極高的安全性漏洞 CVE 2026 19478,其 CVSS 評分高達 9.4 分。這是一個典型的 Code Injection(代碼注入)漏洞,允許攻擊者在不需要任何身份驗證、無需使用者互動且不依賴特殊配置的情況下,直接對公開的 GitLab...

此案例展現了頂級數位生態系與實體零售龍頭的高度對接,是一次極具效率的基礎設施升級。我評價此次合作為『高成功率的必然選擇』,因為其精準解決了零售痛點(排隊時間)並利用 Tokenization 解決了安全疑慮。但其最終成效仍取決於舊有硬體更新的成本分攤以及偏遠地區的數位接納度。

此內容揭露了 Cisco 產品線中極其嚴重的設計缺陷,CVSS 10.0 的高頻率出現顯示其軟體開發生命週期(SDLC)在安全驗證環節存在顯著漏洞。儘管 Cisco 的主動揭露策略值得肯定,但如此高風險的漏洞在發布前未被攔截,反映出產品複雜度已超出其現有品質控制能力。在企業確實執行更新前,此類風險仍處於高度危險狀態。