
解析全棧 AI 開發模式:從基礎設施到產品端的協同演進
此內容精準地將 AI 開發從『演算法導向』提升至『系統導向』,其邏輯嚴密且具備高度實務價值。我評價此觀點為『工業級 AI 落地之正解』,因為它正視了硬體限制與安全合規這兩個常被研究者忽略的痛點;但其保留條件在於,此模式極度依賴資源密集型企業,對於缺乏垂直整合能力的中小團隊而言,其參考價值僅在於理解 API 背後的運作邏輯而非直接複製。
此內容精準地將 AI 開發從『演算法導向』提升至『系統導向』,其邏輯嚴密且具備高度實務價值。我評價此觀點為『工業級 AI 落地之正解』,因為它正視了硬體限制與安全合規這兩個常被研究者忽略的痛點;但其保留條件在於,此模式極度依賴資源密集型企業,對於缺乏垂直整合能力的中小團隊而言,其參考價值僅在於理解 API 背後的運作邏輯而非直接複製。

此項技術在輔助科技領域具有高度實踐價值,將複雜的空間維度語言成功產品化。然而,其評價目前僅能維持在『突破性但局部』,原因在於其對 ASL 的單一依賴及對環境光線的敏感度,使其在極端現實場景中的可靠性仍有保留空間。

此內容精準捕捉了現代資安威脅的演進趨勢,特別是 AI 降低攻擊門檻的實例,具有高參考價值。然而,其評價僅限於『威脅分析』層面,缺乏針對特定防禦工具(如具體 Snyk 或 Socket.dev 設定)的實作指南,因此在實務操作建議上略顯空泛。

此內容揭示了一個極其危險的『信任邊界』漏洞,將系統防護工具轉化為破壞工具,其設計邏輯之諷刺在於防禦者無法透過封鎖合法組件來止損。我評定此技術為『高威脅且難以根治』,因為微軟將其視為架構設計而非漏洞,意味著系統層級的天然缺陷將長期存在,除非權限管理能達到絕對剛性。

此案例揭示了 IoT 設備向車載系統遷移的典型攻擊路徑,其危險在於將『信任鏈』武器化,將合法更新機制轉為入侵通道。我判定此類攻擊具有高度威脅,因為車機設備的權限管理遠低於手機,且使用者對背景運行的惡意程式幾乎無感知。然而,其威脅程度仍受限於特定品牌韌體,尚未演變為跨平台的通用漏洞,但其規模化潛力不容忽視。
Java 正試圖透過極高頻率的微迭代來對抗現代語言的競爭壓力,其策略在於將底層重構(如 Valhalla)與語法糖(如 Amber)分階段解耦發佈。整體評價為『穩健但緩慢的激進』:雖然效能提升路徑明確,但核心 API 長期處於孵化狀態,增加了開發者的技術債風險,其成功前提在於生態系能否快速適應非 LTS 版本的更迭週期。

本案是典型的『規模擴張優先於合規建設』之結果。TikTok 試圖以 Kids Mode 掩蓋數據收集行為,在法律邏輯上屬於低級的合規漏洞,因此該 4 億美元的處罰具有高度的正當性。然而,此類和解金對巨頭而言僅是營運成本,除非監管機構能將『強制剝離』或『功能性禁令』與隱私違規掛鉤,否則單純的金錢懲罰難以根除系統性違規。
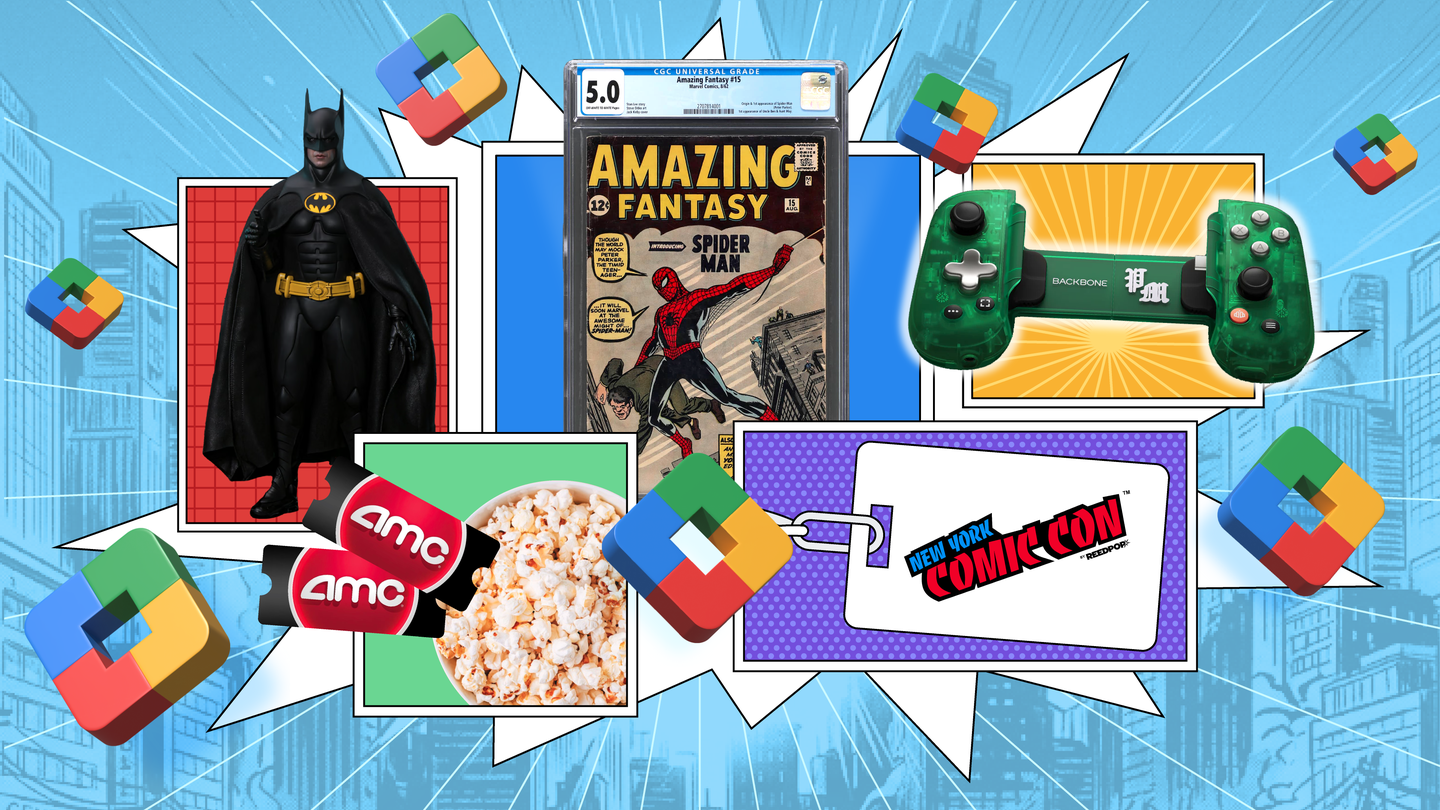
此策略是一次精準的『價值維度升級』嘗試。Google 成功將低邊際成本的數位積分轉化為高情緒價值的實體稀有品,能有效刺激高淨值用戶的消費衝動。然而,其成效高度依賴於美國市場的次文化熱度,且將『確定性折扣』轉為『低機率投機』可能導致部分理性用戶的反感,其全球推廣的風險在於各區文化差異與物流成本。
此工具在方向上具有高度前瞻性,將 AI 評估從『對話模擬』推向『實作驗證』,有效解決了靜態基準測試易被操縱的缺陷。然而,其對特定區域(us-east-1)的依賴以及對 LLM Judge 的高度依賴,使其在客觀性上仍存在『用 AI 監控 AI』的邏輯循環風險,建議使用者在採用時需搭配嚴格的程式化檢查以確保結果真實。
該方案在技術路徑上展現了極高的工程成熟度,將 AI 從「對話工具」升級為「確定性基礎設施」的邏輯正確且必要。其核心優勢在於利用多模型收斂(Convergence)來對沖單一 LLM 的隨機性與幻覺,這在對安全性要求極高的企業環境中是唯一可行的工業級解法。然而,此架構的門檻在於極高的運維成本與 API 成本,對於缺乏 LinkedIn 等級基礎設施團隊的中小企業而言,其可複製性較低。
此方案在工程化路徑上採取了極其務實的『抽象化整合』策略,將零散的工具棧封裝為統一入口,能顯著降低開發者的認知負荷與環境配置成本。然而,其核心價值高度依賴於 Rust 重寫帶來的效能紅利,而非底層開發範式的創新,因此在技術突破性上評價中庸。若能證明其插件生態能維持高度開放且不產生強綁定,則將成為前端工業標準的強力競爭者。
AI 代理人(AI Agents)在執行自動化任務時,往往需要與網頁互動以獲取資訊或操作介面。然而,目前的工業標準瀏覽器如 Chromium 是為了人類使用者而設計的,包含了大量 AI 根本不需要的功能,例如分頁管理、瀏覽器擴充功能、同步機制以及極高精細度的視覺渲染。這些功能導致...