
SilkParasite 網路間諜行動分析:利用 AI 輔助開發與模組化 RAT 滲透中亞政府
此行動展現了『AI 增強型開發』的典型雛形,透過 AI 實現跨語言的架構快速複製,大幅縮短了工具迭代週期,具備極高威脅。然而,其在誘餌內容與硬編碼金鑰上的低級錯誤,顯示 AI 目前僅能優化生產力而無法替代對目標環境的深度社會工程洞察,且過度依賴 AI 轉譯可能留下可追蹤的結構化特徵。
此行動展現了『AI 增強型開發』的典型雛形,透過 AI 實現跨語言的架構快速複製,大幅縮短了工具迭代週期,具備極高威脅。然而,其在誘餌內容與硬編碼金鑰上的低級錯誤,顯示 AI 目前僅能優化生產力而無法替代對目標環境的深度社會工程洞察,且過度依賴 AI 轉譯可能留下可追蹤的結構化特徵。
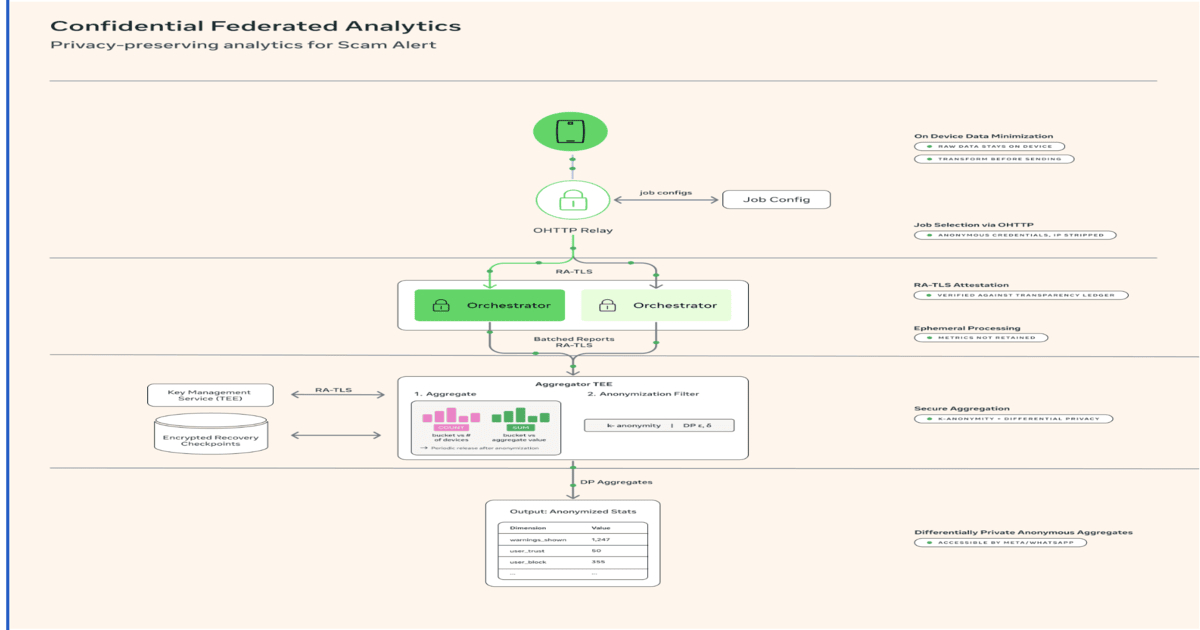
此方案在隱私工程上展現了極高水準的權衡,成功將『信任企業』轉化為『信任數學與硬體證明』,是目前處理加密通訊安全的最優解之一。然而,其效能高度依賴邊緣運算資源,且差分隱私導致的數據噪訊將使模型迭代速度慢於雲端方案,因此其偵測精準度在面對快速演變的詐騙話術時,可能存在滯後風險。
在設計現代分散式系統時,工程師最恐懼的噩夢莫過於「連鎖崩潰」。這種現象在土木工程中被稱為「漸進式崩潰」(Progressive Collapse),指的是系統中一個微小的局部失效,在缺乏適當緩衝的情況下,觸發一連串的後續故障,最終導致整個系統的大規模癱瘓。 這類故障最危險的地方在...

此內容精準地捕捉了勒索軟體從「技術對抗」轉向「組織對抗」的範式轉移,評價為高度警示且具實務參考價值。其核心價值在於揭露了犯罪組織的企業化管理模式,而非僅討論病毒代碼;然而,文中對防禦端的對策描述較為簡略,僅強調無魔彈方案,缺乏具體的零信任(Zero Trust)或偵測回應(XDR)實作建議,在解決方案層面有所保留。
該方案是 AWS 針對 AI 代理人從『對話式』轉向『生產力工具』的必然基礎設施升級,評價為『高效且務實』。它精準地在 Serverless 的靈活性與 EC2 的強大性能之間建立了互補機制,解決了狀態持久化與重運算的核心痛點;但其成本結構引入了額外管理費,且 14 天的上限雖有提升但仍非絕對持久,這要求開發者必須具備精確的資源調度能力才能最大化投資回報。

此漏洞揭示了 AI 助手在處理外部參數與權限集成時的嚴重設計缺陷,將『便利性』置於『安全性』之上。雖然攻擊僅限於已授權範圍,但其利用 Meta-hacking 誘導 AI 洩漏內部參數的過程證明了 LLM 仍存在不可預測的資訊洩漏風險;整體評價為『高危險但可控』,前提是使用者具備基礎的連結警覺性且微軟修補程式已部署。

此案例展示了從『工具使用』轉向『流程封裝』的高階 AI 應用邏輯,評價為極具參考價值的企業實踐。其核心價值在於將隱性知識顯性化為可複製的工作流,而非單純依賴對話。然而,該模式的成功高度依賴定義者的專業能力(Domain Expertise),若缺乏高品質的邏輯定義,AI 僅會成為『錯誤加速器』,這是企業導入時必須謹慎評估的風險條件。
在 AI 時代,軟體開發者往往關注模型參數與 API 呼叫,但真正的效能瓶頸與成本結構其實深深根植於底層硬體。SemiAnalysis 的技術人員 Jordan Nanos 在 QCon AI 的分享中,揭示了從半導體製造(Fab)到最終產生 Token 的完整價值鏈。他強調,若...

這是一個極其狡猾且具備工業級設計的攻擊框架。其將『信任鏈』作為掩護的邏輯非常成熟,透過將惡意流量完全融入 Microsoft 生態系,使傳統基於邊界防禦的策略幾乎失效。然而,該框架目前的致命弱點在於其初始進入點過於依賴低階的社交工程,這使得其高明的隱匿技術在面對嚴格的端點權限管控(如限制 PowerShell)時,仍有被阻斷在門外的可能。

近期由 Anthropic 與瑞士洛桑聯邦理工學院(EPFL)的研究人員發表的一項預印本研究,揭露了 AI 自主代理人(AI Agents)之間存在一種新型的安全漏洞。研究人員將其稱為「心智病毒」(Mind Viruses),這是一種能夠在不同的 AI 代理人間自我傳播的惡意載荷...

此方案在技術邏輯上成功將『內容訪問權』與『風險識別』解耦,是目前解決企業合規與安全監控矛盾的優選路徑。然而,其效能仍依賴於自動化信號的精準度,且法律強制舉報(如 CSAM)的存在證明了 ZDR 並非絕對的物理隔離,企業在部署時仍需保留對法律例外條款的認知。

此方案是一次精準的『權力解耦』嘗試,透過將內容存取權與風險信號分離,客觀上解決了高合規產業進入 AI 核心業務的最後一哩路。然而,該機制將安全底線高度寄託於自動化偵測的準確率與客戶端的金鑰管理能力,若金鑰管理失效或信號誤判,其安全性將淪為形式上的合規。