
VMware vCenter 關鍵漏洞 CVE-2026-59310 被積極利用:分析路徑穿越與持久化攻擊手法
此案例揭示了企業在面對『已知漏洞』時的反應遲緩與基礎設施防禦的結構性缺陷。雖然 Broadcom 已提供補丁,但攻擊者利用 5 天內的極短窗口即完成武器化,證明了自動化掃描與 APT 組織的高度協同。我判定此威脅等級為『極高』,其危險性不在於漏洞本身,而在於攻擊者利用 Outbound 流量特性的持久化手段,這使得單純的補丁更新無法清除已潛伏的後門。
此案例揭示了企業在面對『已知漏洞』時的反應遲緩與基礎設施防禦的結構性缺陷。雖然 Broadcom 已提供補丁,但攻擊者利用 5 天內的極短窗口即完成武器化,證明了自動化掃描與 APT 組織的高度協同。我判定此威脅等級為『極高』,其危險性不在於漏洞本身,而在於攻擊者利用 Outbound 流量特性的持久化手段,這使得單純的補丁更新無法清除已潛伏的後門。

根據 Picus Labs 發布的 Blue Report 2026 研究報告,透過對 2026 年上半年超過 3.38 億次真實環境攻擊模擬的分析,揭示了現代企業安全防禦的一個危險趨勢:企業在網路邊界(Perimeter)的防禦能力雖然在回升,但一旦攻擊者突破邊界進入內網,內部...

本案例揭露了 AI 供應商在追求『狀態保持』與『專有邏輯保護』之間採取了過於簡陋的加密偽裝,將安全性建立在『不透明性』而非真正的加密強度之上,屬於典型的安全設計失效。雖然目前已初步修復,但其對歷史數據的潛在威脅及供應商缺乏正式承認的態度,顯示出產業在 AI 基礎設施安全透明度上的嚴重不足。
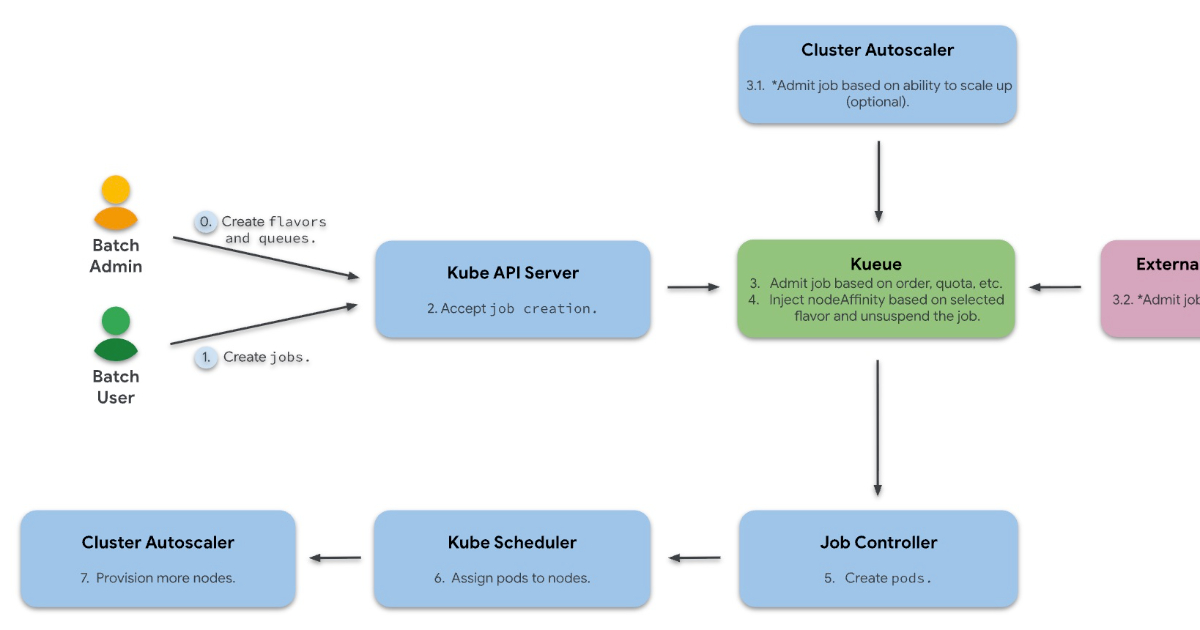
此案例展現了極高水準的工程決策理性,Netflix 選擇放棄先發優勢的自研系統以換取開源生態的長期維護力,這是一次正確的「技術止損」。然而,此成功高度依賴於其強大的 API 兼容層實作能力與極其激進的「先難後易」遷移策略,對於缺乏頂尖基礎設施工程能力的企業而言,盲目模仿此遷移路徑可能導致生產環境崩潰。
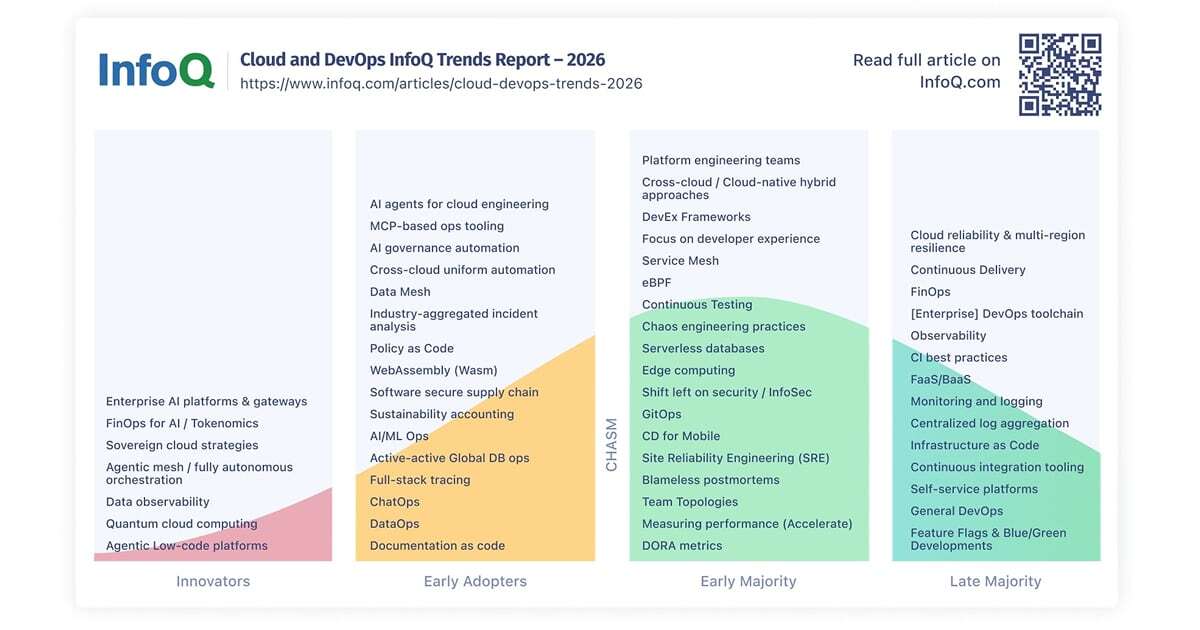
該內容精準捕捉了技術週期從『狂熱探索』轉向『理性治理落地』的臨界點,評價為高品質的產業導向分析。其價值在於將 AI 具象化為基礎設施管理問題而非單純的功能開發,但需保留對『數位主權』實作可行性的懷疑,因其面臨的全球供應鏈壟斷是技術手段難以單獨解決的政治經濟問題。
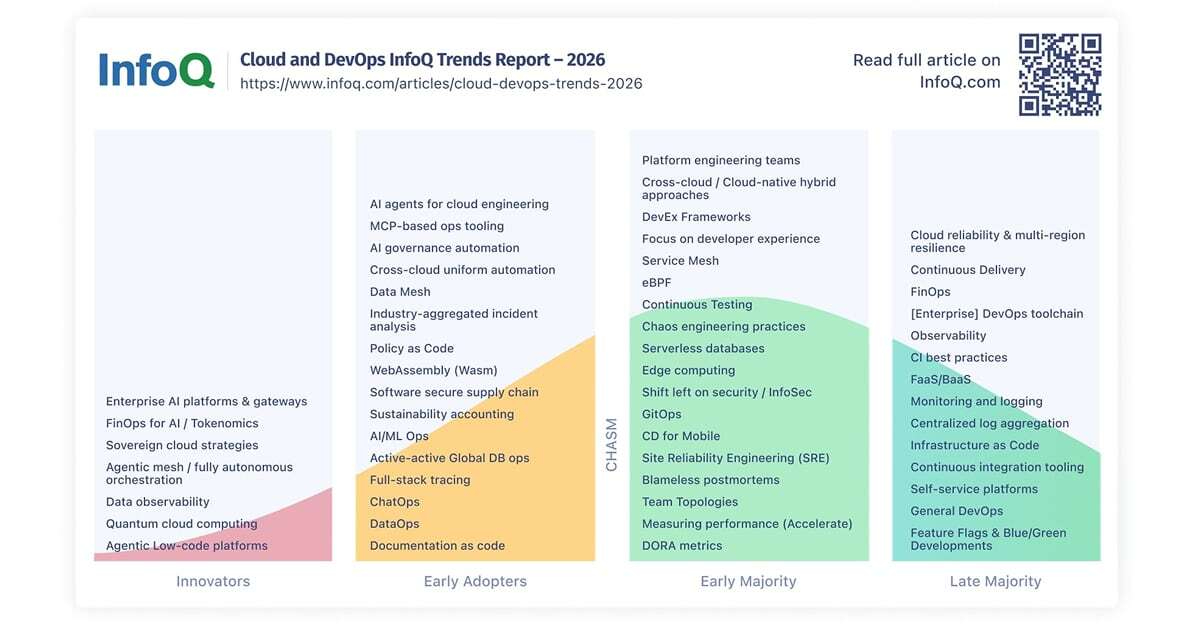
此內容精準捕捉了技術轉型期『從工具到體系』的陣痛,評價為高價值且具前瞻性的分析。其優勢在於將AI具象化為基礎設施與財務管理的具體問題(如Tokenmaxxing),而非空談AI潛能;但保留條件在於,文中提及的『主權雲』在美系技術壟斷下的挑戰』缺乏具體替代方案的論證,僅止於問題陳述。
此項變革是 AI Agent 生態系從『實驗性開發』邁向『工業級部署』的必然演進。將協議無狀態化雖犧牲了長連接的即時性,但極大化了雲端原生環境的擴展能力,評價為一次正確的修正;然而,其成功前提在於開發者能否承受重構舊有會話邏輯的遷移成本,且需依賴成熟的 API 網關來實現其治理價值。

本研究精準地將 Windows 信任機制(PnP)轉化為攻擊向量,證明了『信任第三方簽署軟體』是一個巨大的安全盲點,其技術路徑完整且具說服力。然而,該攻擊的實戰價值受限於物理接觸需求或特定的 RDP 配置,並非通用型零日漏洞,因此其威脅程度在嚴格管理的企業環境中較低,但在開放設備接入的場景下極其危險。

該內容精準地捕捉了語音 AI 從『可用』到『自然』的關鍵痛點——延遲。我判定 Magpie TTS 的技術路徑極具實戰價值,尤其是將解碼迭代減半的幀堆疊設計,直接解決了 TTFA 的瓶頸;然而,其效能表現高度依賴於 B200 等高端 GPU 硬體,對於缺乏頂級算力基礎設施的中小開發者而言,其性能優勢可能會被硬體限制所抵消。

此攻擊案例展現了極高水準的『信任鏈操縱』,將 AI 虛擬人格與工業標準開源工具(WireGuard)結合,使技術人員在專業認同感中喪失警覺,評價為『極其危險且高效』。然而,其核心漏洞仍依賴於受害者對第三方非官方二進位檔案的盲目信任,若目標對軟體來源有嚴格的雜湊值驗證習慣,此攻擊將失效。

此案例展示了攻擊者將 Web3 技術武器化的極高水準,將傳統 C2 伺服器轉化為區塊鏈狀態管理,在技術邏輯上極其精準且具備前瞻性。我評價其為『高威脅且高演進』的攻擊模式,因為它從根本上瓦解了傳統基於域名/IP 的封鎖防禦機制;但其弱點在於對區塊鏈節點讀取的依賴,若能從端點行為層面攔截其 SPA 應用程式的區塊鏈請求,仍有防禦空間。

此研究精準地揭露了通訊標準中被遺忘的『後門』功能如何轉化為致命威脅,其技術路徑清晰且具有高度實踐價值。我判定該漏洞對工業 IoT 設備構成嚴重威脅,因為其將物理層的 SIM 卡存取直接提升至系統層的權限控制;但其攻擊門檻仍受限於物理接觸,因此在封閉環境下風險較低,但在開放式公共設施中則屬於高危級別。