
AI 驅動能驅動漏洞挖掘:HTTP Terminator 如何發現新型 HTTP 脫同步攻擊與 Apache 零日漏洞
此案例展示了 AI 從『模式識別』跨越到『邏輯漏洞生成』的高階能力,將枯燥的 RFC 規範轉化為實戰攻擊向量,其效率遠超傳統手動研究。然而,我判定該系統仍處於『強輔助』而非『完全自主』階段,因為關鍵的漏洞泛化與驗證仍高度依賴人類專家的直覺,AI 目前僅能提供高質量的假設,無法獨立完成完整的攻擊鏈閉環。
此案例展示了 AI 從『模式識別』跨越到『邏輯漏洞生成』的高階能力,將枯燥的 RFC 規範轉化為實戰攻擊向量,其效率遠超傳統手動研究。然而,我判定該系統仍處於『強輔助』而非『完全自主』階段,因為關鍵的漏洞泛化與驗證仍高度依賴人類專家的直覺,AI 目前僅能提供高質量的假設,無法獨立完成完整的攻擊鏈閉環。

此攻擊鏈展現了極高且狡猾的社交工程水準,將『使用者信任』轉化為『系統漏洞』,其分批轉移資產的邏輯顯示攻擊者追求長期獲利而非短期快感,具備高度威脅。然而,該攻擊完全依賴使用者的人為失誤(執行未知指令),在技術層面上缺乏零日漏洞的突破,因此防禦門檻僅在於使用者意識的提升。

此漏洞揭露了硬體級加密(TPM)與會話管理機制之間的邏輯脫節,屬於設計缺陷而非單純程式碼錯誤。我評定此威脅等級為『高』,因為它將抗釣魚的強驗證降級為單純的會話依賴,但其威脅程度取決於企業是否部署了嚴格的 Intune 合規性原則,若缺乏裝置狀態檢查,該攻擊路徑幾乎是透明且致命的。

該內容精準捕捉了 LLM 從『助手』轉型為『導師』的核心矛盾,其提出的 TutorMoments 框架在量化教學決策上具有高度價值。然而,由於評估依賴模擬學生而非真實學習成效,且樣本僅限於美制數學科,其普適性仍需保留觀察,目前僅能視為一個方向正確的初步量化嘗試。

Gemini Omni 成功將影片生成從『像素預測』提升至『物理邏輯理解』,在視角操控與跨模態一致性上展現出領先的工程實力,足以顛覆傳統後製工作流。然而,其本質仍為概率模型,在極端物理交互的精準度上仍有失效風險,建議將其定位為『高效原型工具』而非『完全替代專業攝影』的終極方案。
此更新展現了 Uno Platform 從『功能實現』轉向『極致效能』的戰略轉移,透過 Native AOT 與 Vulkan 的引入,客觀上確實解決了跨平台框架最致命的啟動延遲與渲染開銷問題,評價為『高價值技術迭代』。然而,其效能提升高度依賴於開發者對 AOT 配置的掌握及對 Vulkan 後端的選擇性啟用,而非全自動的提升,因此實際收益將因專案複雜度而異。
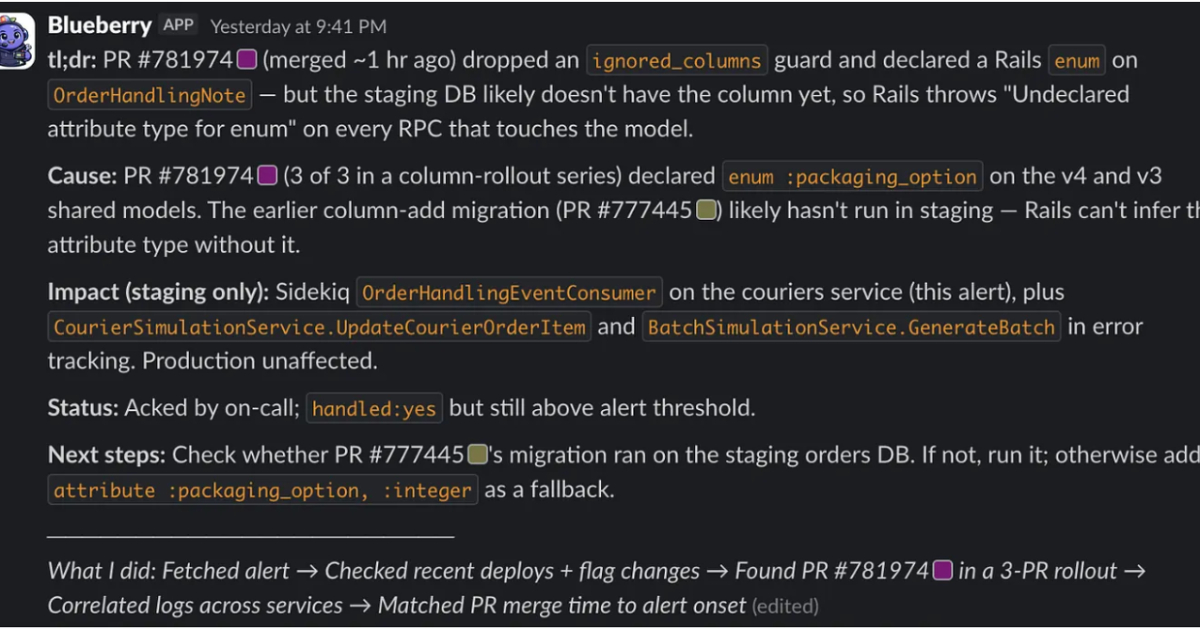
該系統展現了極高且務實的工程落地水準,其核心價值不在於 LLM 的推理,而是在於將『營運知識數位化』與『標準化工具介面 (MCP)』的深度整合。我評價其為『高效的資訊聚合體』而非『智能決策者』,這種克制的設計有效規避了 AI 在生產環境中直接操作的風險。然而,其成功高度依賴於 Instacart 累積 14 年的高質量歷史數據,對於缺乏標準化紀錄的組織而言,該方案的複製難度極高。
此方案將防禦維度從『特徵比對』升級為『行為模式分析』,在邏輯上具有顯著的代差優勢,能有效提高攻擊者的成本。然而,其有效性建立在『人類行為不可複製』的假設上,一旦 AI 模型能透過大量行為數據完成擬人化訓練,此防禦體系將面臨崩潰風險,因此其長期價值取決於特徵更新的迭代速度。

Progress Kemp LoadMaster 網路設備近期被發現存在一個極其嚴重的安全漏洞,編號為 CVE 2026 8037。由於該漏洞已被證實於實際環境中遭到攻擊者利用,美國網路安全與基礎設施安全局(CISA)已正式將其納入已知被利用漏洞(Known Exploited...
該方案在技術路徑上具有高度的前瞻性,精準擊中了容器化部署在極大規模併發下的資源崩潰痛點。我評價其為『高效的折衷方案』:透過 Isolate 承接 90% 負荷並保留容器底層,在效能與相容性之間取得了平衡。但其最終成敗取決於 SQLite 共享文件系統在極端高併發下的 I/O 同步表現,若此環節成為瓶頸,則其擴展性將被打折扣。
GitHub 近期針對其旗下 npm 套件管理系統與 GitHub Actions 自動化工作流,整合並實施了一系列安全性預設值變更。這些措施旨在切斷供應鏈攻擊(Supply Chain Attacks)中常見的攻擊鏈,防止惡意程式碼透過合法的開發管道滲透至成千上萬的下游使用者端...

數位內容消費的支付生態演進 在行動裝置的應用生態系中,支付方式的便捷程度直接影響使用者的消費意願與體驗。長期以來,Google Play Store 作為 Android 平台的數位內容分發中心,主要依賴信用卡、行動電信帳單或 Google Play 餘額來處理應用程式購買、遊戲...