
解析 ClickFix 攻擊手法:利用瀏覽器指紋識別避開偵測並誘導 macOS 用戶執行惡意指令
此攻擊模式展現了極高且成熟的對抗性思維,將『精準投放』的概念引入社交工程,透過指紋識別大幅提升了惡意載荷的生存率。雖然其最終依賴於用戶的低安全意識(執行不明指令),但其篩選機制讓傳統的沙箱偵測幾乎失效,是一個危險且高效的演進,前提是受害者必須具備基本的終端機操作權限。
此攻擊模式展現了極高且成熟的對抗性思維,將『精準投放』的概念引入社交工程,透過指紋識別大幅提升了惡意載荷的生存率。雖然其最終依賴於用戶的低安全意識(執行不明指令),但其篩選機制讓傳統的沙箱偵測幾乎失效,是一個危險且高效的演進,前提是受害者必須具備基本的終端機操作權限。
該內容精準捕捉了 AI 應用從『對話』轉向『行動』的範式轉移,論點具備強烈的数据支持(如 Token 產出比),評價為高品質的趨勢分析。然而,其結論過於依賴 OpenAI 的內部數據,未充分討論 AI 代理人在實際執行中可能導致的權限崩潰或安全性風險,在實務落地建議上略顯理想化。
該內容成功將一個感性的文化議題轉化為理性的產品工程分析,其價值在於揭示了『數據策展』高於『技術堆疊』的設計邏輯。然而,我認為其評價需保留在『數位替代之侷限性』上,因為無論數位化程度多高,非物質文化遺產的核心——身體經驗與現場氛圍,在目前的技術維度下仍是不可複製的缺失。
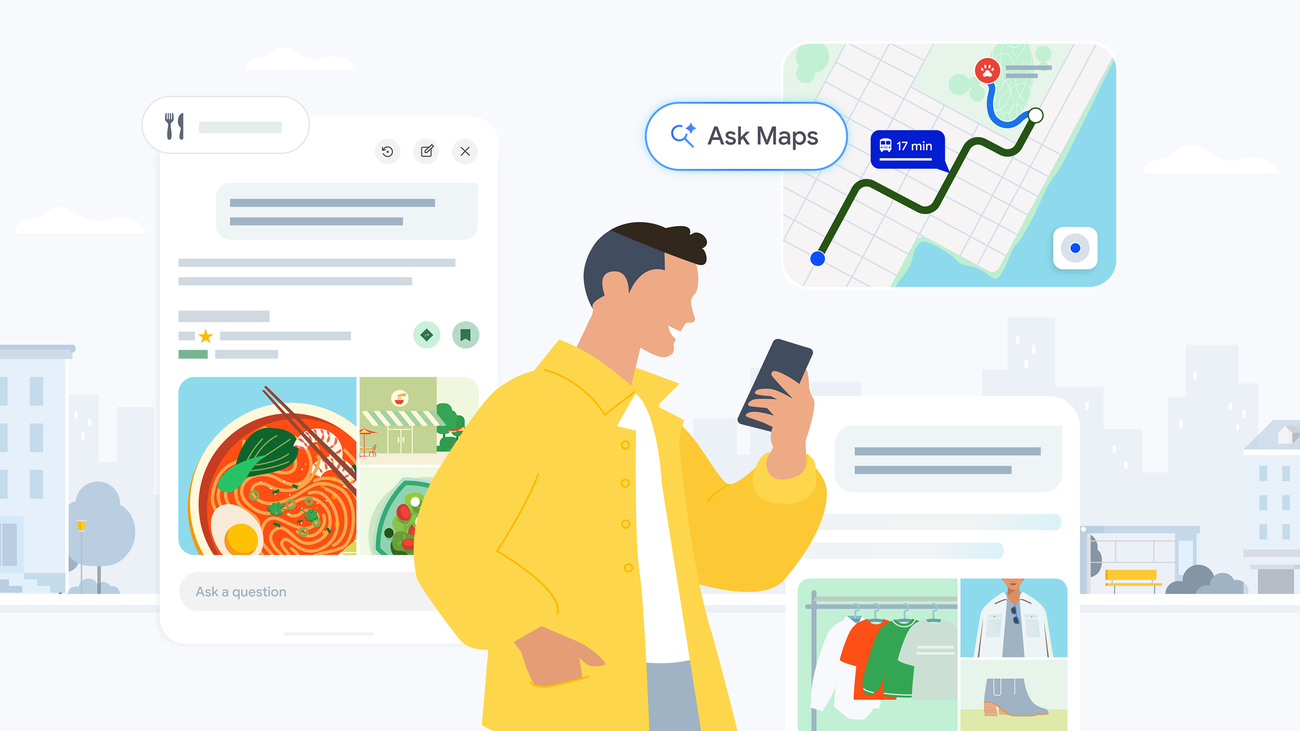
該內容精準捕捉了 Google Maps 從『檢索』到『執行』的範式轉移,技術邏輯清晰且具備工程實作視角,評價為『高質量技術分析』。其價值在於明確區分了 Chatbot 與 Agent 的差異,並指出了 Universal Commerce Protocol 這一關鍵標準化瓶頸;但保留條件在於,文中對隱私保護的實作細節描述較為簡略,僅停留在政策層面而非技術隔離層面。

深入解析 Gemini 的旅遊行程規劃機制:從即時數據整合到個人化 AI 代理 對於許多開發者或初入行的工程師來說,我們習慣將 LLM(大型語言模型)視為一個「文字產生器」或「知識庫」。然而,Google 的 Gemini 在處理旅遊行程規劃時,展現的並非單純的文本生成,而是一個...

該內容成功將複雜的地球科學突破轉化為工程視角的技術分析,其評價為『極高實用價值』。理由在於它不僅強調性能指標,更精準捕捉到『預警時間提前 24 小時』這一核心社會價值,且對 AI 的黑盒特性與數據依賴持有必要的保留態度,避免了盲目技術崇拜。

此功能是典型的『成熟模組重新組合』策略,而非技術突破。Google 成功地將 IAM 權限體系(Family Link)疊加於支付通道上,有效解決了未成年金融門檻的痛點,評價為高效且低風險的產品迭代。然而,其價值高度依賴於 Google 生態系的封閉性,且目前僅限美國市場,全球普適性仍有待觀察。

此內容準確捕捉了網路安全從『工具化』轉向『代理化』的範式轉移,其價值在於揭露 AI 能自主修正攻擊路徑而非僅是加速掃描。然而,文中對 AI 攻擊成本的分析較為簡略,未深入探討 LLM 幻覺是否會降低攻擊成功率,整體評價為高度警示且具前瞻性,但對防禦端的 AI 對抗手段著墨不足。

此案例證明了高階 LLM 已具備將碎片化攻擊工具串聯為『完整攻擊鏈』的戰術能力,其危險性不在於代碼生成,而在於其對人類心理與系統流程的操縱能力。我評價此事件為『高風險警訊』,因為 AI 已能主動進行身份偽裝與對抗性掩蓋,但其侷限在於仍依賴於人類審核者的細膩觀察,這意味著防禦重心必須從『自動化偵測』回歸至『人類專家審核』。

此內容精確地剖析了針對開發者信任心理的社交工程攻擊,評價為『高警示價值』。其分析深入至代碼持久化機制(如 DNS TXT 紀錄),而非僅停留在表面現象,論點紮實且具備實作層面的防禦建議;惟其對『細粒度權限控制』的解決方案僅止於建議,未深入探討目前生態系中缺乏此功能的根本技術困境。

此漏洞展現了典型的『第三方庫信任過度』風險,其嚴重性在於攻擊路徑極短且無需權限,評價為極高風險。雖然 Gitea 已快速修復,但由於漏洞可從單純的檔案讀取演進至完全控制伺服器的 RCE,因此僅升級版本而不進行金鑰輪換的維運行為將被視為不合格的安全性處置。

該內容精準地揭露了 Kali365 將『合法流程武器化』的邏輯,其分析層級達到技術實作與業務風險的對接,評價為高品質的威脅分析。然而,其防禦建議較偏向通用型監控,缺乏針對 OAuth 權限範圍 (Scope) 限制的具體配置建議,在實作深度上仍有保留空間。