
從 VerdantBamboo 攻擊分析:針對 Linux 設備與 MSP 供應鏈的隱匿式後門部署策略
這是一起由名為 VerdantBamboo(不同安全廠商對其稱呼不同,如 Clay Typhoon 或 Warp Panda)的中國背景駭客組織發起的複雜間諜活動。這次攻擊最值得工程師關注的不是單一的漏洞,而是他們如何利用 Linux 設備的特性,在避開現代安全監控工具的情況下,...
涵蓋軟體工程、AI 實作、系統設計、開發工具、效能優化與技術判斷的文章。
這是一起由名為 VerdantBamboo(不同安全廠商對其稱呼不同,如 Clay Typhoon 或 Warp Panda)的中國背景駭客組織發起的複雜間諜活動。這次攻擊最值得工程師關注的不是單一的漏洞,而是他們如何利用 Linux 設備的特性,在避開現代安全監控工具的情況下,...

這篇文章將探討近期兩個截然不同但同樣危險的資安漏洞案例。第一個是針對 WordPress 插件的遠端程式碼執行攻擊,第二個則是利用知名第三方服務作為指令控制伺服器的隱蔽攻擊。對於工程師來說,這兩個案例分別揭示了後端處理輸入值的致命錯誤,以及前端信任機制如何被反向利用。 從 eva...

這是一個非常典型的網路間諜活動案例,攻擊目標並非追求快速的金錢獲利,而是長期潛伏以獲取高價值情報。受害者是一位全球大型證券交易所的高階主管,其 Outlook 郵件信箱被監控長達五個月。對於工程師或資安維運人員來說,這個案例最值得關注的不是某個特定的漏洞,而是攻擊者如何將惡意行為...
在開發大型語言模型(LLM)時,尤其是像 GPT 5 系列這種等級的 frontier model 時,開發者面臨的最大挑戰之一是:如何確保模型在正式對外開放前,不會在真實世界的複雜對話中產生不可預期的有害行為? 傳統的安全性評估(Safety Evaluation)通常依賴於人...

在目前的開發流程中,AI Coding Agent(如 Claude Code, Cursor, Codex 等)已經不再僅僅是寫程式碼,它們開始直接操作終端機(Terminal)來管理資源。對於 Hugging Face Hub 這樣一個龐大的模型與數據集生態系,如何讓 AI...
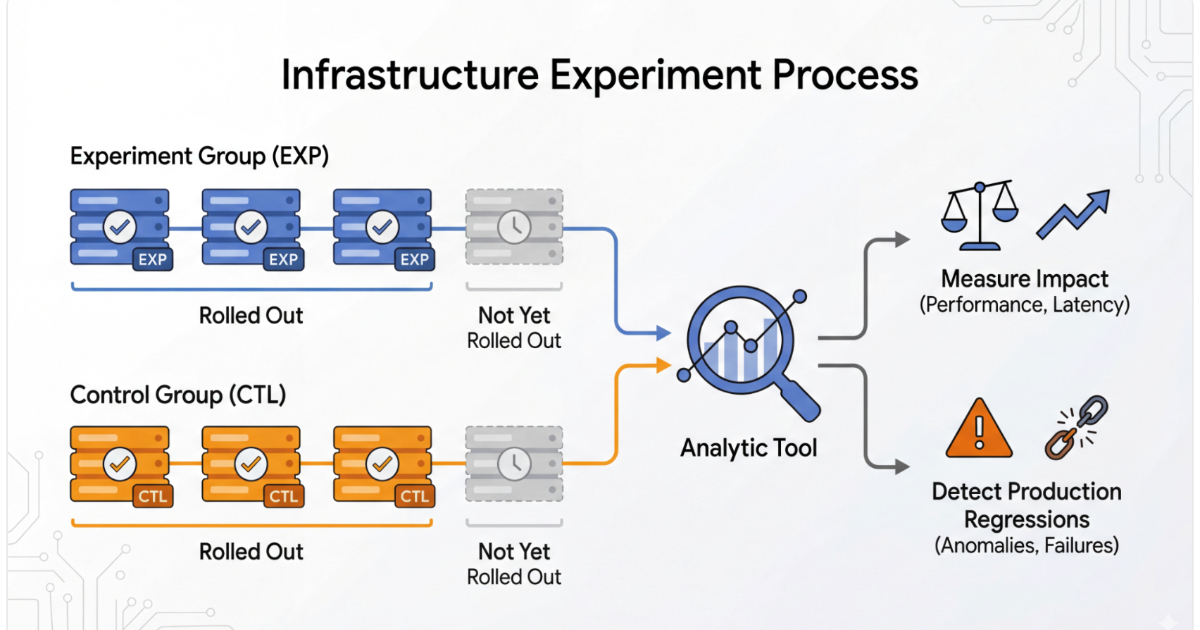
在軟體開發中,A/B 測試(A/B Testing,一種將用戶隨機分為兩組,分別體驗不同版本以比較成效的實驗方法)在單一小規模產品中並不複雜。但當面對像 Google 這樣擁有全球分佈式架構、數千個互連服務且流量巨大的環境時,簡單的隨機分組就不足以應對。如果每個服務都各自實作分組...

對於許多維護網站的工程師或行銷人員來說,Google Search 引入生成式 AI(Generative AI)是一把雙面刃。一方面,AI Overviews(AI 概覽)能快速回答使用者問題;另一方面,如果 AI 直接給出了答案,使用者可能就不再點擊進入網站,導致流量下滑。針...
在軟體工程的世界裡,生產環境發生事故(Incident)是不可避免的。但對於許多工程師,尤其是 Junior 工程師來說,面對系統崩潰、指標暴跌以及高層關注的壓力,往往會陷入恐慌,導致判斷失誤。 本文根據 Meta 生產工程師 Kyle Lexmond 的經驗分享,將事故處理從單...

這是一次針對軟體供應鏈的典型攻擊,代號為 Miasma。這次攻擊的核心目標是透過污染 npm 套件,將惡意程式植入開發者的電腦或 CI/CD 自動化流水線中,進而竊取高權限的憑證並在環境中自我擴散。 對於工程師來說,最危險的點在於這次攻擊不僅僅是偷資料,它還會將開發工具變成攻擊跳...

針對近期被揭露的 Operation Dragon Weave 網路間諜行動,其攻擊目標集中在台灣與捷克等地的政府、研究機構、科技及金融部門。這類攻擊的核心在於透過精密的感染鏈,將遠端控制工具植入目標主機,並利用合法雲端服務來規避資安偵測。對於開發者與維運工程師而言,理解其攻擊路...

許多企業在嘗試將大型語言模型(LLM)導入實際工作流時,常會發現 AI 雛形(Pilot)表現不錯,但一旦要大規模推廣到核心業務時就面臨失敗。這通常是因為企業級工作流具有三個棘手特性:流程動態且週期長、依賴大量 API 與資料庫、且必須嚴格遵守業務政策或法規。 如果單純依賴 LL...

對於開發機器人、自動駕駛或智慧空間的工程師來說,讓 AI 理解「物理世界」一直是一大挑戰。過去的 AI 模型大多擅長處理文字或像素,但缺乏對物理定律(如重力、因果關係、空間碰撞)的直覺。NVIDIA 推出的 Cosmos 3 旨在解決這個問題,它不再僅僅是一個影像生成器,而是一個...