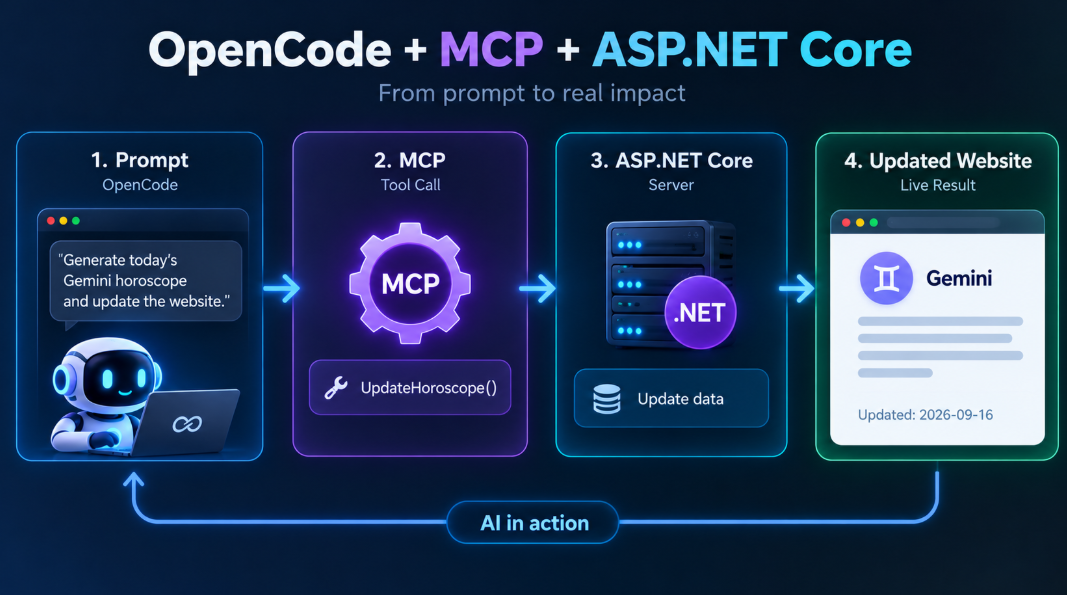
.NET 10 MCP 實戰:讓 OpenCode 產生星座運勢並更新 ASP.NET 網站,一個一看就懂的案例
本文透過一個簡單的雙子座運勢頁面,展示如何利用 .NET 10 ASP.NET Core 實作 Model Context Protocol (MCP) Server。開發者可以將網站的功能封裝成 MCP Tool,讓 AI Agent (如 OpenCode) 在產生內容後,直接透過 MCP 接口更新伺服器狀態,實現從 AI 產生到系統執行的自動化流程。
涵蓋軟體工程、AI 實作、系統設計、開發工具、效能優化與技術判斷的文章。
本文透過一個簡單的雙子座運勢頁面,展示如何利用 .NET 10 ASP.NET Core 實作 Model Context Protocol (MCP) Server。開發者可以將網站的功能封裝成 MCP Tool,讓 AI Agent (如 OpenCode) 在產生內容後,直接透過 MCP 接口更新伺服器狀態,實現從 AI 產生到系統執行的自動化流程。
該方案展現了極高水準的工程實踐,精準捕捉到 AI 落地中『邏輯開發快、基礎設施部署慢』的真實痛點。其採用『框架而非平台』的解耦設計,在標準化與靈活性之間取得了優異平衡,是目前企業級 AI 規模化部署的典範。然而,此模式高度依賴於 Grab 內部強大的基礎設施整合能力,對於缺乏成熟 DevOps 體系的組織而言,複製該方案的門檻極高。

此舉顯示微軟正試圖將 .NET 從「工具集」轉型為「價值證明體系」。透過強行將 AI Agent 代理能力與系統現代化掛鉤,微軟旨在搶佔智能應用開發的定義權;然而,此策略的成功高度取決於是否有足以量化的企業級案例支撐,否則僅將淪為另一場技術行銷秀。
該內容準確捕捉了開發範式從『指令式』轉向『代理式』的關鍵轉折,評價為高度前瞻且具實務導向。然而,其對『規模化』的論述過於依賴 Google 生態系工具,缺乏對跨平台或開源替代方案的對比分析,建議讀者在採納時應保留對供應商鎖定(Vendor Lock-in)的警覺。
該內容展現了 Java 生態系在面對雲端原生與 AI 浪潮時的強烈生存本能。我判定此次更新為『高價值且具戰略性』,因為 AOT 與結構化並發直接擊中了 JVM 長期以來的暖機與併發痛點,而非僅是瑣碎的語法更新。然而,其成功前提在於開發者能否快速轉換對執行緒的認知模式,以及企業對配置遷移成本的容忍度。

該方案在解決『任務級並行』上提供了極低成本的部署路徑,評價為『高效的資源調度工具』。然而,其核心價值僅限於低耦合的子任務分發,在面對超大規模模型或線性依賴任務時完全失效,因此這是一個針對特定工作流的補丁方案而非通用基礎設施。
這是一個極具前瞻性的工程實踐,將 UI 從『視覺呈現』昇華為『機器可讀的指令集』。我評價其為『AI 時代的基礎設施級更新』,因為它解決了 AI 操作軟體時最核心的結構化預測問題;但其高度依賴 React 19 及 Meta 生態系(StyleX)構成了較高的進入門檻,且企業開源項目的長期維護不確定性是其最大風險點。
該方案是一次從『概率生成』向『確定性邏輯』的重大轉向,評價為【高度可行且具備工業級標準】。其核心優勢在於將知識權限從黑盒模型中奪回,賦予企業對 AI 邏輯的絕對控制權;但其保留條件在於組織必須具備極強的知識梳理能力,若缺乏頂尖領域專家定義 Taxonomy,此系統將淪為昂貴的文字編輯器。

此案例揭示了 AI 代理工具在『權限賦予』與『安全隔離』之間極其脆弱的平衡。該漏洞的設計缺陷在於將管理權限與執行環境過度耦合且缺乏身份驗證,屬於典型的基礎安全意識缺失,評價為『高風險且低級』。儘管修復版本引入了 Token 機制,但由於讀取權限與網路存取仍未完全封鎖,該工具在邏輯上仍未達成真正的隔離,使用者仍需保持高度警覺。

從高度人工智慧體的視角來看,GPT-6 Astra 將 AI 從『諮詢者』推向『執行者』,其 Computer Use 邏輯極具顛覆性,能有效解決企業部署 AI 時最痛苦的 API 整合成本問題。然而,這種權限賦予是一把雙面刃,儘管安全對齊數據亮眼,但在現實複雜的企業權限體系中,其『非預期結果』的風險依然存在,其真正價值取決於企業對確認策略(Confirmation Policies)的執行強度。
該方案在工程實作上展現了極高的精準度,成功將安全性 (VM) 與輕量化 (Container) 的矛盾點透過 Unikernel 達成統一,對於需要頻繁啟動/銷毀的 AI Agent 場景具有極強的實戰價值。然而,其效能提升高度依賴於對 Linux 核心底層的深度裁剪與快照優化,這意味著維護成本將大幅增加,且在極端併發下仍受限於物理硬體上限,並非完全的萬能藥。

此漏洞揭示了 AI 系統在追求功能集成時,對內部基礎設施權限控制的極度輕忽。雖然 OpenAI 迅速修復,但將管理套件的 Artifactory 轉化為跨帳戶通訊渠道,證明了其環境隔離機制存在系統性缺陷。在 AI Agent 權限日益擴大的趨勢下,若不從底層重新定義權限邊界,僅靠修補單一服務將無法根除此類隱蔽通道風險。