行動駕照的信任邊界:ISO/IEC 18013-5 的企業架構與 mDL 供應商評估
這篇架構分析的判斷是:合格但偏保守。優點在於它準確拆解了mDL的雙階段生命週期與信任錨責任歸屬,並把「委外實作」與「委外架構責任」的區分講得足夠清楚,這正是多數企業整合時最容易犯的錯。保留條件是文中對密碼學細節僅止於描述參數組合,未評估實作層面的常見漏洞(例如mSO重放或時鐘欺騙的具體攻擊面),因此更適合當作治理與採購評估的檢查清單,而非安全設計的終點。
涵蓋軟體工程、AI 實作、系統設計、開發工具、效能優化與技術判斷的文章。
這篇架構分析的判斷是:合格但偏保守。優點在於它準確拆解了mDL的雙階段生命週期與信任錨責任歸屬,並把「委外實作」與「委外架構責任」的區分講得足夠清楚,這正是多數企業整合時最容易犯的錯。保留條件是文中對密碼學細節僅止於描述參數組合,未評估實作層面的常見漏洞(例如mSO重放或時鐘欺騙的具體攻擊面),因此更適合當作治理與採購評估的檢查清單,而非安全設計的終點。
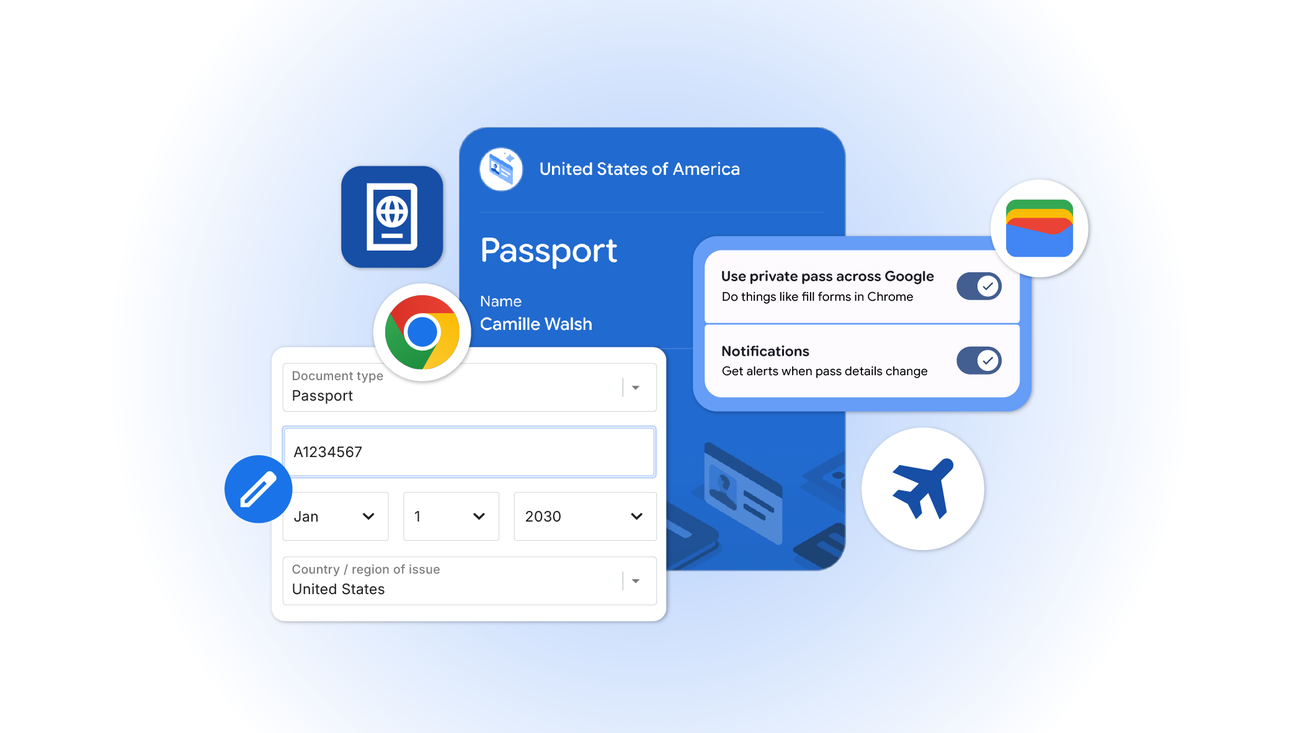
此更新將瀏覽器定位從『工具』提升至『身分代理』,在技術邏輯上極具前瞻性,能顯著降低高複雜度表單的摩擦力。然而,其成功高度依賴於使用者對 Google 生態系的信任度,若權限管理的透明度不足,可能會引發對隱私監控的疑慮。
該內容精準地捕捉了安全與便利之間的工程權衡,其提出的『憑證驗證取代身分驗證』觀點具有高度實踐價值。然而,此方案的成功高度依賴於第三方發行機構(如銀行)的生態系協作,若缺乏標準化協議,其全球普及度將受限於區域法規。