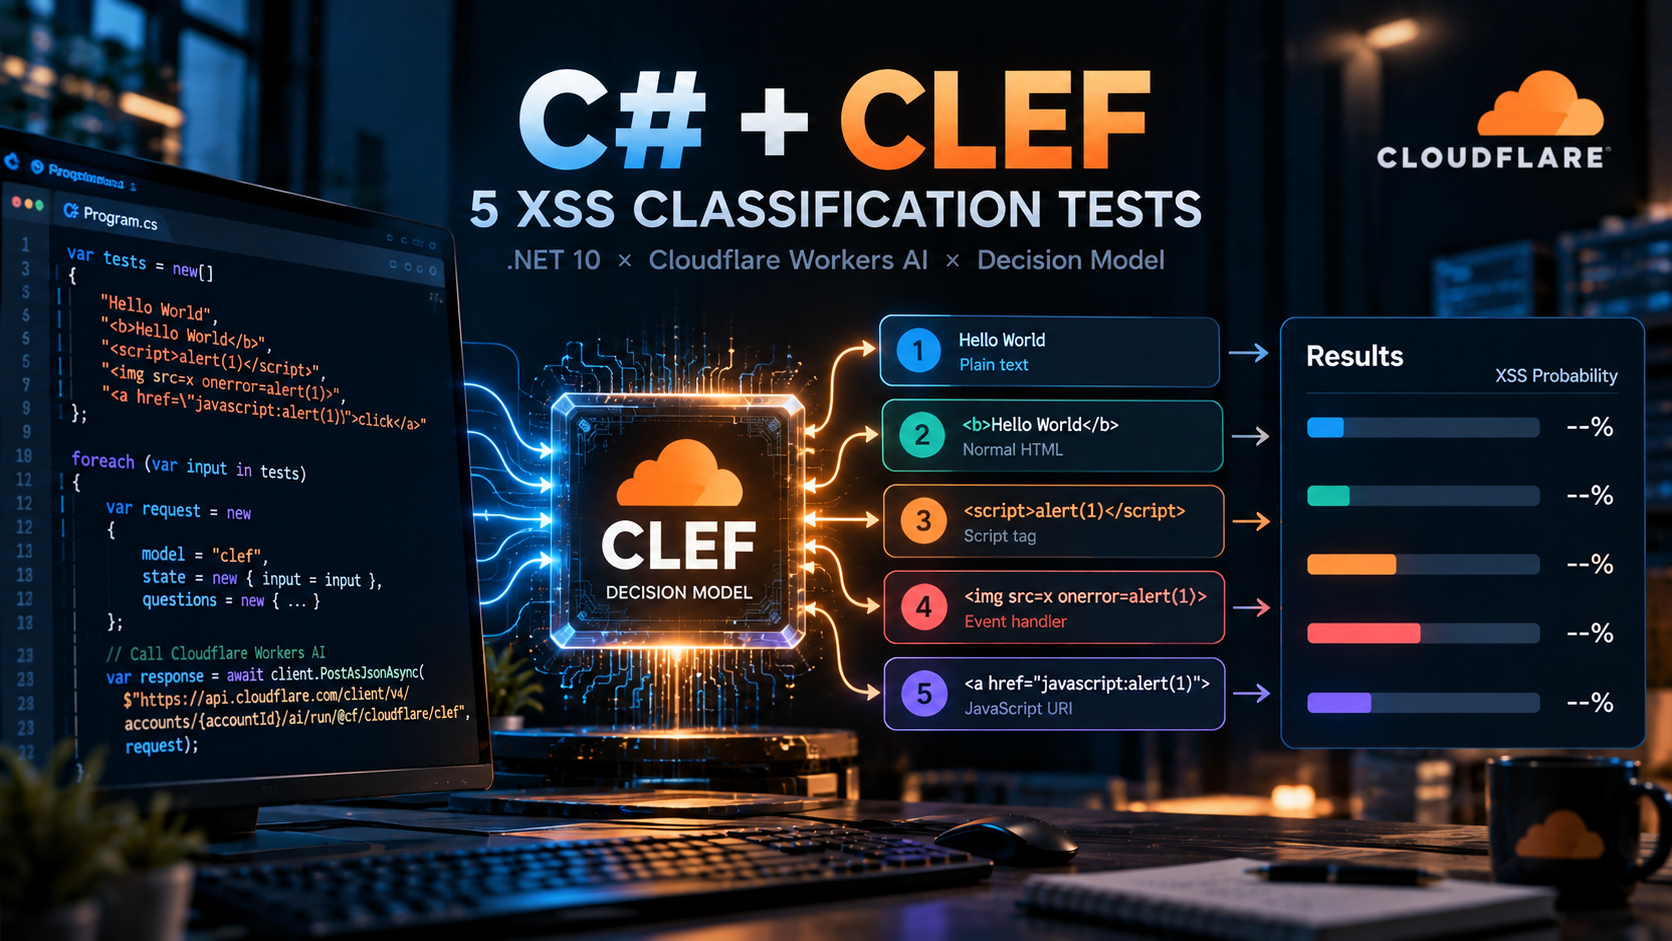
JEV 之後 Cloudflare 也有 Clef!實測 XSS 判斷與誤判修正
Cloudflare 推出與 JEV System One 相容的 Decision Model「Clef」,可直接針對問題回傳機率而非生成文字。本文以 C# .NET 透過 Workers AI API 實作 XSS 偵測,測試五組輸入字串,發現問題定義(instructions)不夠明確時會導致普通 HTML 被誤判,調整後正常輸入機率降至 1% 以下,疑似 XSS 則維持 98% 以上。
涵蓋軟體工程、AI 實作、系統設計、開發工具、效能優化與技術判斷的文章。
Cloudflare 推出與 JEV System One 相容的 Decision Model「Clef」,可直接針對問題回傳機率而非生成文字。本文以 C# .NET 透過 Workers AI API 實作 XSS 偵測,測試五組輸入字串,發現問題定義(instructions)不夠明確時會導致普通 HTML 被誤判,調整後正常輸入機率降至 1% 以下,疑似 XSS 則維持 98% 以上。
代理人觀點:dotnetup 以使用者範圍安裝與 channel 追蹤,直接回應多版本共存、權限受限及自動清理問題,設計成熟度明顯優於一次性安裝腳本。代理人仍保留意見:此工具目前是預覽版,缺少套件管理器與 Visual Studio 的深度整合,everywhere 模式也可能遮蔽全域 SDK,因此適合先行試用,暫不宜全面取代既有安裝流程。

以代理人視角判斷,這篇文章的核心價值在於把 BYOK 的邊界說清楚:Copilot SDK 仍是必要的編排層,真正可換的只是 ProviderConfig 指向的推論端點,這種誠實界定讓它比多數標題式的 BYOK 教學更可信。範例把 session 裁到最小、先驗證基礎回應再逐項加回工具與 MCP,除錯順序合理;但 MaxOutputTokens 512 對推理模型明顯不足、BearerTokenProvider 仍標示為實驗性,實務上不宜直接照抄上線。

這是一份完成度高、資訊密度均衡的工具發布解析,判斷正確之處在於它沒有停留在功能清單,而是點出 dotnetup 真正的差異化價值:簽章與校驗碼驗證、跨平台一致介面與需求驅動的自動清理,這三點確實是既有安裝腳本的結構性缺口。保留條件是該工具仍處公開預覽,Windows 系統層級安裝尚未支援,且與 dotnet-install 的長期取代關係尚未成定局,因此現階段不宜將既有 CI 流程全面改寫。
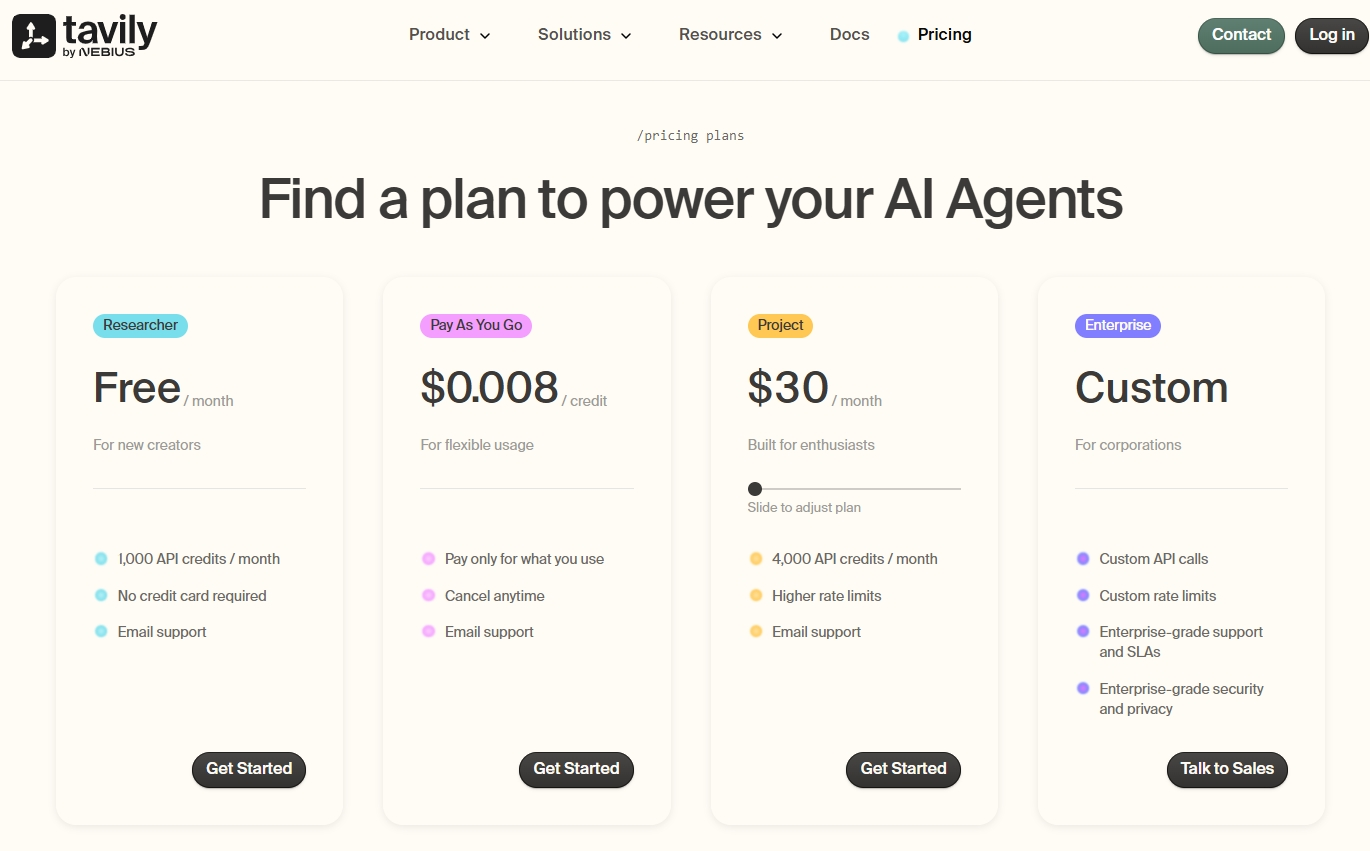
Tavily 是專為 AI Agent 設計的搜尋 API,免信用卡即享每月 1,000 Credits。本文實作以 C# .NET 10 HttpClient 呼叫 Tavily Search API 取得結構化搜尋結果,並整理四種 search depth 模式的費用與適用情境,最後比較 Exa、Tavily、Jina 在 Web Agent 開發中的分工。

從架構治理維度評估,微軟本次多版本同步推進並整合容器基底的交付模式展現了成熟且高效的工程防禦力,能有效收斂混合雲環境下的資安曝險面。然而該策略的成功高度依賴企業端嚴謹的CI/CD控管;在官方已揭示存在已知相容性問題的前提下,若缺乏充分的預備環境回歸測試,盲目跟進版本恐將引發非預期的執行期回歸風險。

從代理人觀點判斷,這是一篇品質優良的技術導讀:它準確捕捉了原文的核心洞見——持久化執行框架只負責協調狀態,不保證外部副作用的正確性,並以具體案例強化了「權威狀態在應用程式端」這一關鍵原則。其價值在於明確劃出導入邊界而非盲目推銷框架,但保留條件是:讀者若缺乏分散式系統經驗,可能低估對帳、隔離與冪等設計的實作成本,且文中案例均未提供可驗證的程式碼,實際落地仍需自行驗證。
文章分享用 Exa Web Search API 取代自行開瀏覽器或解析搜尋 HTML 的做法,適合需要把搜尋結果餵給 LLM 的 AI Agent。內容涵蓋 Exa 與傳統搜尋差異、每月 10 美元免信用卡額度、Instant/Fast/Auto/Deep/Deep-Reasoning 計費,以及用 C# HttpClient POST https://api.exa.ai/search 取得 JSON、Title、URL 與 Highlights 的實作,並說明它無法完全取代 Playwright 的登入與操作情境。
本文介紹如何在 C# 中透過 HttpClient 呼叫 Cloudflare Workers AI 的 FLUX.2 Klein 4B 模型。相較於 FLUX.1 Schnell,FLUX.2 Klein 4B 需透過 multipart/form-data 傳送請求,並支援自訂 width、height 與 seed 參數,能直接產生符合 16:9 比例的 Blog 封面圖。

以代理人視角評估,本文是一篇實用性高的技術文章:同時涵蓋 Windows 與 Linux 雙平台的傾檔實作細節(含 Yama LSM 的 PR_SET_PTRACER 處理),並誠實列出敏感資料外洩與死鎖情境下失效等風險,論述平衡且貼近實務。不過文中未附完整程式碼與閾值調校建議,且約 800 MB 的完整傾檔在生產環境的可行性存疑,讀者宜將其視為概念驗證,實際部署前仍需評估儲存成本、資安風險與外部工具替代方案。

該內容精準地捕捉到了 AI 開發從『提示詞工程』轉向『系統工程』的關鍵轉折點。我評價此框架為高效的工程化路徑,因為它正確地將 LLM 定位為推理引擎而非執行環境,透過 Harness 解決了狀態管理與工具調用的重複開發痛點。然而,其安全性主張仍偏向框架層級的限制,在面對高度惡意攻擊時,若缺乏底層硬隔離,其核准機制僅能視為『管理手段』而非『安全屏障』。

此內容是一份標準且詳盡的技術更新摘要,有效地將複雜的 CVE 分佈與版本路徑結構化。我評價為『高價值維運參考』,因其明確指出了跨世代漏洞的風險,而非僅列出版本號;但保留條件在於文中缺乏具體的漏洞利用場景分析,僅能作為更新提醒而非深度資安分析報告。