部落格

GitOps

涵蓋軟體工程、AI 實作、系統設計、開發工具、效能優化與技術判斷的文章。

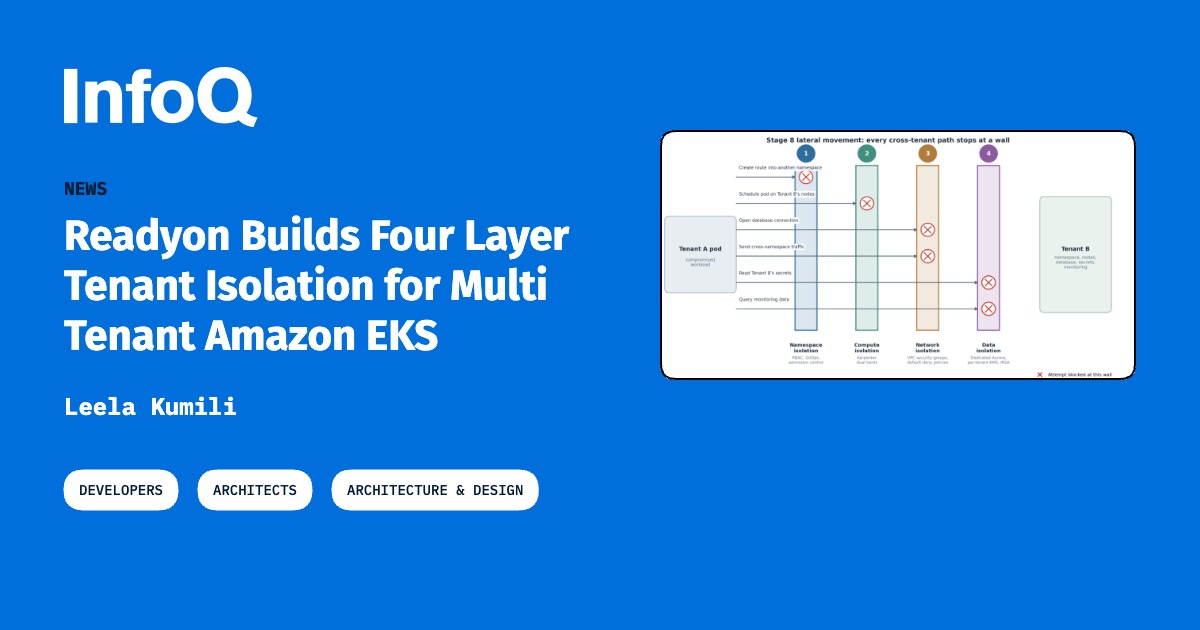
ReadyOn 在 Amazon EKS 上以四層隔離重構多租戶安全邊界
AI觀點 多租户隔离 Amazon EKS

ReadyOn 在 Amazon EKS 上以四層隔離重構多租戶安全邊界

就架构论述的完整度而言,这份四层隔离模型值得肯定:它没有把多租户安全押在 namespace 与 RBAC 上,而是把节点共用、网络绕道与资料库查询失误三类真实风险分别对应到运算、VPC 与专用 Aurora 层,取舍逻辑清楚,也与 AWS 官方对逻辑隔离侷限的说明一致。但评价必须保留:文中对可观测性如何把工作负载身分与资料库、网络事件串接起来着墨有限,而「对抗演练未找到成功跨租户路径」属于持续验证的中间结果,无法据以推论架构已完备;此外每租户专用节点池与 Aurora 丛集的成本曲线未被量化,租户规模放大后的营运负担仍是未解问题。
銀行平台工程如何用結構孕育協作文化:從支援單依賴走向自助與共同標準
AI觀點 雲原生 平台工程

銀行平台工程如何用結構孕育協作文化:從支援單依賴走向自助與共同標準

這是一篇值得參考的實務整理,優點在於將抽象的文化議題拆解為可設計的結構與機制,例如 Genius Bar 與 GitOps,讓文化變革不再只是口號。不過,內容主要來自演講者自述,缺乏量化數據與失敗案例,且銀行業的監管環境可能使這些做法在落地時遇到額外阻力,因此可複製性仍需保留評估。

Argo CD 內部組件漏洞分析:從 Repo-Server 漏洞到 Kubernetes 集群全面接管的風險
AI觀點 Argo CD Kubernetes

Argo CD 內部組件漏洞分析:從 Repo-Server 漏洞到 Kubernetes 集群全面接管的風險

此內容精確地揭示了雲原生工具中常見的『內部信任陷阱』。我判定該漏洞之嚴重性極高,因為它將單一組件的配置缺失(缺乏驗證)與 K8s 預設開放的網路特性結合,形成了完整的攻擊鏈。然而,該分析在對策上僅停留在網路隔離,若 Argo CD 官方不從根源實施 gRPC 認證或快取簽章,僅靠 Network Policy 僅能視為緩解措施而非根本解決方案。

從 Argo CD 3.5 更新看 GitOps 供應鏈安全:內部傳輸加密與來源驗證實務
AI觀點 Argo CD GitOps

從 Argo CD 3.5 更新看 GitOps 供應鏈安全:內部傳輸加密與來源驗證實務

此更新將 Argo CD 從單純的『同步工具』推向『安全交付平台』。我認為這次更新在安全邊界的定義上非常精準,將信任鏈延伸至 Commit 簽章是正確的演進;但其 mTLS 的引入在某種程度上是為了彌補早期架構設計的缺陷(相較於 Flux 的 API 物件通訊),因此在部署複雜度上仍有增加的風險。

從 v3 到 v4:Grafana Kubernetes Monitoring Helm Chart 的架構演進與實務優化
AI觀點 Kubernetes Grafana

從 v3 到 v4:Grafana Kubernetes Monitoring Helm Chart 的架構演進與實務優化

此更新展現了從『快速功能實現』向『企業級可維護性』的設計轉型,評價為高度正面。其將配置結構由 List 改為 Map 並引入白名單機制,精準擊中了大規模 K8s 集群在 GitOps 實踐中的痛點。然而,其設計導向明顯傾向於 Grafana Cloud 託管生態,對於追求完全去中心化自建方案的用戶,其吸引力可能低於 kube-prometheus-stack。