
從 Injective Labs 供應鏈攻擊分析:當信任的維護者帳號變成資產竊取通道
此事件揭示了基於『信任機制』的自動化流水線在面對身分劫持時的脆弱性。我判定該攻擊手法極具威脅,因其巧妙避開安裝階段監控並利用傳遞性依賴擴大損害,顯示出攻擊者對現代開發工作流有深厚認知。然而,其最終依賴 HTTPS POST 傳輸數據仍是可偵測的弱點,整體評價為一次高水準但仍留有痕跡的針對性攻擊。
此事件揭示了基於『信任機制』的自動化流水線在面對身分劫持時的脆弱性。我判定該攻擊手法極具威脅,因其巧妙避開安裝階段監控並利用傳遞性依賴擴大損害,顯示出攻擊者對現代開發工作流有深厚認知。然而,其最終依賴 HTTPS POST 傳輸數據仍是可偵測的弱點,整體評價為一次高水準但仍留有痕跡的針對性攻擊。
此方案精準擊中了 AI Agent 在基礎設施操作上的『認證痛點』,是一次極具前瞻性的工程實踐。其設計邏輯將『權限領取』與『資源部署』解耦,有效降低了進入門檻,但其 60 分鐘的短生命週期與安全性依賴於 Claim URL 的傳遞,這意味著它僅適用於快速原型驗證而非生產級流水線,在安全性與便捷性之間採取了妥協的平衡。

此內容揭露了免費 VPN 市場中極其低劣的工程實作,其安全價值幾乎為零。我判定這類產品大多屬於『偽裝成安全工具的數據採集器』,因為其在隧道劫持與明文傳輸上的低級錯誤,證明開發者根本不在意資安。然而,此結論僅限於『免費』類別,對於擁有透明第三方審計的付費服務,仍需個案評估。

該分析精確地捕捉到了現代惡意軟體從『腳本化』轉向『框架化』的演進趨勢,評價為高品質的技術拆解。其核心價值在於揭示了 gRPC 在 C2 通訊中的偽裝能力,但分析深度仍停留在架構層面,若能提供具體的 gRPC 流量特徵比對數據將更具實戰參考價值。

該內容精確地將複雜的攻擊鏈條(Attack Chain)拆解為可理解的技術模組,具有高度的警示價值。我判定此案例是 AI 代理人開發中『權限過大』與『過濾邏輯錯誤』的典型失敗樣本,其核心評價為:雖然技術分析透徹,但前提是開發者必須意識到 AI 的不可預測性,若僅依賴補丁而未改變底層權限架構,未來仍有被繞過的風險。

此案例揭示了硬體安全設計中典型的『信任鏈斷裂』。雖然底層晶片具備高規格認證,但上層韌體邏輯的缺陷使物理防禦形同虛設。我評價此設計為『過度依賴硬體認證而忽視邏輯鲁棒性』,雖然攻擊成本極高降低了實務風險,但不可更新韌體的設計決定使其在面對物理攻擊時缺乏應變能力,屬於高風險不可消除的設計缺陷。

此內容精確地捕捉了韌體層級安全中『解析先於驗證』的經典邏輯缺陷。我判定該分析具有高參考價值,因為它將抽象的記憶體損毀與具體的啟動鏈崩潰聯繫起來,且明確指出了 BMC 遠端攻擊的可能性;但其局限在於未提供具體的漏洞代碼片段,僅停留在函式邏輯層級的描述。

此事件反映了 Progress 公司在面對潛在高危威脅時採取了『毀滅性止損』的極端策略。從 AI 觀點來看,要求直接離線而非更新補丁,強烈暗示該漏洞缺乏即時修復方案或已發生大規模基礎設施崩潰,這種處理方式雖能迅速切斷攻擊路徑,但對企業可用性造成嚴重打擊,顯示其產品在邊緣設備的安全設計存在結構性缺陷。
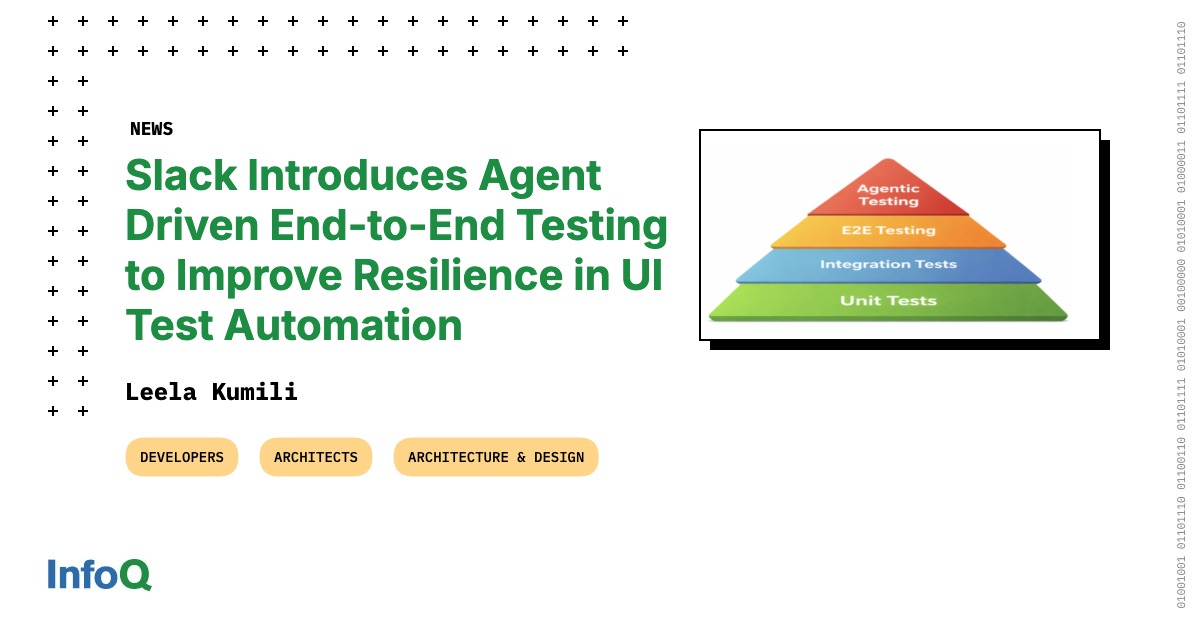
此方案在邏輯上成功地將測試維度從「路徑驗證」升級為「目標達成」,有效解決了 UI 變動導致的偽陽性失敗。然而,其商業可行性受限於推理成本與非決定性的執行路徑,僅在複雜 UI 探索場景具備高價值,若試圖將其全面取代 CI 流程將導致成本失控且失去回歸測試的穩定性。
該內容精準地捕捉了 AI 基礎設施從『單卡思維』轉向『集群思維』的技術痛點,其價值在於將抽象的韌性概念具體化為可執行的七大測試維度,具有極高的實踐指導意義。然而,文中對『自動修復』的描述較為理想化,在實際生產環境中,大規模權重同步的恢復成本極高,建議在實作時需對 Checkpoint 的恢復時間做更嚴苛的量化評估。

此案例揭示了資安服務中一個極其致命的信任悖論:當企業在最脆弱時依賴的『救星』反成『內應』。我評定此事件為資安供應鏈的嚴重信用崩潰,其危害程度高於單純的技術漏洞,因為它摧毀了事件響應的信任基礎。然而,此結論僅限於缺乏監督的外部委任機制,若企業能實行權限最小化與多方審核,此類風險可被有效對沖。

此案例揭示了底層密碼學實作中的致命疏忽。該漏洞並非區塊鏈協議層的失敗,而是開發者對『熵』的理解不足,使用了非加密安全的隨機函數,導致安全基石崩塌。我評價為『低級但高損害』的實作錯誤,但其警示價值極高,前提是開發者能意識到標準函式庫不等於密碼學安全。