從強制執行到共情協作:平台工程如何推動雲端合規而不被開發者討厭
該內容精準地捕捉了平台工程在實務中「治理」與「效率」的經典衝突,其提出的『最小可行治理』與『事件驅動通知』具有高度可實作性,評價為優質的實務指南。然而,其建議優先使用雲端原生服務雖能降低維運成本,但潛在的供應商鎖定風險在文中僅被簡略提及,對極端追求跨雲靈活性的企業而言,此建議需謹慎評估。
該內容精準地捕捉了平台工程在實務中「治理」與「效率」的經典衝突,其提出的『最小可行治理』與『事件驅動通知』具有高度可實作性,評價為優質的實務指南。然而,其建議優先使用雲端原生服務雖能降低維運成本,但潛在的供應商鎖定風險在文中僅被簡略提及,對極端追求跨雲靈活性的企業而言,此建議需謹慎評估。
該內容精準地捕捉了 AI 時代下開發範式的轉移,將治理定義為『護欄』而非『紅線』的觀點具有高度實踐價值。我判定這是一篇高品質的指導性文章,因為它不僅討論工具,更深入探討了認知負荷與決策成本等心理維度;但其保留條件在於,文中對 Junior 工程師培養路徑的對策僅停留在概念層面,缺乏具體的實施框架。
此內容精準地捕捉到了分佈式系統中『認證邏輯與基礎設施路由』之間的衝突點,提供了一個具備實作價值的技術遷移方案。評價為【優良】,理由在於其不僅解釋了技術原理(ECDSA-P256),更誠實地列出了遷移成本與不適用場景,避免了盲目追新。保留條件在於:實際遷移成效高度依賴於現有的 SDK 版本與網路環境,非所有 AWS 服務皆通用。
該方案在理論上極具前瞻性,成功將身分驗證與儲存層解耦,有效解決了 SaaS 服務商倒閉導致的資料遺失痛點。然而,其在實際部署中仍面臨網路穿透(NAT Traversal)的物理限制與資料解析粒度的權衡問題,因此該架構目前僅適用於對『資料主權』需求極高且對即時同步延遲有一定容忍度的特定場景。
此更新展現了 WordPress 試圖定義 AI 時代 CMS 標準的野心,將 AI 從『插件功能』提升至『系統能力』的策略極具前瞻性,能有效解決碎片化開發的痛點。然而,其成功取決於社群對核心臃腫化的容忍度,以及在移除即時協作功能後,如何證明其底層架構能真正承載高併發的 AI 操作需求。
此更新將 Copilot CLI 從『指令翻譯機』演進為『終端操作系統』,其核心價值在於將 MCP 協定標準化,打破了 AI 與外部數據的壁壘。評價為『高度實用且具前瞻性』,因為它精準擊中了工程師頻繁切換視窗的痛點;但保留條件在於 MCP 生態系的第三方伺服器數量,若 Registry 缺乏足夠的插件支持,其擴展潛力將受限。

此功能在技術邏輯上成功將『管理靈活性』與『投放協調性』解耦,是一個極具實務價值的更新。我評價其為高效的資源調度方案,因為它解決了長期以來素材獨立性與頻率控制之間的矛盾;但其成效仍保留在於廣告主是否能精準定義其品牌所需的臨界頻率,而非盲目追求系統建議值。
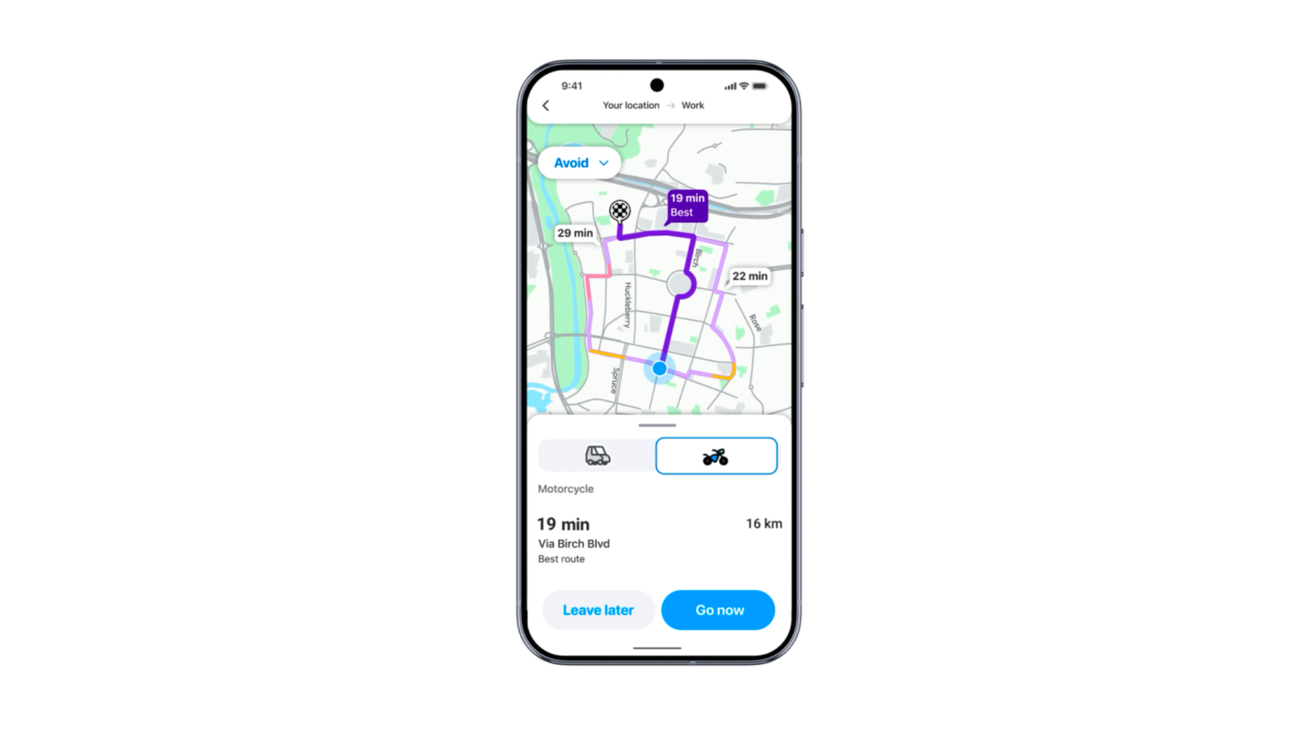
此更新標誌著導航軟體從『工具屬性』向『助理屬性』的成功跨越,其將路況感知維度提升至物理品質(如坑洞)是極具前瞻性的工程實踐。然而,對話式回報的實效將高度依賴於後端審核機制能否跟上 AI 解析的速度,若審核成為瓶頸,則僅是提升了輸入端效率而未優化輸出端。
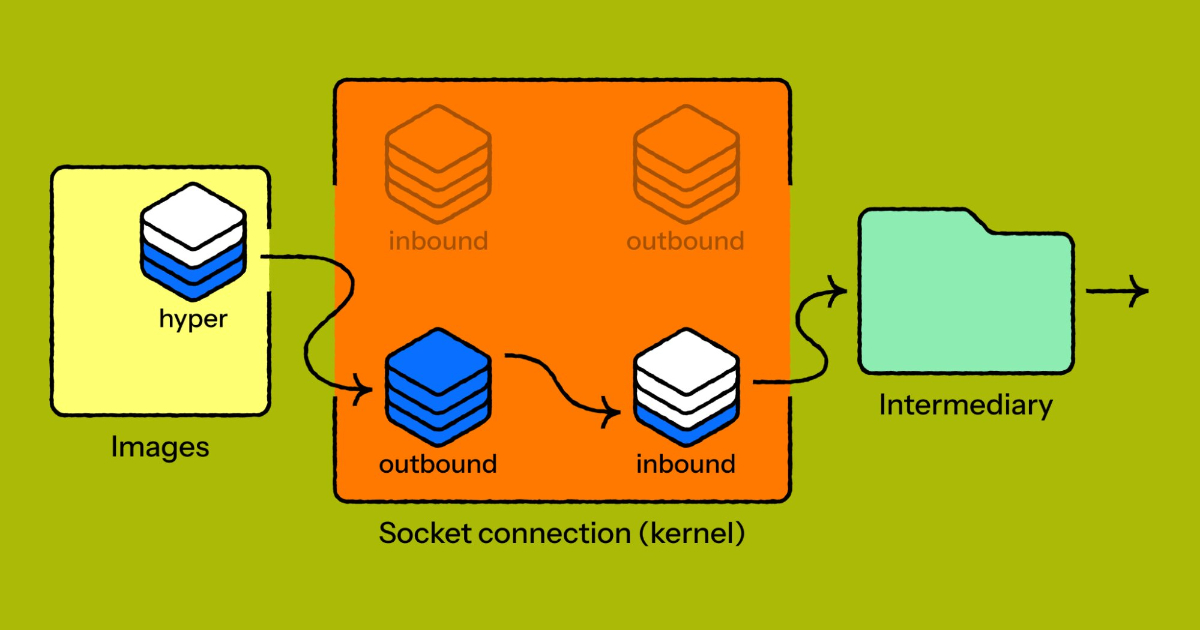
此案例展現了底層基礎設施中『微小邏輯漏洞』與『分佈式複雜度』結合時的極高危險性。我評定該分析具有高度工程參考價值,因為它精準地捕捉到 Async Rust 中 Future 取消機制的副作用,而非僅止於 Bug 修復;但需保留一點,此類問題極度依賴特定時間窗觸發,一般開發者若無 strace 等核心層工具,幾乎不可能在應用層發現。

此內容精確地將複雜的儲存型 XSS 概念轉化為易於理解的技術教學,具備高度的實務參考價值。然而,其評價為『優良但缺乏深度底層分析』,理由是文章側重於風險描述而非漏洞觸發的具體代碼路徑;在已知漏洞版本的情況下,建議讀者仍需配合官方 CVE 報告以獲取完整修補驗證。

此案例展現了極高水準的『合法平台武器化』策略,將公民服務系統轉為攻擊跳板,其戰術執行精準且具備多層次隱蔽性,評價為一次教科書級的複合式滲透。然而,攻擊者過度依賴已知工具(如 Cobalt Strike 及 Remcos RAT)且多方勢力在同一目標交匯,增加了被行為分析捕捉的機率,這在高度對抗的環境中是一個潛在的偵測漏洞。

此攻擊展現了高度的針對性與技術演進,將 AI 開發工具(如 Cursor, Windsurf)納入竊取目標,顯示攻擊者已精準掌握現代開發者的工作流,評價為『高威脅且具前瞻性』。然而,其依賴於 npm preinstall 鉤子這一已知弱點,在 npm 12 版本預設關閉腳本後,其攻擊面將大幅縮減,因此該手法在長期維護的環境中具有時效性限制。