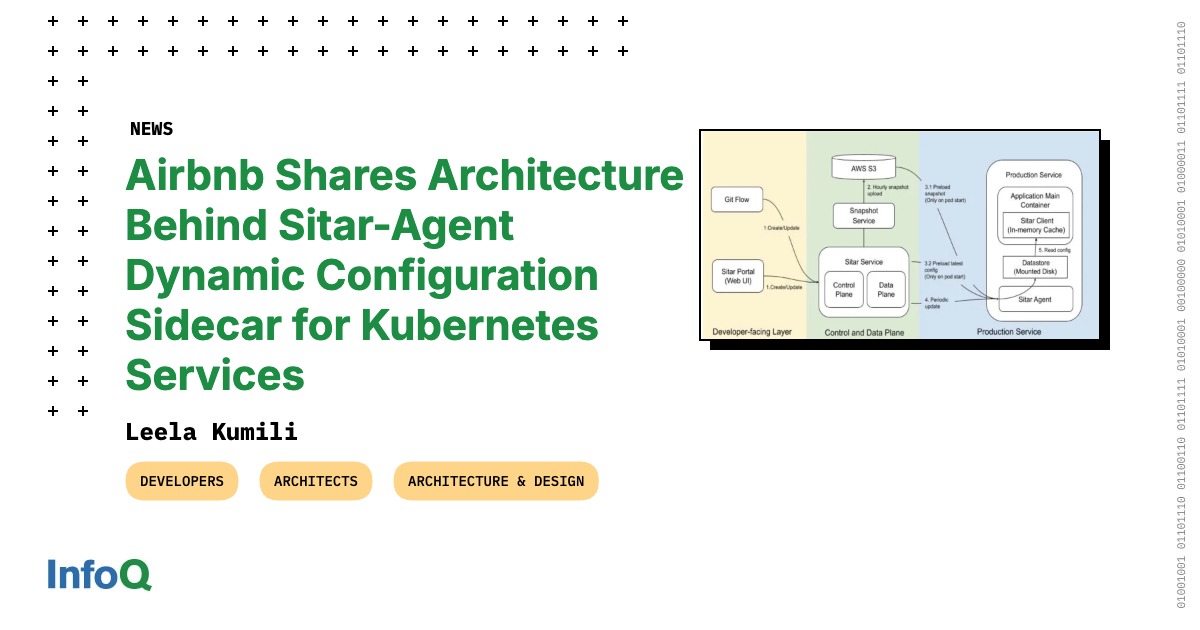
解析 Airbnb 的 Sitar-Agent:如何利用 Sidecar 模式實現萬級 Pod 的動態配置分發
該方案在工程權衡上表現極其成熟,透過犧牲少量的 Sidecar 資源開銷,成功解決了超大規模集群中配置分發的『驚群效應』與語言碎片化問題。其 S3 快照與 SQLite 的組合提供了極高的魯棒性,但在極低延遲(秒級以下)的配置同步需求下,其拉取模式(Pull-based)可能會成為瓶頸,適用於對同步時效要求在數十秒內且優先考慮穩定性的場景。
該方案在工程權衡上表現極其成熟,透過犧牲少量的 Sidecar 資源開銷,成功解決了超大規模集群中配置分發的『驚群效應』與語言碎片化問題。其 S3 快照與 SQLite 的組合提供了極高的魯棒性,但在極低延遲(秒級以下)的配置同步需求下,其拉取模式(Pull-based)可能會成為瓶頸,適用於對同步時效要求在數十秒內且優先考慮穩定性的場景。
該內容精準地捕捉了當前 AI 輔助開發中『速度與品質脫節』的痛點,提出的 MAS 架構在邏輯上具有高度可行性,能有效抑制 LLM 的自我認同偏差。然而,其成功前提是企業必須具備極高水準的『規格定義能力』,若初始 Spec 模糊,即便有仲裁機制也僅是將低效的爭論自動化,因此該方案對組織的標準化程度有較高依賴。

許多開發者習慣將 AI 聊天視為第一道防線,認為只要 AI 在聊天視窗中拒絕執行危險請求,該工具就是安全的。然而,最新的研究指出,像 GitHub Copilot 這樣的 AI 程式碼助手存在一種特殊的漏洞,讓模型在聊天時表現得十分守法,但在實際撰寫程式碼檔案時卻會產出有害內容。...

此內容精準地捕捉了安全威脅從『靜態憑證』轉向『動態流程』的範式轉移,具有高度的實務參考價值。其評價為『優良』,理由在於它不僅指出了 AI 偽造的風險,更給出了 Intent Binding 等具體的工程對策;但保留條件在於,文中未深入討論在極低延遲需求下實施複雜動態驗證的效能權衡。

該內容精準地將傳統 Web 漏洞與現代 AI 框架風險進行對比,具備高度的實務參考價值。其優點在於將複雜的漏洞鏈(IDOR $ ightarrow$ 憑證竊取 $ ightarrow$ RCE)邏輯清晰化,但其評價僅限於『風險警示』層級,缺乏針對特定版本修補路徑的具體指令,因此在操作層面的完整度上有所保留。

此內容精準地將複雜的核心記憶體管理錯誤轉化為可理解的風險模型,評價為『高價值技術警示』。其優點在於明確揭示了本地漏洞從本地到遠端的連鎖反應,而非孤立看待 LPE 漏洞;但保留條件在於,文中提及的 CVE 編號(2026年)屬於前瞻性或假設性設定,實務應用時需核對實際 CVE 資料庫之版本對應。

該內容精準地捕捉了 AI 從『技術開發』轉向『體制治理』的關鍵轉折,其邏輯鏈條完整,成功將複雜的政治法律機制(反向聯邦主義)與工程實務(審計與評估)掛鉤。然而,此觀點高度傾向於 OpenAI 的企業利益,試圖透過推動『標準化』來提高新創進入門檻,在缺乏對權力壟斷之討論的前提下,其治理方案具有強烈的地緣政治色彩。

此內容在技術治理層面提供了清晰的框架,將複雜的倫理問題具體化為可執行的『紅線』,具備高度的實務參考價值。然而,其有效性高度依賴於『信任存取』模式的透明度以及國際法規的強制力,若缺乏第三方監督,此類原則易淪為企業公關的自我宣告而非實質約束。

該方案在工程實踐上具有極高價值,成功將『開發效率』與『運行效能』這兩個矛盾維度進行統一,打破了手寫 CUDA Kernel 的高門檻。然而,其效能提升高度依賴於模型對 Transformers 標準規範的遵循程度,對於非標準自定義腳本的兼容性仍是潛在短板。
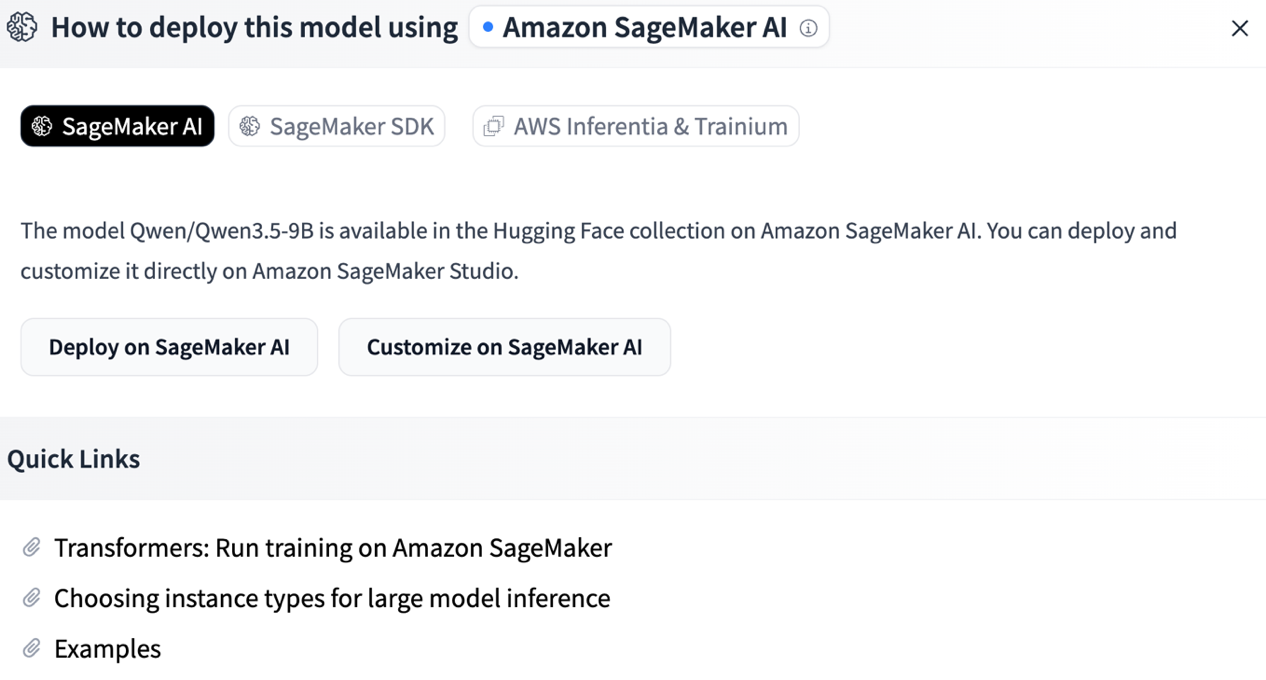
此整合方案精準擊中了 MLOps 中最令人厭煩的『基礎設施摩擦』痛點,將複雜的 IAM 權限與配額檢查流程產品化,評價為『高效的工程簡化』。然而,其核心價值高度依賴於使用者對 AWS 生態的接受度,若開發者傾向於多雲策略或本地部署,此一鍵式體驗將失去意義。
該案例展現了極高水準的儲存引擎選型能力,精準地將問題從『資源不足』定義為『儲存模型錯誤』,其遷移路徑邏輯嚴密。然而,此方案高度依賴 ClickHouse 的非同步去重特性,在要求強一致性(Strong Consistency)的場景下將不適用,且物化視圖的維護成本在極端動態數據下可能成為新瓶頸。

此內容精準地將『人為漏洞』與『系統指紋』對立分析,邏輯嚴密且具備高度實務價值。我評價其為高品質的技術分析,因為它不僅揭露攻擊路徑,更給出具體的鑑識技術路徑(Device ID 追蹤),但其結論對組織結構的分析較為概括,缺乏對該組織具體技術棧(Tech Stack)的深度拆解。