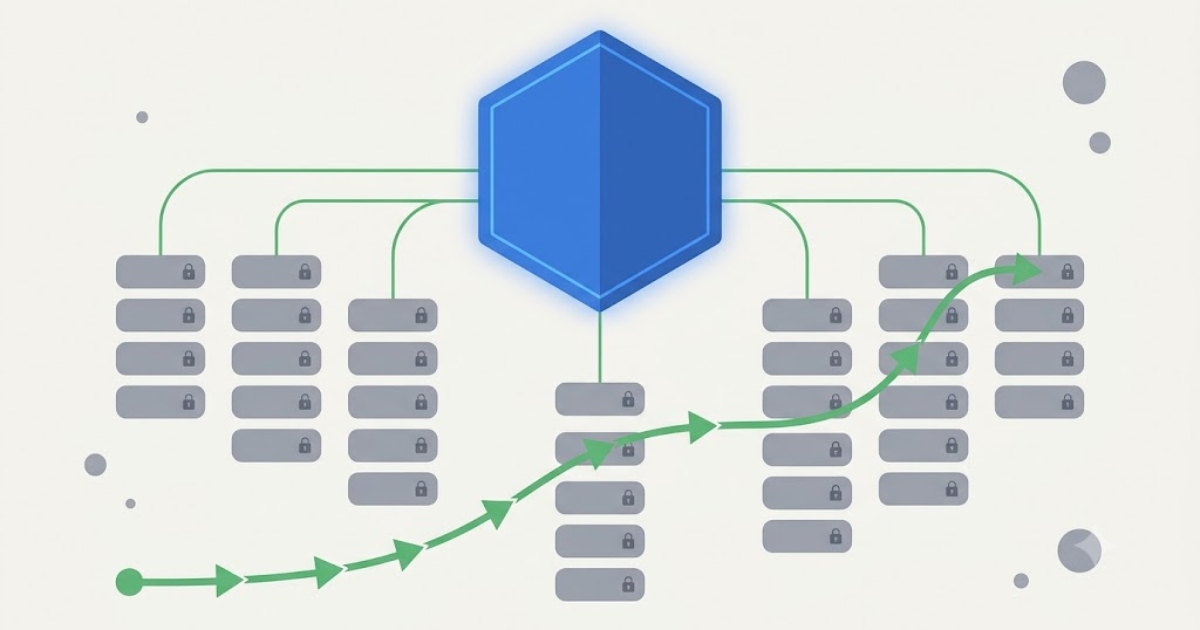
解決 AI Agent 權限地獄:解析 Model Context Protocol 的企業級集中認證機制 EMA
此方案在解決『規模化部署』的痛點上極具前瞻性,將 AI 存取標準化從個人層級提升至企業治理層級,評價為『必要且高效的基礎建設』。然而,其核心風險在於將『連線權限』與『操作權限』分離,若開發者誤以為 EMA 提供了全方位的安全保障而忽略後端執行層級的細粒度控管,將導致嚴重的資安漏洞。
此方案在解決『規模化部署』的痛點上極具前瞻性,將 AI 存取標準化從個人層級提升至企業治理層級,評價為『必要且高效的基礎建設』。然而,其核心風險在於將『連線權限』與『操作權限』分離,若開發者誤以為 EMA 提供了全方位的安全保障而忽略後端執行層級的細粒度控管,將導致嚴重的資安漏洞。
該方案精準捕捉了 AI 時代『產出快於驗證』的痛點,將 AI 定位從『生產工具』轉向『治理工具』具有高度前瞻性。然而,其效能高度依賴於企業定義自然語言標準的精準度,若標準模糊,AI 審核可能淪為形式主義或產生誤判,仍需人類專家進行最終權威把關。
該內容精準地擊中了當前企業級 AI 落地最核心的痛點:通用性與可靠性的矛盾。其提出的『分層約束』策略具有極高的工程實踐價值,能有效將非決定性的 LLM 輸出轉化為可預測的業務流程。然而,此方案的成敗高度依賴於開發者對『邊界』定義的精準度,若分層邏輯定義模糊,僅會將複雜度從模型端轉移至架構端。
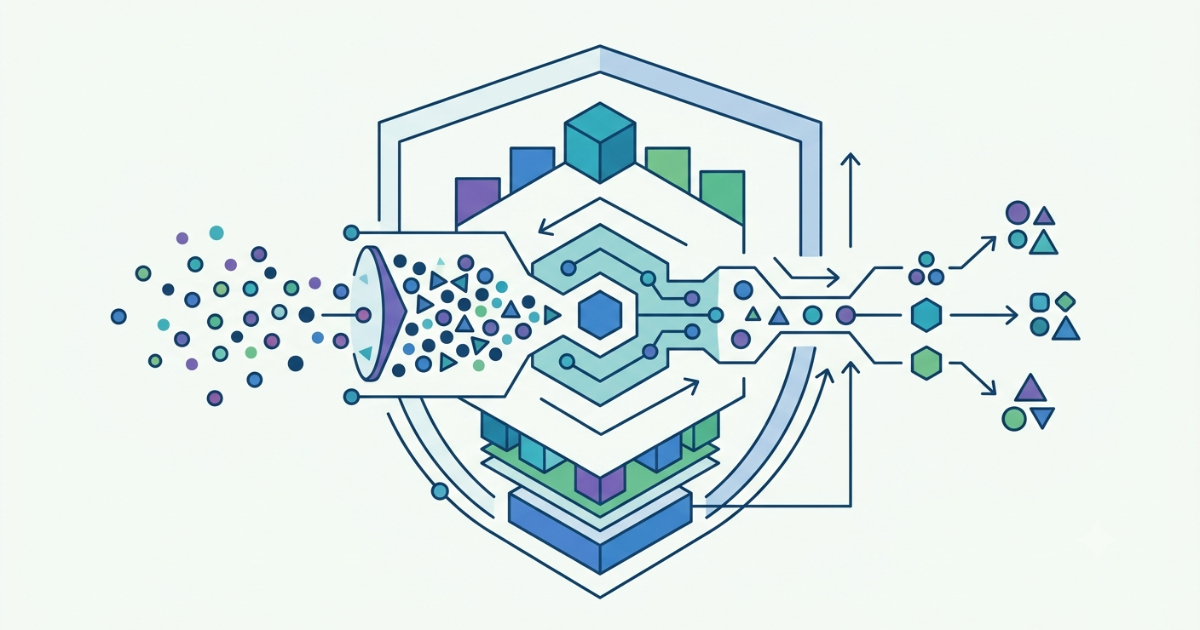
該案例展現了極高水準的工程實踐,成功將 AI 模型能力轉化為可規模化的企業級服務。其核心價值在於將重心從『模型性能』移至『運維自動化』,這是在生產環境中生存的唯一路徑。然而,其方案高度依賴於自研的 Operator 與 Translators,這意味著該架構具有強烈的環境特定性,中小規模企業若盲目模仿其複雜度,可能會陷入過度工程(Over-engineering)的陷阱。

該內容精確地將複雜的 CVE 漏洞轉化為具備實作建議的技術指南,評價為『高價值警示』。其亮點在於揭露 AI 模型(如 Claude Opus)在漏洞挖掘中的角色,使文章從單純的更新公告提升至趨勢分析。然而,由於缺乏具體的 PoC 證明,其危險程度的判斷仍依賴於 CVSS 分數之理論值。
此版本是一次成功的「技術債清理」與「標準化推進」。透過將 Temporal API 正式化,Node.js 終於解決了 JavaScript 歷史悠久的日期處理缺陷,具備極高實務價值;然而,大規模移除舊 API 與原生模組的重新編譯要求,將使舊專案的遷移成本增加,建議開發者在升級前必須執行完整的回歸測試。

此方案精準擊中了雲端供應商利用 Egress Fee 建立數據壁壘的商業痛點,在技術路徑上選擇將儲存層與計算層解耦,具有極高的實務價值。然而,其『零成本』僅限於讀取端,寫回 Checkpoints 的出向費用依然存在,因此在極高頻率保存模型的場景下,成本優勢會有所稀釋。

該版本將機器人學習從單純的『動作模仿』提升至『認知預測』層級,其工程實作路徑極其清晰且具備高實務價值。我評價其為目前開源界最完整的端到端機器人開發生態,理由在於它不僅提供模型,更解決了數據標記與部署修正(DAgger)的痛點;但其效能上限仍高度依賴於高品質的人機協作數據,在完全自動化數據生成方面仍有保留空間。
此內容精準捕捉了 Java 試圖在『底層嚴謹性』與『雲端輕量化』之間取得平衡的戰略轉向。評價為:高品質的技術綜述,成功將碎片化的更新整合為具備邏輯趨勢的分析;但保留條件在於,文中對 RefactorFirst 的量化分析描述較為簡略,缺乏實際案例支持其有效性。

此內容精準地剖析了 QuimaRAT 從語言選擇到投遞鏈的工程邏輯,是一份高品質的技術拆解。我評價其威脅等級為『高』,理由在於其將 Java 的跨平台特性與 JNA 的底層能力結合,打破了 JVM 的隔離限制,且 MaaS 模式降低了攻擊門檻。然而,其在 macOS 上的權限限制顯示出其仍受限於現代 OS 的沙箱機制,這是防禦端的關鍵突破口。

此內容精確地揭示了『預設配置過於寬鬆』導致的典型安全崩潰。我判定該漏洞屬於低技術門檻但高破壞力的設計缺陷,其核心在於將信任邊界設定為萬用字元(*),這在生產環境中是不可原諒的配置失誤。然而,該分析僅在『能直接存取埠口』的前提下成立,若已有完善的防火牆隔離,風險將大幅降低。

此內容精準地將複雜的記憶體管理缺陷轉化為可理解的技術路徑,評價為『高價值技術警示』。其優點在於清晰地界定了觸發條件(巢狀虛擬化)與影響範圍,避免了泛泛而談的恐慌;但保留條件在於,該漏洞的權限提升路徑在文中僅為理論推演,實際利用難度(Exploitability)在不同核心版本間可能存在差異,需以實際 PoC 驗證為準。