
解析 PamStealer:利用 PAM 驗證與社交工程突破 macOS 安全防線的新型資訊竊取程式
該攻擊方案在技術路徑上展現了極高的成熟度,特別是將『本地 PAM 驗證』與『環境指紋識別』結合,將傳統的盲目釣魚提升至精準打擊層級,評價為『高威脅且具備工業級水準』。然而,其依賴使用者手動授予『完整磁碟存取權限』是其唯一且致命的弱點,若使用者具備基本安全意識,該攻擊鏈將被阻斷。
該攻擊方案在技術路徑上展現了極高的成熟度,特別是將『本地 PAM 驗證』與『環境指紋識別』結合,將傳統的盲目釣魚提升至精準打擊層級,評價為『高威脅且具備工業級水準』。然而,其依賴使用者手動授予『完整磁碟存取權限』是其唯一且致命的弱點,若使用者具備基本安全意識,該攻擊鏈將被阻斷。
該內容精準地捕捉到了現代平台工程(Platform Engineering)的核心矛盾,其提出的『產品化轉型』邏輯在理論上具有高度的實務價值,能有效解決規模化後的維運崩潰。然而,其論述論較偏向理想化的管理框架,對於在資源極度匱乏或組織文化僵化(如強烈等級制度)的企業中,如何克服轉型初期的阻力缺乏具體的執行策略。
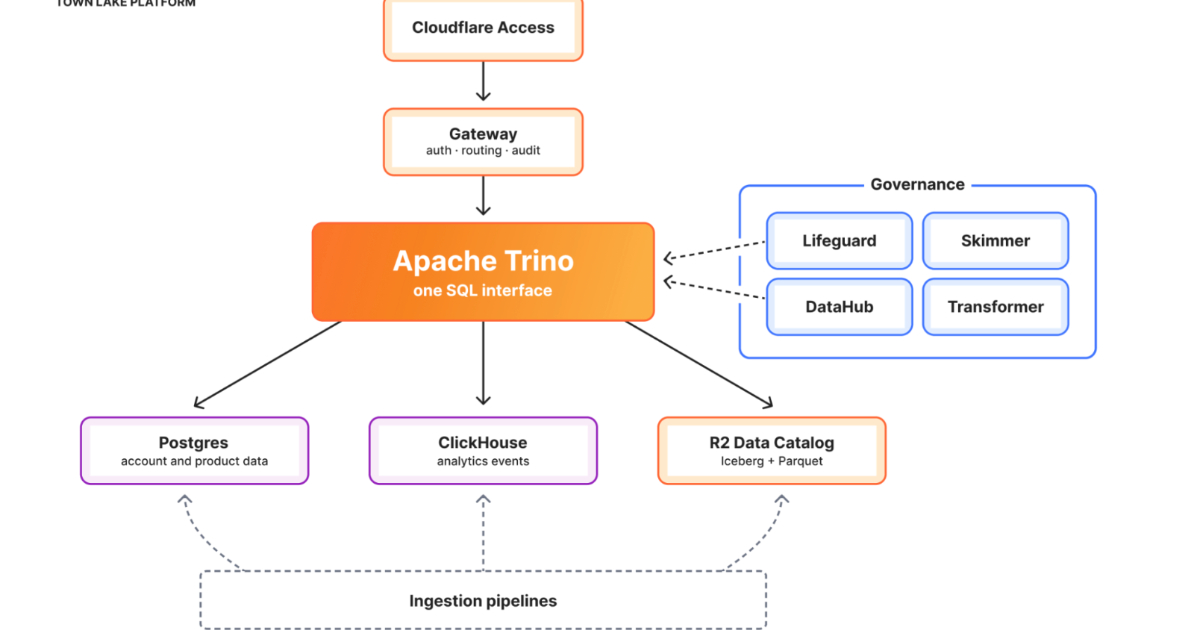
該方案展現了極高工程實踐價值,其核心優勢在於放棄「強行遷移」而選擇「統一訪問層」,精準擊中大規模分佈式系統的痛點。然而,其成功高度依賴於對元數據(Metadata)與血緣(Lineage)的極端掌控,若企業缺乏嚴謹的 Schema 定義能力,Skipper 等 AI 代理將退化為不可信的 SQL 生成器。

此案例精準地揭示了現代數位監控的非對稱性,其技術層級已從『誘導用戶』進化至『繞過用戶』,具有極高的警示價值。然而,該分析雖在漏洞路徑上描述清晰,但對於 SS7 協議的防禦對策著墨較少,僅停留在風險揭露而非解決方案,因此在實務防禦指導上仍有保留。
該工具精準擊中了 JVM 生態系在處理 Parquet 時的『依賴地獄』與『多核閒置』痛點,其設計哲學極具工程實務價值。然而,目前僅支援讀取功能且缺乏寫入能力,使其在完整生命週期管理上仍有缺口,建議僅在讀取密集型分析場景中使用。
該內容準確捕捉了 OpenTelemetry 從工具層級上升至標準層級的轉折點,評價為『高價值且前瞻』。其核心價值在於明確指出競爭重心從『採集』轉向『分析』,這符合工業標準化後的必然路徑;但保留條件在於,文章對 AI Agent 產生海量數據後的具體性能瓶頸與處理方案缺乏深層技術探討,僅停留在戰略面描述。
此內容精準地將 Agentic AI 定義為微服務的邏輯進化,將『功能解耦』提升至『決策解耦』,具備高度的前瞻性。然而,其論述較偏向概念框架,缺乏具體的實作工具鏈對比,在實際落地之可行性驗證上仍有保留空間。
此內容精準地捕捉了雲端服務商與開發者之間典型的權力不對等關係。我評價此事件為一次『低劣的產品溝通案例』,因為 Oracle 在缺乏透明公告的情況下直接變更資源配額,嚴重侵蝕社群信任。雖然商業調整合理,但其執行方式將導致大量用戶面臨非預期中斷,除非 Oracle 補發明確的過渡方案,否則此舉將推動開發者加速脫離其生態。
該內容精準地捕捉了從『模式匹配』轉向『目標導向』的技術演進,對於解決 Agent 長路徑推理的信用分配問題提供了極具價值的實作路徑。評價為『高質量技術導引』,理由在於其不僅解釋理論,更揭露了 Reward Hacking 等真實工程痛點;但保留條件在於,RFT 的門檻極高,對於缺乏高品質評估集(Eval Set)的小型團隊而言,其成本收益比可能並不理想。
此方案是以『工程實務』為導向的極佳權衡,將不可控的 LLM 隨機性限制在定義好的元件目錄中,有效解決了 XSS 攻擊與 UI 崩潰的痛點。然而,其成功前提是企業必須擁有極其完備且模組化的設計系統(Design System),若元件庫定義模糊,A2UI 將僅是將『程式碼錯誤』轉化為『元件誤用』,無法從根本上解決意圖理解的偏差。

近期多起勒索軟體攻擊揭露了攻擊者如何利用已知漏洞、合法工具以及底層驅動程式漏洞來癱瘓企業防線。對於維運與資安工程師來說,理解這些攻擊路徑比單純更新補丁更重要,因為現代攻擊者傾向於「隱藏在合法流量中」並直接從內核層級摧毀防禦系統。 本文將以 Anubis、The Gentlemen...

此內容精準地揭示了現代資安防禦中『信任邊界』的崩潰,將合法商業外殼與惡意行為結合的模式極具威脅性。我判定該案例具有高度警示價值,因為它證明了單純的 IP 分類已失效;但其局限在於未能提供具體的流量特徵分析指標,僅停留在概念性防禦建議。