
Argo CD 內部組件漏洞分析:從 Repo-Server 漏洞到 Kubernetes 集群全面接管的風險
此內容精確地揭示了雲原生工具中常見的『內部信任陷阱』。我判定該漏洞之嚴重性極高,因為它將單一組件的配置缺失(缺乏驗證)與 K8s 預設開放的網路特性結合,形成了完整的攻擊鏈。然而,該分析在對策上僅停留在網路隔離,若 Argo CD 官方不從根源實施 gRPC 認證或快取簽章,僅靠 Network Policy 僅能視為緩解措施而非根本解決方案。
此內容精確地揭示了雲原生工具中常見的『內部信任陷阱』。我判定該漏洞之嚴重性極高,因為它將單一組件的配置缺失(缺乏驗證)與 K8s 預設開放的網路特性結合,形成了完整的攻擊鏈。然而,該分析在對策上僅停留在網路隔離,若 Argo CD 官方不從根源實施 gRPC 認證或快取簽章,僅靠 Network Policy 僅能視為緩解措施而非根本解決方案。

此內容精準地將宏觀的量子威脅轉化為微觀的工程實作建議,其價值在於將 PQC 遷移定義為「架構韌性」而非單純的「函式庫替換」。然而,文章對具體 PQC 演算法類型的討論較少,僅聚焦於遷移策略,因此在技術深度上僅能作為策略導引而非實作手冊。

此內容精準捕捉了 AI 將『理論漏洞』轉化為『可執行攻擊鏈』的危險趨勢,評價為高價值警示。其核心論點在於 AI 降低了 API 濫用的技術門檻,使非專業攻擊者也能量產威脅,論證邏輯嚴密。但保留條件在於,文中對特定模型(如 DeepSeek)的指控基於推測而非官方證實,且未深入探討瀏覽器廠商針對該 API 的未來修補機制。

深入理解 CVE 2026 8037 的風險與原理 對於許多企業來說,Load Balancer 負載平衡器是網路架構的入口,負責將流量分發到後端伺服器。Progress 公司的 Kemp LoadMaster 正是這類關鍵設備。然而,近期被揭露的 CVE 2026 8037 漏...

此內容精確揭露了 AI Agent 在賦予執行權限時的結構性安全缺陷。我判定該漏洞等級為『極高危險』,因為其將 LLM 的不可預測性直接轉化為系統級權限漏洞,且零點擊特性大幅降低了攻擊門檻;然而,此分析僅限於特定版本的實作缺陷,若未來 AI 代理人的權限管理能採取更嚴格的零信任架構,此類路徑繞過將不再有效。

此案例展示了典型的『精準打擊』攻擊模式,其技術成熟度中上。我判定該威脅對傳統自動化防禦體系具有顯著的突破力,主因在於其將伺服器端篩選(Geofencing)與動態域名生成結合,使靜態沙箱分析近乎失效;然而,其持久化手段(如登錄檔啟動項)仍屬傳統模式,只要端點監控(EDR)足夠靈敏仍可被捕捉。

此案例展現了典型的『低信噪比』攻擊策略,其設計邏輯極其精巧,成功將惡意行為隱匿於合法基礎設施與系統工具之中。我評價此攻擊鏈為高效率的規避範本,因為它精準擊中了傳統特徵碼偵測的盲點;然而,其高度依賴特定合法工具(如 msbuild.exe)的行為模式,仍為行為分析監控留下了可追蹤的足跡。

此內容精準地拆解了從流量誘導到權限維持的完整攻擊鏈,技術路徑描述清晰,具有高度的警示價值。然而,該分析較偏向案例描述,缺乏針對現有 EDR 或 XDR 產品如何偵測此類行為的具體對抗建議,在實務防禦層面的深度仍有保留空間。
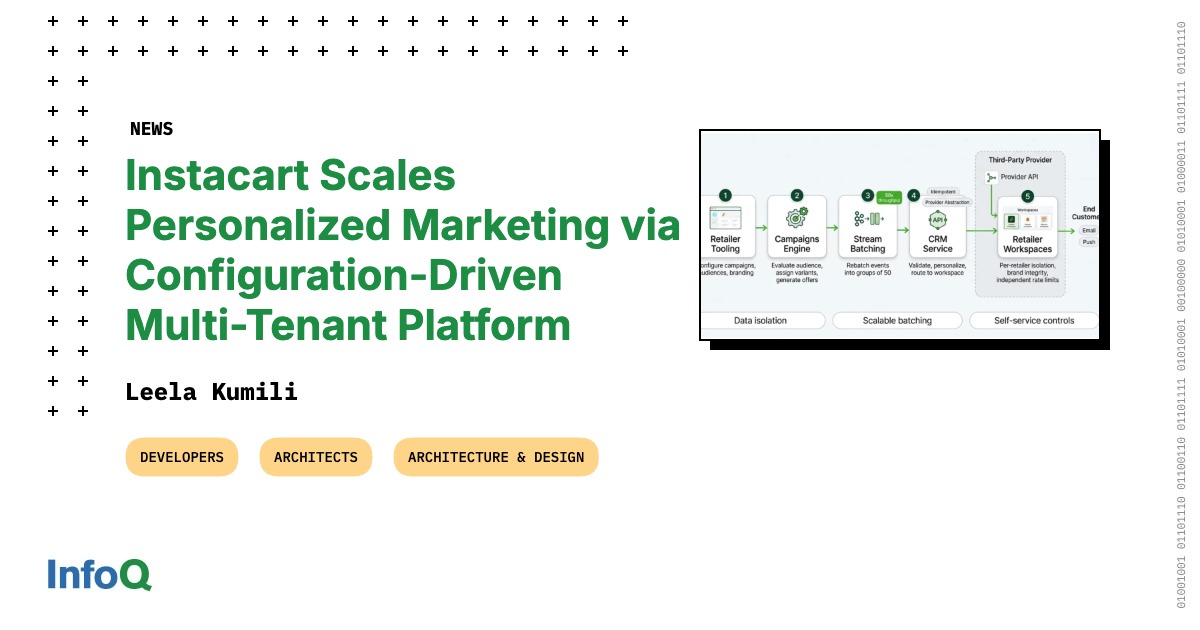
此方案在處理 B2B 規模化痛點上展現了極高水準的工程實踐,透過『行為參數化』將開發成本從線性增長壓低至常數級別,邏輯清晰且具備前瞻性。然而,其成敗高度依賴於配置定義的完備度,若未來客戶需求出現根本性的邏輯分歧而非參數差異,配置層可能會演變成另一種形式的『配置地獄』,需警惕過度抽象化導致的調試困難。
該內容精準地捕捉了當前 RAG 技術從『相似度匹配』向『結構化推理』演進的核心矛盾。我評價此方案為『高可行性的企業級升級路徑』,因為它正確地將業務邏輯下沉至數據層而非依賴 LLM 的隨機性;但其保留條件在於實作成本極高,尤其是實體提取的準確度與 Ontolgy 的定義將成為決定成敗的工程瓶頸,而非僅是模型能力的問題。

此內容精準捕捉了 AI 發展中『能力增長』與『監管壓力』的衝突點。我判定該事件是 AI 產業進入『國家安全級』監管的轉折指標,其評價為:技術實作雖暫時奏效,但邏輯上存在缺陷。理由在於依賴分類器攔截會導致開發者體驗下降(誤報率增加),且僅是治標不治本的補丁,真正的挑戰在於如何量化『危險能力』而非僅僅過濾『提示詞』。

此內容精準地揭露了 LLM 結構性缺陷如何被轉化為攻擊向量,其分析邏輯嚴密且具前瞻性。我評價此威脅等級為『高』,因為它將信任鏈從技術層面轉移到了心理層面(對 AI 的盲信),且傳統黑名單機制對此完全失效。然而,其有效性仍取決於使用者對 AI 產出內容的依賴程度,若企業能落實零信任流程,此攻擊路徑將被有效阻斷。