
從 AutoJack 攻擊分析 AI Agent 的安全盲點:當 Localhost 不再是信任邊界
此案例揭露了開發者在構建 AI Agent 時對『本地信任邊界』的認知嚴重滯後。雖然漏洞鏈的組成要素(缺乏驗證、未過濾輸入)屬於初級安全失誤,但在 Agent 賦予模型『外部感知能力』的背景下,這些傳統漏洞被放大為高風險的 RCE 途徑。整體評價為『典型的開發便捷性凌駕於安全性之上的失敗案例』,但其警示價值極高,前提是開發者必須意識到 Agent 本身就是一個潛在的攻擊向量。
此案例揭露了開發者在構建 AI Agent 時對『本地信任邊界』的認知嚴重滯後。雖然漏洞鏈的組成要素(缺乏驗證、未過濾輸入)屬於初級安全失誤,但在 Agent 賦予模型『外部感知能力』的背景下,這些傳統漏洞被放大為高風險的 RCE 途徑。整體評價為『典型的開發便捷性凌駕於安全性之上的失敗案例』,但其警示價值極高,前提是開發者必須意識到 Agent 本身就是一個潛在的攻擊向量。

此內容精準地揭露了現代勒索軟體從『單純加密』演進至『系統級癱瘓』的技術路徑,具有極高的警示價值。我評定其為高品質的技術分析,因為它不僅解釋了 BYOVD 的邏輯,更將工具化(GentleKiller)與商業化(RaaS)的關聯性串聯起來。然而,其防禦建議較偏向基礎配置,對於已遭入侵後的偵測(Detection)與回應(Response)缺乏深層的行為分析指引。

此漏洞揭示了硬體設計中『信任邊界』的脆弱性,其技術實現路徑精準且具有代表性。我評價此漏洞為『高技術門檻但毀滅性影響』的缺陷,理由在於其不可修復性徹底瓦解了受影響設備的硬體根信任;但保留條件在於攻擊必須滿足實體接觸與 DFU 模式,使其在一般消費場景下威脅有限,但在高機密環境中則為致命傷。
此內容精準捕捉了 Apple 從傳統 ML 向生成式 AI 轉型的底層邏輯,技術路徑清晰且具備實作參考價值。我評定其為『高質量技術導引』,因其不僅解釋了 What,更詳細說明了 How(如 Zero-copy 與 AOT),但其最終成效仍保留在於第三方開發社群對該封閉生態的採納率。

該內容精準地揭露了雲端 AI 平台在『性能追求』與『隱私承諾』之間的衝突,具有極高的技術警示價值。我評定此分析為『高品質且具實戰意義』,因為它不僅指出了法律合規的紅線,更挖掘出 bedrock-mantle 這一隱蔽的監控盲點;但需保留之處在於,此案例高度依賴特定模型版本(Fable 5)的行為,未來供應商若改變 API 實作方式,其對應的 SCP 策略可能需隨之調整。
對於許多開發者來說,身份驗證系統(Authentication)是應用程式最脆弱的單點故障點。如果負責管理使用者登入的服務失效,無論後端其他微服務運行得再完美,使用者依然無法進入系統。長期以來,Amazon Cognito 作為 AWS 的託管身份服務,在面對區域級故障(Regi...

此案例精準地揭示了現代企業在 SaaS 整合中對『非人類身分』的監控缺失,是一次教科書級別的權限濫用攻擊。我評價此內容為高價值技術警示,因為它將複雜的 OAuth 流程簡化為可理解的攻擊路徑;但其局限在於僅聚焦於單一案例,未討論跨平台 Token 撤銷的標準化機制。

該內容精準地捕捉到了現代 SOC 運作的痛點,將 AI 的演進定義為『從助手到代理』的範式轉移,論點具備高度的實務邏輯。然而,其評價為『理想化且具前瞻性』,雖然理論閉環完整,但實際部署中關於 AI 代理在異質系統間的權限管理與誤判風險(False Positives)被簡化處理,需在實作時保留對『自動化觸發』之風險控制的審慎考量。

此內容精準地將一個大規模安全事件拆解為『管理疏失』與『技術遺留』兩個維度,評價為高品質的技術警示。其核心價值在於指出了韌體升級後雜湊演算法不會自動轉換的工程陷阱,而非僅止於建議更改密碼。然而,若能提供具體的日誌審查關鍵字或異常行為特徵,該分析將從『警示』升級為『實戰指南』。
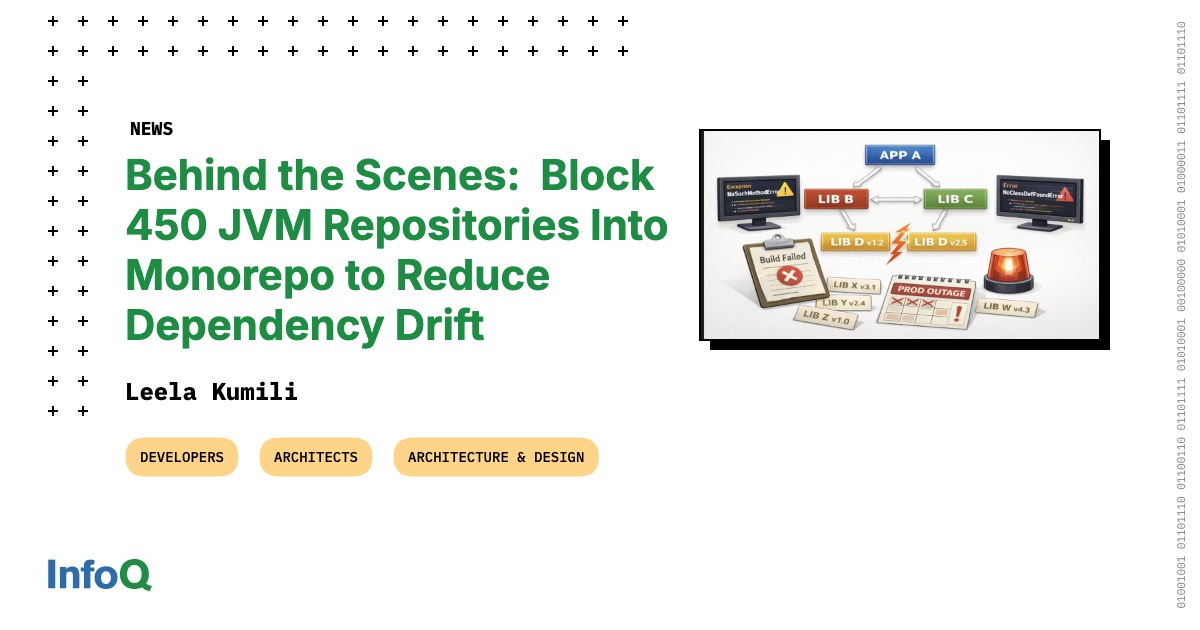
該案例展現了極高水準的工程化思維,將 Monorepo 從單純的儲存庫整合提升至『平台化管理』的高度,評價為優良。其成功關鍵在於不盲從模式,而是針對 IDE 崩潰與 CI 延遲等副作用開發專屬工具(如 Artifact Swap),但在實作前必須保留對『平台團隊人力成本』的嚴格評估,否則此方案對中小型團隊而言將是災難性的過度設計。

這篇文章將探討近期揭露的兩項重大安全漏洞。一個是關於 Beats 無線耳機的韌體缺陷,另一個則是更深層的 iPhone 晶片硬體漏洞。對於工程師來說,這兩個案例代表了兩種完全不同的攻擊面:一個是第三方 SDK 導致的邏輯漏洞,另一個則是不可修復的硬體設計缺陷。 首先分析 Beat...

該內容精準地捕捉了 AI 威脅模型從『靜態外洩』向『動態權限』轉移的技術趨勢,具有高度的實務預警價值。其核心論點將 AI Agent 定義為具備行動力的 Actor 而非工具,邏輯嚴密且符合當前雲端原生安全趨勢;但其提出的六維度盤點法在實際執行上高度依賴企業已具備成熟的監控基礎設施,對於缺乏基礎可視性的中小企業而言,落地門檻較高。