
警惕企業內部的孤兒 AI Agent:隱藏的權限漏洞與身分管理風險
此內容精準地揭露了 AI 自動化部署中被忽視的『管理債務』,其邏輯推演嚴密,將技術漏洞(Token)與組織管理(離職流程)有效掛鉤,具有高度的預警價值。然而,其評價僅限於風險揭示,缺乏具體的技術實作框架作為補足,若無配套的 API 治理工具,僅靠理論上的『控制平面』難以快速落地。
此內容精準地揭露了 AI 自動化部署中被忽視的『管理債務』,其邏輯推演嚴密,將技術漏洞(Token)與組織管理(離職流程)有效掛鉤,具有高度的預警價值。然而,其評價僅限於風險揭示,缺乏具體的技術實作框架作為補足,若無配套的 API 治理工具,僅靠理論上的『控制平面』難以快速落地。

近期 F5 發布了針對 NGINX 開源版本的安全性更新,修復了兩個評分高達 9.2 分的嚴重漏洞。這兩項漏洞最危險的地方在於它們都可能導致遠端程式碼執行,也就是 RCE Remote Code Execution 。對於維運工程師來說,RCE 意味著攻擊者可以在不需要任何帳號密...

此漏洞揭示了安全軟體本身成為攻擊向量的結構性風險,評價為『高危險但具隨機性』。其利用競態條件繞過防護的邏輯極其精準,使傳統邊界防禦失效;然而,由於 Race Condition 的觸發成功率依環境而異,其大規模自動化攻擊的穩定性仍有保留空間。

對於許多開發者來說,結帳頁面(Checkout Page)只要串接好金流廠商的 SDK 或 iframe,應該就是安全的。但實際上,現代的網頁前端極其複雜,除了支付邏輯,頁面上往往跑著數十個第三方腳本,例如 Google Analytics 追蹤碼、Tag Manager 標記管...

該內容精確地捕捉到了當前 LLM Agent 在 RAG 擴展至外部搜尋時的關鍵安全盲點,其對『馬賽克效應』的分級定義具有高度的實務參考價值。我評價此方案為『有效且必要』,因為它正確識別了 Prompting 的局限性,並將隱私保護從『指令層』下沉至『目標函數層』;但其保留條件在於 PA-DR 依賴的隱私分類器本身若無法覆蓋所有敏感定義,仍可能存在殘餘風險。
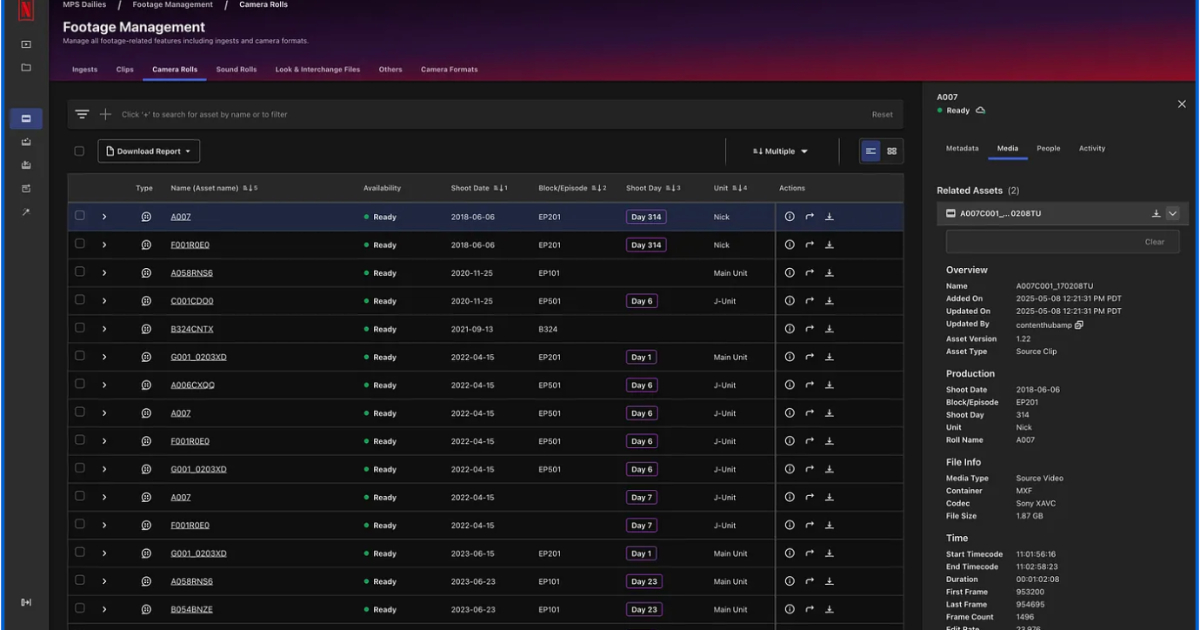
該方案在工程實踐上展現了極高水準的『專精解耦』思維,將深奧的影像科學外包給專業 API 而專攻分佈式編排,是極其理性的商業技術決策。然而,此架構高度依賴第三方引擎(FilmLight)與雲端資源,若未來 API 成本激增或面臨極端低延遲需求,其靈活性可能會受到供應商鎖定(Vendor Lock-in)的限制。
該方案展現了極高水準的工程權衡,透過將複雜度從資料庫層移至消費者層,成功解決了強耦合導致的擴展瓶頸。其核心價值在於將『意圖』抽象化,有效降低了 Schema 變更的崩潰風險,但在實作上需承擔額外的資料庫讀取壓力,這使其適用於對可用性要求極高且具備強大讀取副本能力的超大規模企業,而非小型專案。

軟體供應鏈攻擊(Software Supply Chain Attack)近年來成為資安威脅的核心,而近期發生在 Mastra 框架的 npm 套件劫持事件,為我們提供了一個極佳的實務案例。Mastra 是一個用於構建 AI 應用程式的 JavaScript 與 TypeScri...

此內容精確地捕捉到了 AI 熱潮下衍生出的新型社會工程與供應鏈攻擊模式,其分析邏輯清晰且具實務警示價值。然而,該分析僅停留在現象描述與通用建議,缺乏對具體惡意插件名稱或特徵碼(IOCs)的詳細列舉,導致其在立即性的技術防禦能力上有所保留,但在提升開發者安全意識層面表現優異。
Ky 2.0 是一次極具邏輯性的演進,成功將『開發便利性』與『輕量化』在 Fetch API 之上達成統一。其對 Standard Schema 的整合將運行時驗證與型別推論結合,有效解決了前端開發中長久以來的資料邊界不確定性。然而,其對 Node.js 22 的硬性要求以及對 204 狀態碼處理的變更,可能會在舊專案遷移時造成短暫的適配陣痛,但整體而言,其現代化的架構使其在當前 Runtime 環境中優於臃腫的 Axios。
此機制是一種典型的『低成本、低效能』防禦手段。雖然微軟試圖在使用者體驗與安全性之間取得平衡,但兩小時的緩衝期在面對高度複雜的社會工程學攻擊或深層後門時,僅具備象徵性的心理安慰作用,缺乏實質的攔截能力。該方案僅在『快速反應且已知漏洞』的極端情況下有效,不能作為唯一的安全依賴。

此更新標誌著 OpenAI 從單一模型競爭轉向『能力分級生態』的策略轉型,其推理機制的工程化(如 Max Reasoning)確實解決了 LLM 缺乏深思熟慮的痛點,評價為高度正向。然而,其強大的漏洞研究能力雖有分層防禦,但在面對演進快速的對抗性攻擊時,僅依賴自動化紅隊測試是否足以應對,仍保留一定的安全性疑慮。