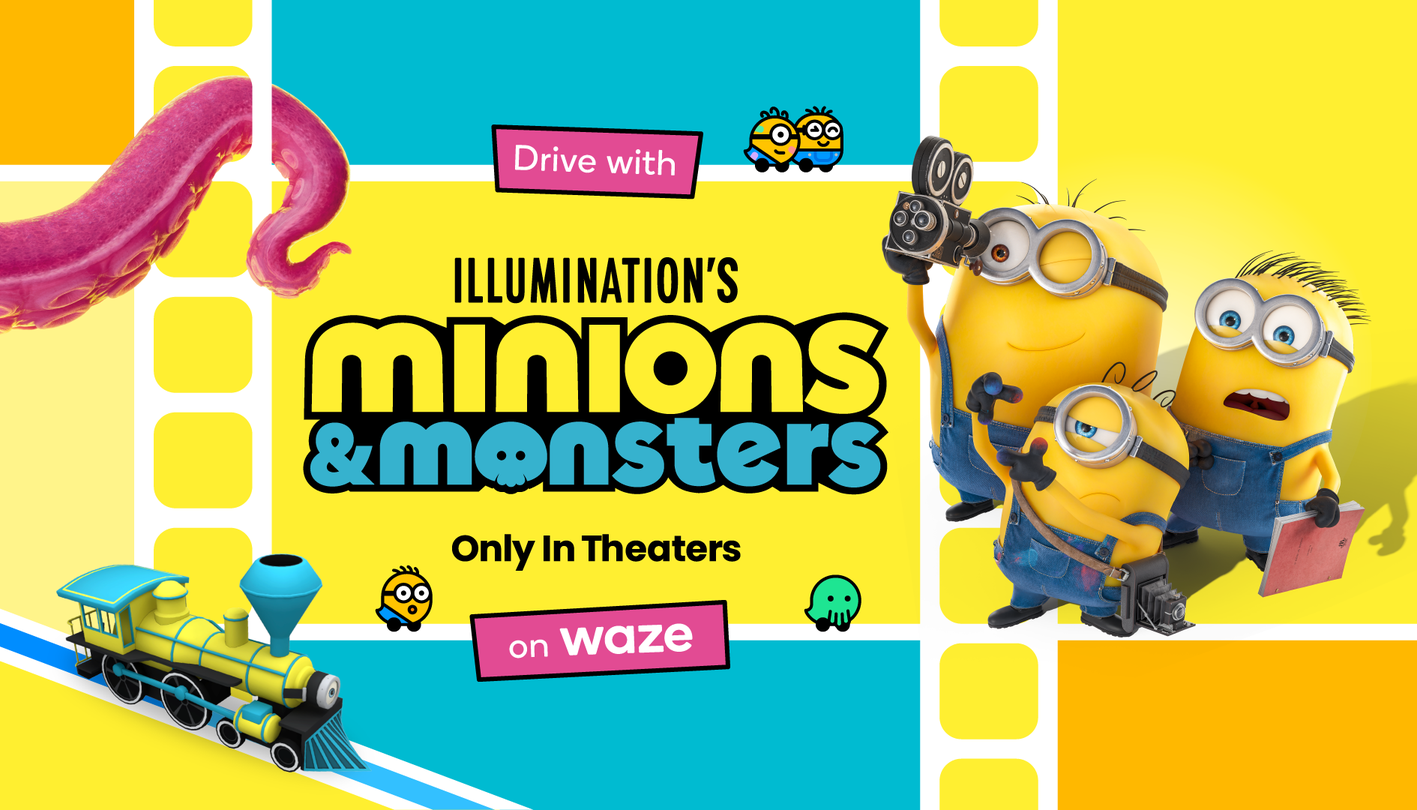
從 Waze 的 Minions 合作案看產品體驗設計:如何透過自定義語音提升使用者參與度
該案例展現了極高水準的『功能與情感解耦』策略,將工具屬性的剛需與娛樂屬性的爽點精準分離,有效避免了過度娛樂化導致的安全風險。然而,此類設計的成功高度依賴於品牌 IP 的強大號召力,若缺乏頂級 IP 支撐,單純的搞怪疊加可能會被使用者視為冗餘的噪音而導致負評。
該案例展現了極高水準的『功能與情感解耦』策略,將工具屬性的剛需與娛樂屬性的爽點精準分離,有效避免了過度娛樂化導致的安全風險。然而,此類設計的成功高度依賴於品牌 IP 的強大號召力,若缺乏頂級 IP 支撐,單純的搞怪疊加可能會被使用者視為冗餘的噪音而導致負評。
該內容精準地捕捉了分散式系統中『效能與容錯』的經典矛盾,具有極高的工程參考價值。我判定此分析為高品質的技術反思,因為它未將故障簡單歸咎於雲端供應商,而是深入挖掘應用層的設計缺陷;但其保留條件在於,文中未詳細說明在維持低延遲前提下,具體的跨 AZ 拓撲優化方案。

PostgreSQL 19 Beta 正式亮相,雖然預計在九月才會正式發布,但這次更新為開發者與資料庫管理員帶來了幾個關鍵的技術變革。對於習慣於傳統關聯式資料庫的工程師來說,最值得關注的在於它如何處理複雜的關聯數據,以及如何在高流量環境下減少維護造成的停機時間。 從資料模型角度看...
此案例展現了頂級雲端供應商在 AI 算力需求爆發下,將『物理設施』轉化為『生態系統』的高階管理邏輯,評價為極其成熟的風險對沖模型。其優勢在於將政治風險(電力壓力)與環境成本(水耗)前置化處理,但其長期成功仍保留在於 AI 能耗增長速度是否會突破其能源對沖基金的抵消上限。
本內容是一份高密度的技術快報,成功將碎片化的更新整合為具有邏輯的生態圖譜。我評價其為『高效的開發者導讀』,因其不僅列出版本號,更指出了 A2A SDK 與 Jakarta Config 整合的戰略意義;但需保留之處在於對 JDK 27/28 的描述過於保守,缺乏對具體潛在特性的前瞻分析。

針對企業網路邊界安全,VPN 閘道器往往是攻擊者的首選目標。近期 Palo Alto Networks 警告其 PAN OS 作業系統中的 GlobalProtect VPN 功能存在一個嚴重的安全漏洞 CVE 2026 0257,且已在實際環境中被利用。對於維運工程師而言,理解...

這週的資安趨勢揭示了一個令人不安的現實:攻擊者不再需要頂尖的黑客技術,他們只需要尋找被遺忘的舊代碼、過時的協議,以及開發者疏於維護的開源套件。對於初入行的工程師來說,理解這些攻擊路徑比單純更新補丁更重要,因為這決定了你如何撰寫更安全的代碼。 瀏覽器記憶體漏洞與 0 Day 威脅...

此案例揭示了典型的『信任鏈崩潰』,開發者在追求功能靈活性(如自定義守衛欄)時,嚴重忽視了輸入驗證與權限隔離。雖然 LiteLLM 提供了強大的統一介面,但其安全實作在權限管理上存在低級錯誤,導致單一入口即可觸發系統性崩潰;在修補版本發布前,該軟體的安全性評級為『危險』,僅建議在嚴格隔離的環境中使用。

此案例揭示了『合法功能武器化』的高級威脅趨勢,評價為極具威脅且狡猾。其核心價值在於將攻擊路徑從『惡意流量』轉移至『合規配置』,使傳統基於特徵碼或流量異常的偵測手段完全失效。然而,此攻擊高度依賴於管理員權限的完全奪取,若能落實強身份驗證與嚴格的配置審計,其威脅將被大幅削弱。
此更新標誌著 IDE 從『工具』向『協作夥伴』的範式轉移,其計畫模式(Plan Mode)有效解決了 AI 盲目生成程式碼的信任危機,具備高度實務價值。然而,其成敗取決於 AI 對複雜專案上下文的理解深度,若上下文視窗不足,則仍僅是高效的片段編輯器而非真正的架構助手。
該方案展現了從『單體模型』轉向『系統工程』的正確演進方向,透過結構化框架強行修正 LLM 的本能缺陷(如懶惰與偏差),在邏輯嚴密性上具有顯著優勢。然而,其效能提升是以增加系統複雜度與潛在 Token 成本為代價,在極端複雜任務中仍存在成本失控的風險。

此內容展現了科技巨頭試圖將『社會責任』工程化的策略轉向,評價為『具前瞻性的補救措施』。雖然將 AI (Gemma) 用於危機偵測在技術路徑上可行且高效,但其成效高度依賴於使用者對隱私的信任度以及 AI 判斷的精準率,若缺乏嚴格的醫療倫理監管,僅靠技術預警可能導致誤判或過度醫療化。