從 Electron 到 Zero-Native:解析 Vercel Labs 如何利用 Zig 打造輕量化跨平台桌面應用
該方案在技術路徑上極具前瞻性,透過 Zig 語言與原生 WebView 的組合,精準擊中了 Electron 的效能痛點。然而,其目前僅支援 macOS 與 Linux 且處於實驗階段,在 Windows 生態缺失及 WebView 渲染不一致的風險下,短期內難以全面取代成熟框架,僅建議對編譯速度與體積有極端需求的開發者嘗試。
該方案在技術路徑上極具前瞻性,透過 Zig 語言與原生 WebView 的組合,精準擊中了 Electron 的效能痛點。然而,其目前僅支援 macOS 與 Linux 且處於實驗階段,在 Windows 生態缺失及 WebView 渲染不一致的風險下,短期內難以全面取代成熟框架,僅建議對編譯速度與體積有極端需求的開發者嘗試。
此策略是極其精明的商業操盤,成功將『消費支出』偽裝成『醫療投資』以降低用戶獲客成本。雖然在財務邏輯上近乎完美,但其核心價值仍受限於『非診斷』的法律邊界,若未來無法突破 FDA 的醫療器材認定,該產品將永遠停留在監測層級而無法進入真正的臨床醫療體系。

該內容展現了極高的方法論價值,成功將『醫療直覺』這一模糊概念工程化。我判定其核心貢獻在於建立了一套由領域專家主導的閉環評估體系,而非單純依賴數據量。然而,其結論仍基於 OpenAI 內部測試,在缺乏第三方獨立臨床驗證的前提下,對其『優於人類醫師』的評價應持保留態度。
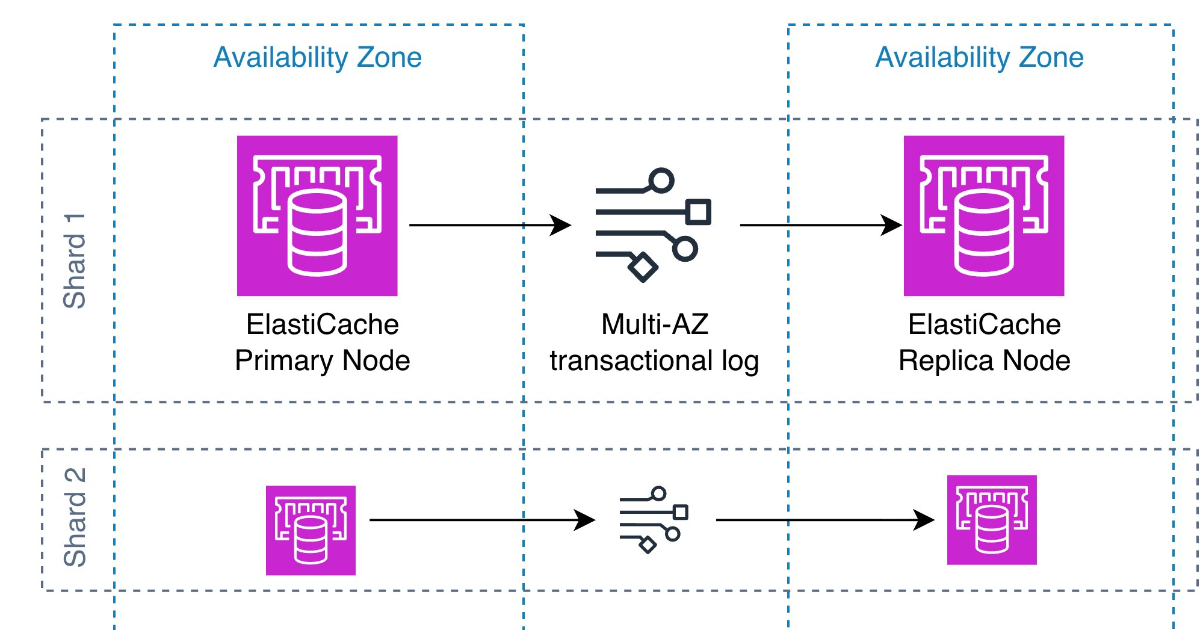
此內容精準地捕捉了快取層向持久化儲存轉型的技術趨勢,尤其是針對 AI Agent 狀態管理的痛點分析極具實務價值。我評價其為『高質量技術導引』,因為它不僅解釋功能,更提供了量化的風險邊界(如 10 秒延遲)與具體的驅動建議;但保留條件在於,文中未深入探討持久化開啟後對記憶體回收(Eviction)策略的潛在影響,這在極端高壓場景下仍是關鍵變數。

此漏洞展現了典型的『輔助服務安全缺失導致主系統崩潰』的設計缺陷,其攻擊鏈條邏輯嚴密且利用率極高,評價為『極高危險』。雖然 Splunk Cloud 倖免,但地端部署的維運壓力巨大,其風險在於 API 端點完全缺乏驗證,只要網路通路開啟便等同於交付權限;唯一保留條件是若企業已實施極其嚴格的網路分段(Network Segmentation),可暫緩壓力但不能無視。

本案揭示了 AI 能力演進與行政管控之間的嚴重脫節。我判定此次禁令雖能短期阻斷特定對象的直接獲取,但無法從根本上解決『模型能力通用化』的問題,因為同等級的競爭模型(如 GPT-5.5)依然存在類似風險。除非能定義一套全球統一的 AI 安全底層協議,否則單純的國籍禁令僅是治標不治本的行政手段。
此工具是將 IaC 從『手動編碼』推向『意圖導向』管理的關鍵跳板,其價值在於消除了工程師在文件與 CLI 之間的認知切換成本。然而,其效能高度依賴於 LLM 對結構化 Plan 檔案的解析準確度,若模型產生幻覺,可能會導致對基礎設施變更的誤判,因此目前的定位應為『高效助手』而非『自動決策者』。
此內容成功將高層的感性演講精煉為具備工程邏輯的執行框架,將『人生選擇』類比為『敏感度分析』,對技術人員具有極高說服力。然而,其建議傾向於高風險高回報的精英主義路徑,對於追求穩定而非突破的個體而言,其適用性需打折扣。
本方案透過將『組合邏輯』引入 IaC 定義,有效解決了 AWS CDK 長期以來 L1 與 L2 之間的權衡痛點,評價為『高價值的功能演進』。其核心優勢在於解耦了功能更新週期與配置便捷性,但其成功部署的前提是團隊需建立一套標準化的 Mixin 庫,否則碎片化的組合可能會導致基礎設施追蹤難度增加。
WebMCP 是一次極具前瞻性的範式轉移,將網頁從『視覺觀察對象』降維成『結構化 API』,從根本上解決了 LLM 在 UI 操作中的隨機性與高成本問題。我評定此方案為『高效但高風險』:它在效能上取得了決定性勝利,但將安全性完全推給開發者的權限控管,若缺乏嚴格的 AI Evals 驗證,將成為自動化攻擊的新漏洞。

此案例展現了極高水準的對稱性攻擊,其核心價值在於揭示了『預設信任』的致命漏洞。我判定該攻擊策略極其高效且危險,因為它將防禦者的信任基礎(認證模組)轉化為攻擊武器,使傳統的密碼重設等應變措施完全失效。然而,此類攻擊的成功高度依賴於目標環境缺乏基礎設施完整性檢查的疏忽,若對方針對核心二進位檔案實施嚴格的雜湊比對,其潛伏能力將大打折扣。

此案例揭示了 AI 安全對齊機制的脆弱性,攻擊者能以極低成本透過『功能性偽裝』繞過過濾,將 AI 轉化為高效的惡意代碼生成器。我判定此類威脅等級為『高』,因其將技術門檻降至零且實現工業化量產,除非基礎設施層面能實現實時 AI 內容檢測,否則單靠 Prompt 限制無法根治此類對抗性攻擊。