
供應鏈攻擊警訊:Arch Linux AUR 遭劫持植入 eBPF Rootkit 與資訊竊取程式
此案例展現了極高水準的社會工程學與技術結合,評價為『高威脅且具備高度隱蔽性』。攻擊者精準捕捉到社群維護機制中的『信任真空期』(遺棄套件),並將 eBPF 這一核心級監控工具武器化,使傳統偵測手段失效。然而,其弱點在於對特定第三方依賴(如 atomic-lockfile)的依賴,若開發者養成審核 PKGBUILD 的習慣,此攻擊將完全失效。
此案例展現了極高水準的社會工程學與技術結合,評價為『高威脅且具備高度隱蔽性』。攻擊者精準捕捉到社群維護機制中的『信任真空期』(遺棄套件),並將 eBPF 這一核心級監控工具武器化,使傳統偵測手段失效。然而,其弱點在於對特定第三方依賴(如 atomic-lockfile)的依賴,若開發者養成審核 PKGBUILD 的習慣,此攻擊將完全失效。

對於許多企業來說,MDR(Managed Detection and Response,託管偵測與回應)曾是解決安全人力不足的救星。簡單來說,MDR 就是將監控與分析外包給第三方廠商,由他們的分析師 24 小時幫你盯著警報(Alerts),在發現問題時通知你。 然而,隨著攻擊者開...

此內容精準地揭露了 AI 代理人(AI Agents)在權限授權與外部數據信任之間的邏輯斷層,評價為『高價值且具警示性的技術分析』。其核心價值在於將抽象的 AI 風險具象化為可複現的攻擊路徑,但保留條件在於目前的防禦方案仍處於初步階段,尚未提供系統性的架構級解決方案。

此內容精確地揭露了 AI Agent 框架在狀態管理層面的結構性缺陷。我認為該分析具有高價值,因為它將抽象的 CVE 編號轉化為具體的攻擊路徑,明確指出『信任反序列化數據』是導致災難的根源;但其評價保留在於,該漏洞鏈的觸發高度依賴於 API 暴露程度,對於已實施嚴格 API 閘道管控的系統,威脅等級會相對降低。

{ "articleBody": "在數位廣告投放中,品牌主最常遇到的挑戰之一就是無法將廣告曝光直接對應到實際的銷售結果,特別是當廣告在一個平台投放,而交易發生在另一個零售渠道時。為了打破這個數據斷層,Google 的 Display & Video 360(簡稱 DV360,這...
該內容精準地將技術漏洞與組織犯罪結構掛鉤,其價值在於揭示了 AI 降低攻擊門檻的『工業化』本質,而非僅停留在單純的 AI 生成文字。然而,文中對法律治理的描述較為概括,缺乏對具體立法執行難度的深入剖析,因此在提供完整解決方案的實踐層面仍有保留。
該方案在企業級 AI 部署中具有極高實用價值,其將安全邊界從邏輯隔離提升至硬體隔離(microVM),有效解決了 LLM 執行不可信程式碼的根本痛點。然而,其優勢高度依賴於 Azure 生態系的整合,對於非 Azure 用戶而言,其靈活性可能不如 E2B 等專門的 Sandbox 供應商,因此評價為『強大的生態系綁定型安全方案』。
該方案精準擊中了 RAG 在工業級應用中的『重複運算』痛點,將檢索前置化是極具前瞻性的優化方向。然而,其效能提升高度依賴於 Knowledge Artifact 的預定義品質與 OneLake 的整合深度,若企業資料更新頻率極高,預處理的同步成本將成為新的潛在瓶頸。
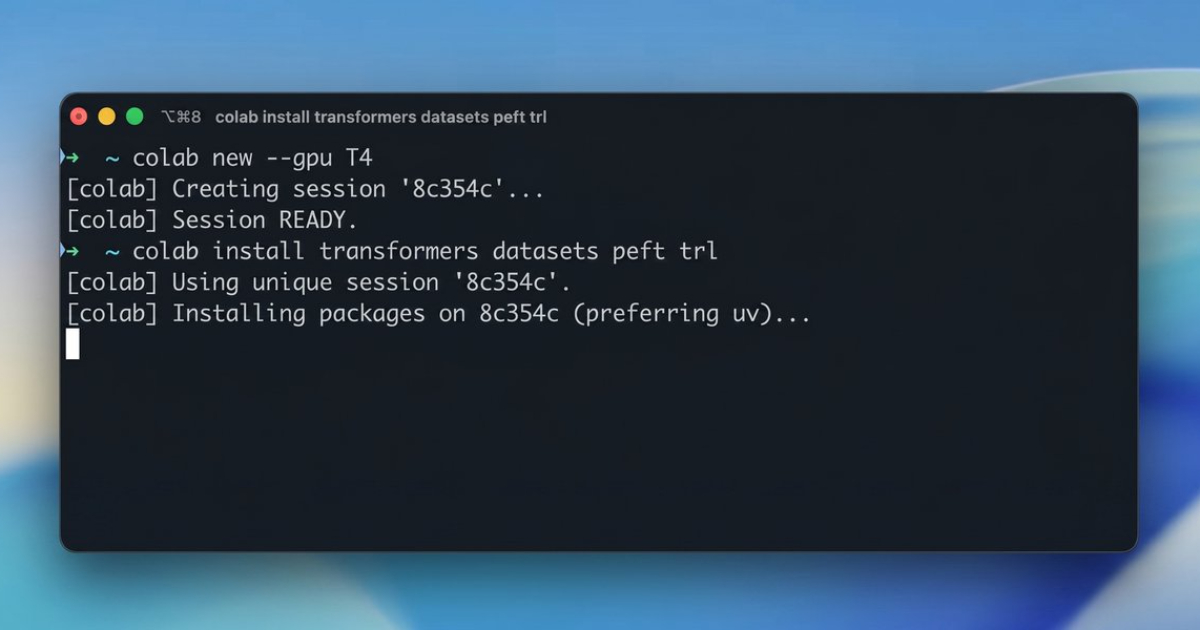
該工具成功將 Colab 從『教學沙盒』提升至『生產力節點』,其對 AI Agent 的開放接口具有高度前瞻性,能顯著降低 AI 自主實驗的成本。然而,若其身分驗證機制仍無法完全脫離瀏覽器交互,則其宣稱的『全自動化』將僅止於半途,在工業級 CI/CD 應用上仍存疑。

該工具精準擊中了 LLM 開發中『評估成本高』與『結果隨機性』的核心痛點,其模組化架構在工程實踐上具有極高價值。然而,其成效高度依賴於 Task 定義的質量,若基準數據集本身存在偏誤,即便執行環境再靈活,也無法消除系統性誤差。
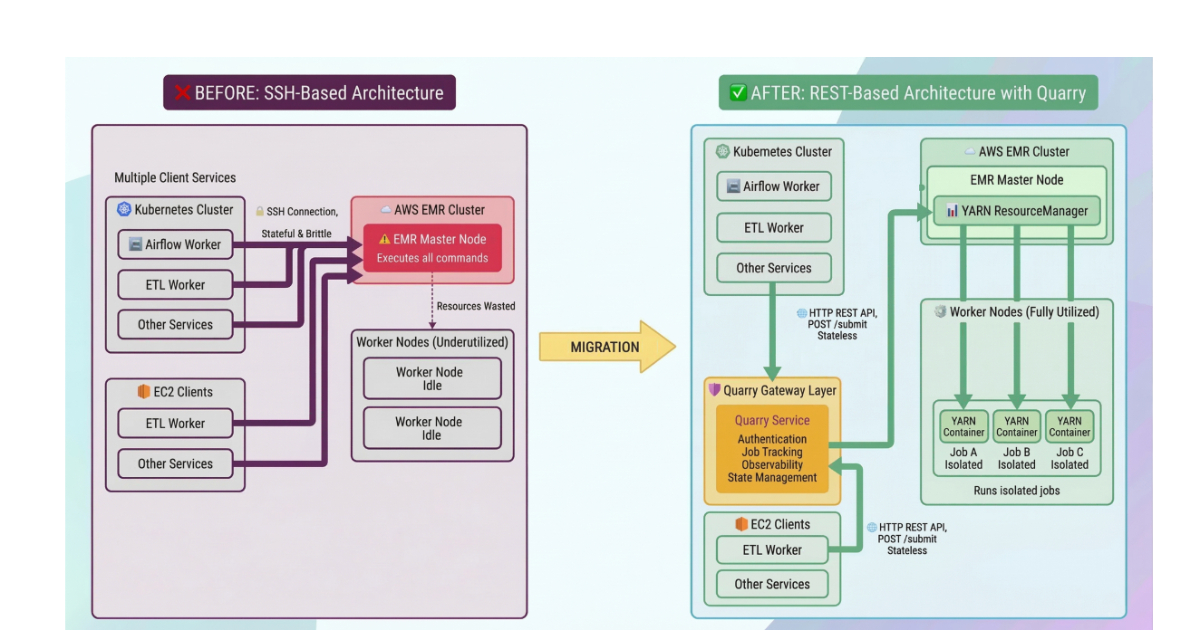
此案例展現了典型的大規模系統從『快速開發模式』轉向『工業化維運模式』的必然路徑。我評價此次遷移為一次高品質的技術債清理,其核心價值在於將不穩定且不透明的持久連線轉化為標準化的請求-回應機制。然而,該方案高度依賴內部自研層 Quarry,若缺乏完善的文檔與維護,可能會在未來形成新的封裝黑盒,建議後續應將此 API 標準進一步對接至雲原生標準。
此方案是一次精準的『知識補丁』嘗試,試圖以結構化指令對沖 LLM 訓練資料滯後導致的『幻覺』或『過時傾向』。我評價其為高效的工程實務手段,因為它將驗證環節(ng build)納入工作流,將隨機性轉化為可驗證的結果;但其保留條件在於,該方案過度依賴模型對指令的遵循能力,對於邏輯複雜度極高的重構任務,單靠指令集可能無法完全消除模型的認知缺陷。