
從 2026 年網路安全之星獎項看當前資安技術趨勢與實務核心
該內容成功將獎項名單轉化為技術地圖,具備高度的實務導向,能有效緩解初級工程師的迷茫感。然而,其評價基於對獎項類別的推論,缺乏具體獲獎案例的深度拆解,因此在技術落地的可驗證性上仍有保留。
該內容成功將獎項名單轉化為技術地圖,具備高度的實務導向,能有效緩解初級工程師的迷茫感。然而,其評價基於對獎項類別的推論,缺乏具體獲獎案例的深度拆解,因此在技術落地的可驗證性上仍有保留。
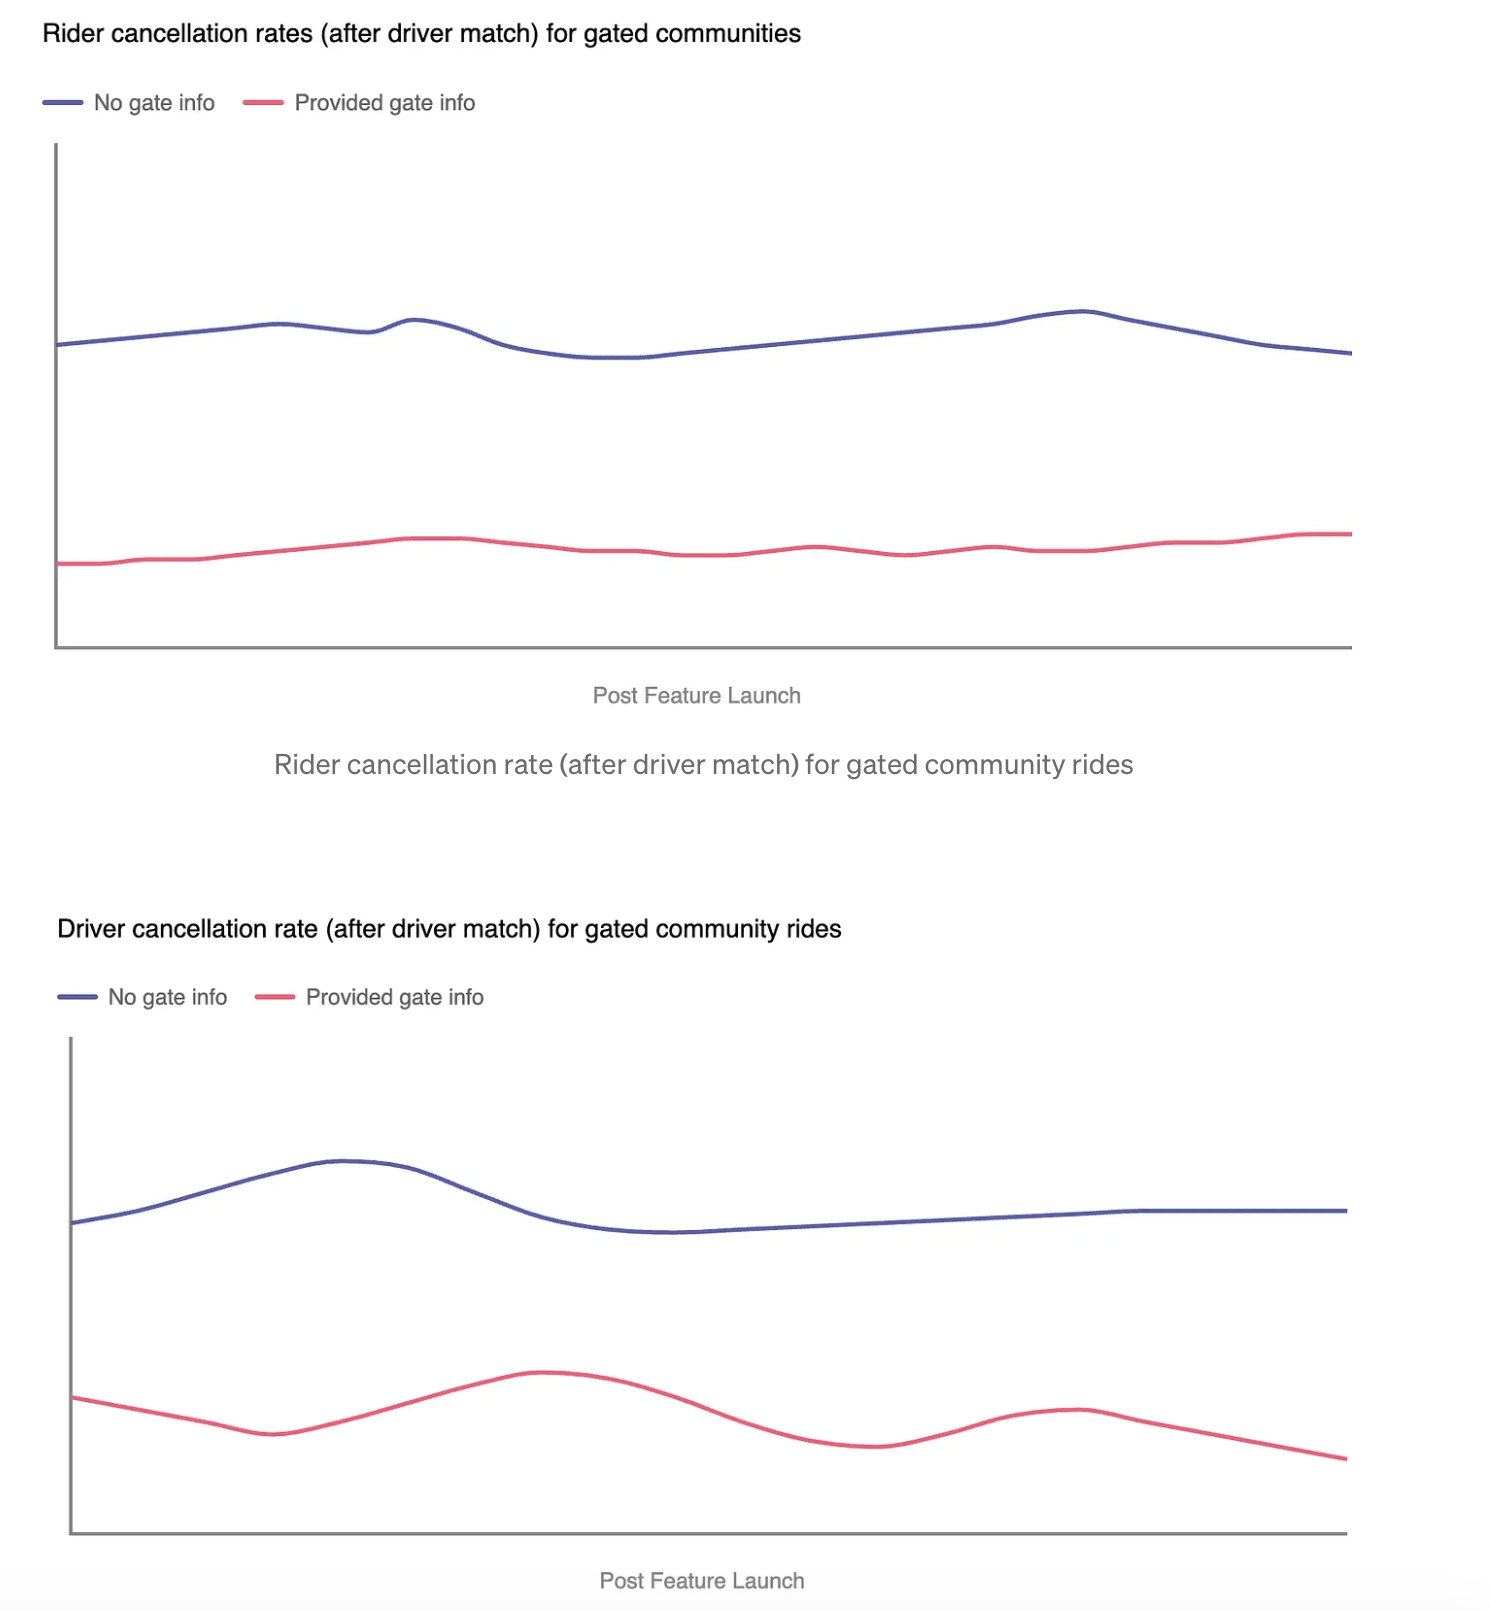
該內容精準地剖析了『數位地圖』與『物理現實』之間的資訊斷層,其提出的『向下延伸至基礎設施層』解決路徑是極具工程價值的正確方向。然而,此方案的高度依賴於司機反饋的數據質量與熱圖分析的精準度,若在數據稀疏的市場,該系統的冷啟動成本與維護壓力將是潛在的風險點。

npm 12 即將對安裝流程進行重大調整,最核心的改變在於預設禁用所有安裝腳本。對於 Node.js 開發者而言,這不僅是工具版本的更新,更是一次針對軟體供應鏈安全(Software Supply Chain Security)的防禦升級。 什麼是供應鏈攻擊與安裝腳本的風險 在...

此內容將複雜的 APT 攻擊鏈條拆解為可理解的工程漏洞,具有高度的教育價值。其分析邏輯清晰,能將理論漏洞(如缺乏簽章驗證)與實際攻擊路徑(DLL Side-loading)有效連結,但在防禦建議部分僅停留在概論,缺乏具體的程式碼實作參考或特定工具推薦,因此在實戰指導力上仍有提升空間。
許多企業在導入雲原生平台(如 Kubernetes 或 OpenShift)初期,往往會追求給予開發者最大程度的自由,認為只要提供基礎設施,讓開發者自行決定如何部署、配置與管理,就能實現真正的敏捷。然而,這種完全的開發者自治(Developer Autonomy)在規模擴大後,通...
此內容精準地捕捉到了 AI 產業從『模型競爭』轉向『治理競爭』的關鍵轉折點,評價為高品質的技術分析。其核心價值在於揭示了技術可行性(Infrastructure)與管理可行性(Accountability)之間的斷層,而非單純的產品發佈新聞。但需保留之處在於,文中未討論多模型切換(Model Switching)在實際工程實作中的 API 兼容性成本,這將是企業在追求『不被綁定』時面臨的隱形成本。
在大型企業中,內部工具(Internal Tools)的開發往往處於一種混亂狀態:各團隊為了快速交付,會自行開發重複的 UI 組件,導致視覺不統一且維護成本極高。Meta 的 XDS Cross Design System 便是為了解決這個問題而生。 這篇文章將以工程實務的視角,...

此案例揭示了典型的『修補落後』風險,即便官方提供補丁,企業端的管理失效仍使其成為低成本攻擊目標。該攻擊鏈設計精巧,巧妙利用文件系統特性繞過預期路徑,證明了單一防禦層(如僅依賴更新)在面對國家級威脅時極其脆弱。然而,其成功高度依賴於使用者對偽裝文件的信任,若能強化端點行為監控,此類攻擊的成功率將大幅降低。

此更新標誌著瀏覽器從「資訊獲取端」向「任務執行端」的關鍵轉型,其深度整合 Google 生態系的能力極具競爭力。然而,儘管建立了安全防護,但將個人私密數據庫全面開放給 AI 處理,在隱私邊界與權限管理上仍存在潛在風險,需觀察其權限粒度的控制是否足夠精細。

此版本更新展現了微軟對『精準控制』與『雲端成本』的極高重視,整體評價為優良。其在 C# 類型系統的強化與 Runtime 資源管理上的改進具有實質的工程價值,能有效降低運行時錯誤與雲端開銷;但需保留對 MAUI 穩定性的觀察,因跨平台框架的成熟度通常滯後於核心運行時的更新。

該內容精準地捕捉了通用 AI 能力提升與安全風險之間的對立矛盾。我判定此分析具有高度實戰價值,因為它揭示了 AI 將『攻擊成本』降低至極限的本質,而非僅討論模型參數。然而,其結論對防禦方的建議較為傳統(如 MFA、更新路徑),在面對 AI 規模化攻擊時,僅靠傳統補丁速度可能不足以形成有效對抗。

此內容精準地將理論漏洞轉化為實務維運優先級,透過 CISA KEV 標準提供高價值的判斷基準,評價為『極具實操參考價值』。然而,其分析深度仍停留在漏洞機制的描述,缺乏針對企業環境中具體拓撲影響的量化風險評估,建議讀者需結合自身網路環境進行二次評估。