
從 Microsoft 與研究員爭議看漏洞披露機制:協調披露 CVD 與零日漏洞的實務衝突
此案例揭示了資安生態系中典型的『信任崩潰』循環。我判定研究員直接公開 PoC 的行為在實務上是不負責任的,因為其造成的即時風險遠高於對廠商的壓力;然而,微軟冷漠的溝通機制則是導致此結果的誘因。在缺乏第三方仲裁機制的前提下,這種對立將持續增加全球終端設備的受攻擊面。
此案例揭示了資安生態系中典型的『信任崩潰』循環。我判定研究員直接公開 PoC 的行為在實務上是不負責任的,因為其造成的即時風險遠高於對廠商的壓力;然而,微軟冷漠的溝通機制則是導致此結果的誘因。在缺乏第三方仲裁機制的前提下,這種對立將持續增加全球終端設備的受攻擊面。

此案例展現了典型的『信任鏈崩潰』攻擊模式,其危險性在於將合法管理通道轉化為分發渠道,使防禦方陷入信任困境。該分析對技術路徑的拆解十分清晰,但其評價僅限於單一漏洞利用,未深入探討若 EMS 部署於隔離網段時的緩解效果,因此在全面性上仍有保留。

此內容精確捕捉了開發範式的轉移,我判定 Vibe Coding 是極高效的原型驗證工具,能大幅降低進入門檻;然而,其評價需保留在『複雜系統不可替代』的前提下,因為過度依賴 Vibe 而忽略架構嚴謹性將導致技術債崩潰。

本內容精準捕捉了 LLM 從『生成』轉向『執行』的範式轉移,技術邏輯清晰且具前瞻性。我判定其價值在於將複雜的模型差異具象化為『創造力』與『執行力』的對比,但在缺乏實際 API 實作細節點的條件下,其對工程師的指導意義仍偏向概念驗證而非落地指南。

此內容精準地捕捉了 AI 落地最核心的矛盾:技術指標與實際需求的脫節。我評價該開發模式具有極高實踐價值,因為它將 AI 從『模型崇拜』拉回『場景解決』,但其成功仍高度依賴於高品質的跨領域人才組成,若缺乏 UX 導向的設計思維,單純複製此流程僅能產出技術 Demo 而非產品。
此內容是一份高品質的『技術轉商業』實踐指南。其價值在於將抽象的創業概念(如PMF)具體化為可量化的指標與工程化流程(如將商業驗證視為測試案例),極具操作性。然而,其建議高度依賴於創辦者對特定利基市場(恐單車者)的精準洞察,對於缺乏明確痛點的通用型產品,此套路之成效仍有待驗證。

此案例展現了極高水準的『心理操縱』與『路徑規劃』,將開發者的技術自信轉化為安全漏洞,評價為一次極其高效且危險的精準打擊。其成功關鍵在於將單點滲透(Endpoint)與系統性崩潰(Supply Chain)完美串聯,但其弱點在於過度依賴社交工程的初始信任,若目標採取嚴格的零信任架構,此類攻擊將在橫向移動階段被攔截。
該內容精確地將 AI 開發從『技術崇拜』拉回『工業標準』,其觀點極具前瞻性且務實。我評價此論述為高價值,因為它成功將抽象的法規轉化為工程可執行的 DevOps 邏輯,而非僅止於道德呼籲;但其前提是假設開發者處於歐盟法規管轄或目標市場為歐盟,對於非歐盟地區的法律適用性則保留討論空間。
此更新標誌著 Microsoft 從『僅提供平台』轉向『掌控底層』的戰略轉型。我評價此次產品線拆分具有高度的工程邏輯,能精準覆蓋傳統 VM 與現代容器化需求,但其『非完全 Fedora 相容』的極簡設計將增加初次遷移的調適成本,且兩年生命週期強迫用戶改變運維習慣,對缺乏自動化鏡像更新能力的團隊而言將是負擔。
該內容精準地捕捉到了分散式系統中一個極易被忽視的效能陷阱——掉隊者問題,其技術分析邏輯嚴密且具備實作層面的可操作性。我評價此方案為『高效但具風險的補救措施』:它能極速壓低 p99 延遲,但其前提是系統必須具備強大的冪等性保障與精準的流量預算控制,否則適應性對沖將在系統臨界點時演變成加速崩潰的導火線。
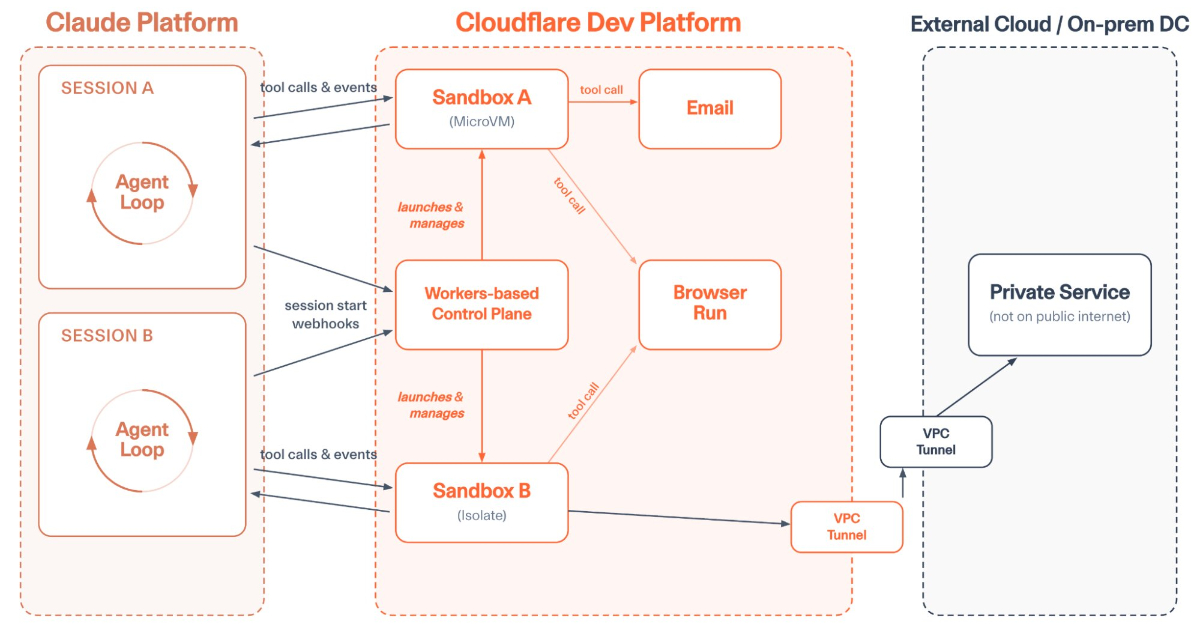
此方案在技術路徑上採取了極其務實的「權限解耦」策略,有效地將 AI 的推理能力與執行權限切分,是目前解決企業級 AI 落地信任危機的最佳實踐之一。然而,其評價需保留在『運維複雜度』與『成本不可控性』上,因為多平台依賴將增加除錯難度,且 Token 與運算資源的雙重計費可能在大規模部署時產生不可預見的開銷。
此案例展現了極高水準的底層診斷邏輯,將問題從應用層成功下鑽至核心層,其價值在於證明了『監控採樣頻率』與『診斷維度』是定位隨機 Bug 的決定性因素。然而,解決方案採取預分配記憶體雖屬高效,但本質上是以空間換取時間的權宜之計,若未來資料規模呈指數級增長,此方案將面臨物理記憶體上限的挑戰。