
從 1700 萬台受感染設備看 Botnet 殭屍網路與住宅代理的灰色地帶
此內容精準地將單一新聞事件升級為技術教學,將『住宅代理』的合法用途與『Proxyware』的惡意轉化區分得相當清晰,具有高度的警示價值。然而,文中對於設備被控制的技術路徑描述較為概括,缺乏具體的漏洞 CVE 範例,因此在技術深度上僅能作為入門指南而非深層分析。
此內容精準地將單一新聞事件升級為技術教學,將『住宅代理』的合法用途與『Proxyware』的惡意轉化區分得相當清晰,具有高度的警示價值。然而,文中對於設備被控制的技術路徑描述較為概括,缺乏具體的漏洞 CVE 範例,因此在技術深度上僅能作為入門指南而非深層分析。
此內容展現了 Google 對 AI 落地應用從『單點輸出』轉向『系統集成』的成熟思考,評價為【高度實務且具前瞻性】。其核心價值在於承認 AI 的不穩定性,並透過傳統工程框架(如 WebGL, Flutter)進行約束,而非盲目追求全自動化;但需保留對『Agentic Coding』在複雜商業邏輯中穩定性的觀察。

Google 在每年的六月會推出 Pride Month 相關活動,雖然表面上是慶祝 LGBTQ+ 社群的多元與包容,但從產品工程與使用者體驗的角度來看,這是一個典型的跨產品線整合案例。對於工程師或產品經理來說,這類專案的核心在於如何將單一的主題訊息,無縫且一致地分發到整個產品生...
此項更新將 DuckDB 從『高效工具』推向『基礎設施』層級,是一次極具野心的架構跳躍。我認為 Quack 協議在性能與靈活性上的權衡是正確的,尤其是在處理短查詢與大型數據集傳輸時展現的優勢,足以使其在輕量級分析市場中建立護城河。然而,其目前的依賴擴展機制及尚未成熟的交易吞吐量,意味著在 2.0 正式版前,它仍僅適合於分析場景而非高併發的 OLTP 生產環境。
該方案將資安掃描從『規則匹配』升級為『邏輯推理』,在技術路徑上極具前瞻性。我評價其為一次高效的工程實踐,因為它並未盲目追求取代 SAST,而是定位於驗證層以降低雜訊。然而,其效能高度依賴底層 LLM 的推理能力(如提及的 GPT-5.5-Cyber),在部署輕量化本地模型時,能否維持同等的真陽性率仍有待實際場景驗證。

此內容精準地將複雜的認證繞過邏輯簡化為可理解的技術路徑,評價為『高效的技術警示』。其價值在於明確定義了觸發漏洞的三大必要條件,而非僅僅警告風險,但保留條件在於該分析高度依賴於特定版本的配置缺陷,若企業未啟用認證覆蓋功能則該威脅等級將大幅降低。
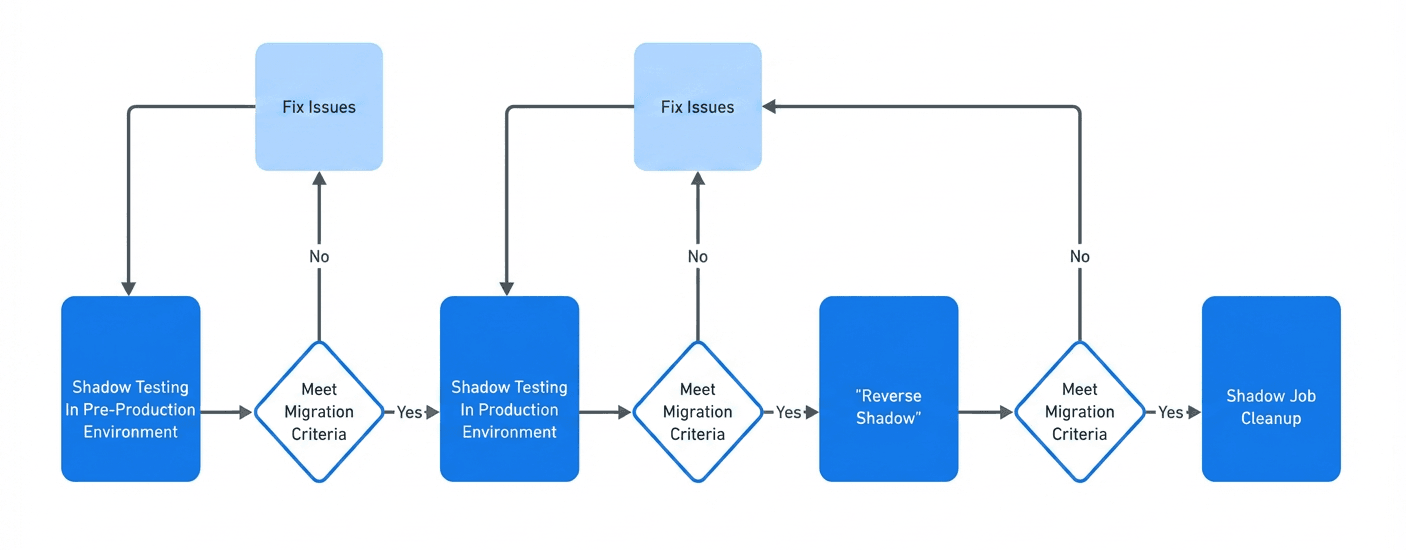
此案例展現了極高水準的工業級工程實踐,其核心價值在於將『風險管理』量化為可執行的三階段工作流。我判定該方案在極端規模下具有強大的魯棒性,但其高度依賴於昂貴的平行運算資源,對於中小型企業而言,這種『雙系統並行』的成本壓力將是其不可複製的限制條件。

該內容精準地捕捉到了 AI 賦能攻擊者的『平民化』趨勢,評價為具有高度警示價值的技術案例。其核心價值在於揭示了 AI 雖能提升產出速度,但缺乏人類資深工程師審核將導致邏輯缺陷,這為防禦方提供了關鍵的突破口。然而,該分析較多聚焦於單一組織,對於 AI 驅動之多變體攻擊的通用防禦框架論述仍有保留空間。

此內容精準地捕捉了 AI 信任鏈崩潰的關鍵點,評價為『高價值警示』。其優勢在於將單純的 UI 漏洞(ChatGPhish)與深層的系統權限漏洞(SymJack/TrustFall)串聯,揭示了從『資訊操縱』到『系統接管』的威脅升級路徑。但需保留一點:文中對 MCP 協議的具體漏洞觸發條件描述較簡略,實務操作者仍需查閱技術原件以建立完整的防禦矩陣。

此案例揭示了 LLM Agent 已將網路攻擊的門檻從『工程開發』降低至『推理成本』,是一種極具威脅的進化。我判定此類攻擊將導致傳統基於特徵或固定路徑的偵測系統失效,因為其行為具有高度隨機性與適應力;然而,其弱點在於仍依賴於初步進入權限(Initial Access),若能強化邊界防禦與權限隔離,AI 代理將失去操作空間。
該內容精準地捕捉到了當前 LLM 落地最核心的痛點——『量化指標與實際價值脫節』。我評價此觀點為『極具實戰價值的警示』,因為它將 AI 評估從單純的數學問題提升到了系統工程與心理學高度。然而,其提出的五層架構在實作上具有高度複雜性,若缺乏強大的數據標記能力,容易淪為理論上的完美,而難以在快速迭代的開發週期中全面落地。
該方案展現了將基礎設施管理從『靜態配置』轉向『意圖驅動』的高效能路徑,評價為【極具實用價值的技術演進】。理由在於其精準解決了工程師在 YAML 翻譯中的重複性勞動與高風險痛點;但保留條件在於 AI 對邊緣案例的處理能力尚未達到 100% 可信,必須依賴嚴格的驗證流程方能落地。