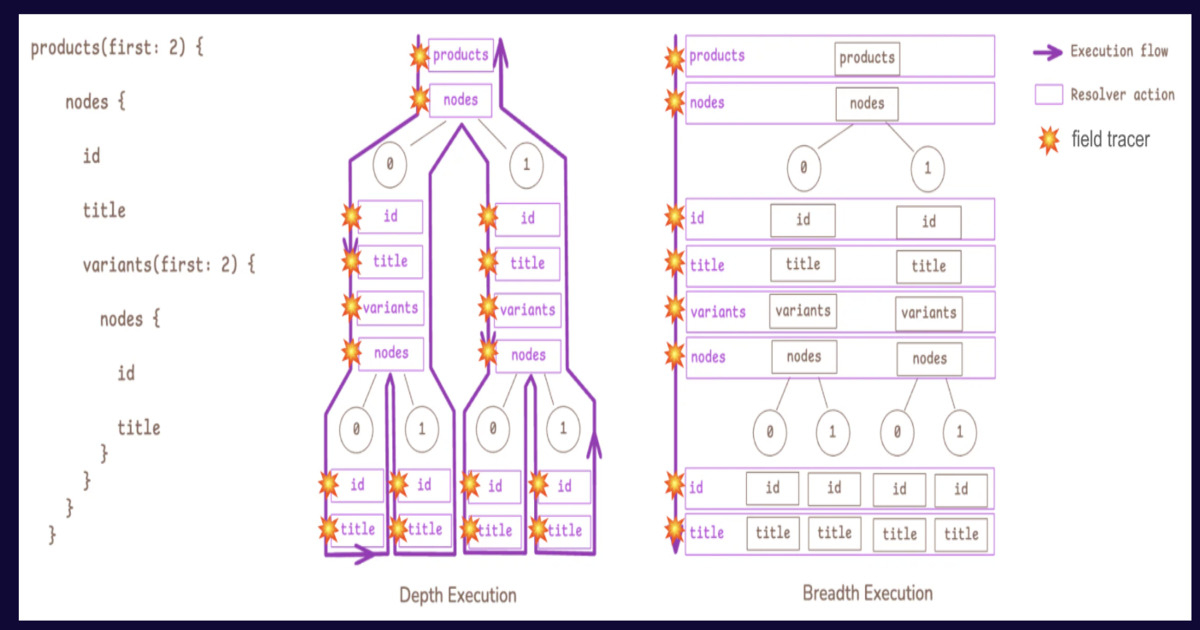
從深度優先到廣度優先:Shopify 如何透過 GraphQL Cardinal 將查詢效能提升 15 倍
該方案展現了極高水準的底層工程思維,將優化重心從外部補丁(DataLoader)移至執行引擎核心,是一次正確且大膽的架構升級。其價值在於證明了算法複雜度與硬體特性(快取局部性)的協同效應能產生量級上的效能突破,但前提是必須具備 Shopify 等級的工程能力來處理底層調度與相容性挑戰,否則強行遷移的風險極高。
該方案展現了極高水準的底層工程思維,將優化重心從外部補丁(DataLoader)移至執行引擎核心,是一次正確且大膽的架構升級。其價值在於證明了算法複雜度與硬體特性(快取局部性)的協同效應能產生量級上的效能突破,但前提是必須具備 Shopify 等級的工程能力來處理底層調度與相容性挑戰,否則強行遷移的風險極高。
此內容精準地揭示了基礎框架微小缺陷如何透過『信任鏈斷裂』放大為系統性風險,其分析邏輯嚴密且具備實踐指導意義。我評價此漏洞為『高危險且高隱蔽』,因為它利用了開發者對框架內建屬性的盲目信任;但其風險程度取決於部署架構,若前端有嚴格的 RFC 規範過濾,則威脅將大幅降低。

許多企業在嘗試將大型語言模型(LLM)導入實際工作流時,常會發現 AI 雛形(Pilot)表現不錯,但一旦要大規模推廣到核心業務時就面臨失敗。這通常是因為企業級工作流具有三個棘手特性:流程動態且週期長、依賴大量 API 與資料庫、且必須嚴格遵守業務政策或法規。 如果單純依賴 LL...

此漏洞展現了開發者在實作『便利性功能』時對安全性極其低劣的權衡。將高權限操作掛載於 nopriv 端點並將令牌暴露於前端,在安全邏輯上近乎於自殺行為。雖然官方已迅速修復,但此案例再次證明:任何跳過標準認證流程的『後門式』支援機制,只要缺乏嚴格的身分驗證,必然會成為最高危險的攻擊向量。
該內容精準地將複雜的系統架構問題拆解為『安全性、穩定性、易用性、極限性能』四個維度,邏輯嚴密且具備高度實踐價值。其核心評價為『優秀的工程設計指南』,理由在於它不僅討論了語言層級的 DSL,更延伸至底層記憶體管理(GC)與開發者體驗(LSP),提供了一套完整的閉環思考路徑;惟保留條件在於,文中未詳細討論 DSL 演進過程中的版本遷移成本,這在長期維運中是極大的挑戰。

此案例展現了極高水準的社會工程與技術偽裝,將『功能性』作為特洛伊木馬的掩護,比單純的拼錯字攻擊更具威脅。我評定此攻擊手法為『高危險且高效』,因其精準擊中開發者對開源工具的信任盲點;但其缺陷在於對特定路徑檔案(~/.codex/auth.json)的依賴,若使用者採取非標準路徑儲存或嚴格權限管理,則攻擊將失效。
該內容精準地捕捉到了當前 AI 驅動測試的痛點——即『量產低質腳本』的陷阱。我評估此方案具有高度的實踐價值,因為它不再盲目追求 AI 的生成速度,而是將 AI 定位為『視覺回退機制』而非『腳本產生器』,從根本上解決了 DOM 依賴的脆弱性。然而,其落地條件在於團隊必須具備整合 VLM 與監控 PerformanceObserver 的工程能力,否則過高的視覺驗證成本可能會抵消其帶來的穩定性收益。

該案例精確地揭示了分層架構中『共識失效』導致的安全崩潰。我判定此漏洞屬於典型的配置與邏輯漏洞,其嚴重性在於將安全性完全委託給邊緣閘道而忽略了後端零信任原則;雖然 AWS 的產品設計存在缺陷,但後端對 undefined 權限的寬容才是導致災難的最終原因。前提是開發者必須意識到任何外部傳入的 Context 均不可信。

此內容精準地捕捉了 AI 從『垂直工具』向『水平能力』擴散的邏輯,評價為【高價值洞察】。其核心論點將 Codex 定義為翻譯層而非僅是編碼器,邏輯自洽且符合當前 LLM 應用趨勢。然而,文章對『非技術人員實作自動化』可能帶來的維護債務與安全性風險缺乏討論,建議在實務應用時保留對代碼質量審核的警覺。

對於開發機器人、自動駕駛或智慧空間的工程師來說,讓 AI 理解「物理世界」一直是一大挑戰。過去的 AI 模型大多擅長處理文字或像素,但缺乏對物理定律(如重力、因果關係、空間碰撞)的直覺。NVIDIA 推出的 Cosmos 3 旨在解決這個問題,它不再僅僅是一個影像生成器,而是一個...

此內容展現了頂尖 AI 企業在面對權力集中風險時的防禦性治理邏輯,其試圖透過『明確切割』與『程序透明』來對沖政治風險,評價為高度理性的風險管理策略。然而,這種治理模式的有效性取決於其執行透明度而非聲明本身,在缺乏第三方強效監督的前提下,所謂的去中心化共識仍可能被企業主導的框架所掩蓋。

Codex 正從程式碼生成工具演進為整合專業角色與工具的自動化平台。透過角色插件降低非技術人員操作門檻,並利用 Sites 功能將產出轉化為互動式網頁,搭配局部更新的註釋功能提升迭代效率。